比利時、瑞典等至少 7 國超市週一再傳冷櫃被遠端調高溫度,比利時業者說手法和法國 10 月那波相同。出事的不少是中央防護管不到的小店與舊機器,目前沒有人承認犯案。
(前情提要:超浪費食物駭客:把法國數百家超市冷櫃加熱到 50 度,生鮮&冷凍食品全報廢)
(背景補充:Anthropic 警告「AI 病毒」逼近!數月內就能自我複製感染家電)
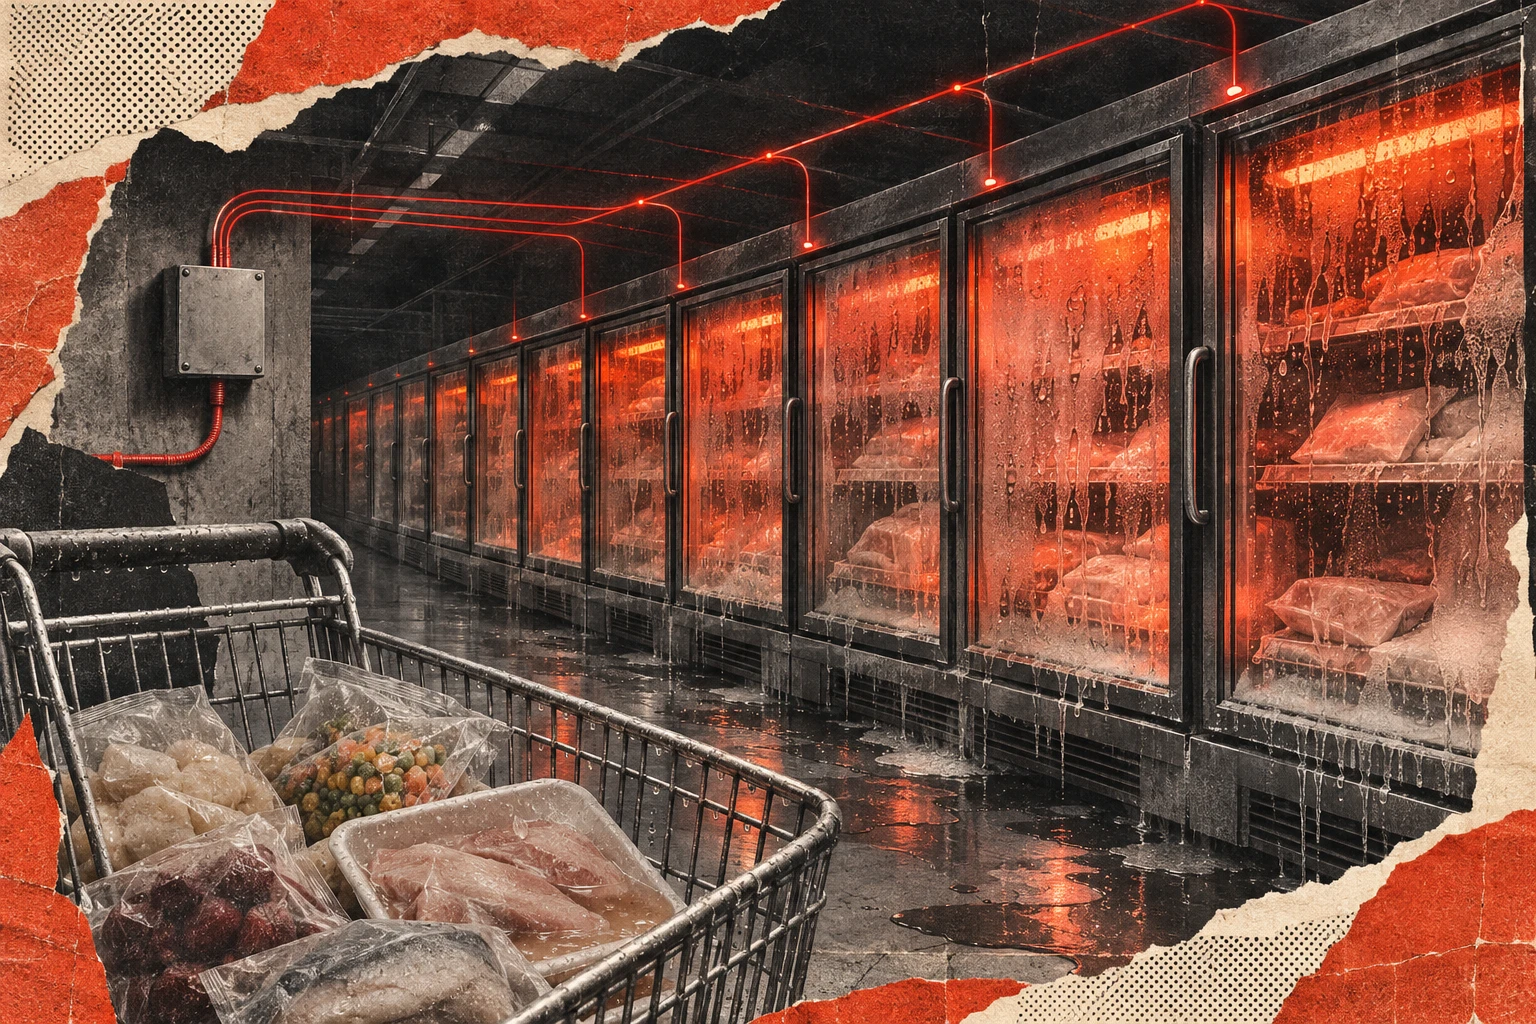
歐洲多家超市在週日深夜到週一清晨(11 月 1 至 2 日)疑似再度遭網路攻擊,冷櫃溫度被調高,最高達攝氏 50 度,多家門市把食品倒掉。彭博記者指出,這波和上月法國的事件相似;衛報統計至少 7 國受影響。
哪些超市中招?
路透彙整:比利時 Carrefour 700 家有 15 家受影響,Colruyt 旗下 Spar 有 5 家,瑞典 Coop 800 家有 7 家。衛報提到,比利時 Intermarché 有 15 家,愛爾蘭 SuperValu 223 家有 13 家,荷蘭至少 17 家、多為地方小店(引述荷蘭公視 NOS)。
美聯社報導,Delhaize 有數十家,多數在比利時、少數在盧森堡。但也不是每家都認定是網攻。Coop 說有人未經授權更動冷凍設施,Carrefour 直接說是網路攻擊;ICA 沒有證實,Delhaize 僅稱「IT 事故」,芬蘭 Kesko 僅說不排除 IT 因素。
法國才出事,為什麼又中招?
超市冷櫃通常由一部「控制器」統一管理,它是負責設定溫度與除霜的小型電腦,維修商可遠端連進去。丹麥冷凍設施製造商 Danfoss 的發言人向彭博表示,這波事件涉及自家產品,和法國 10 月一樣。代管 Delhaize 冷凍設施的比利時業者 Sabcobel,執行長 Stephan Moelans 向比利時通訊社 Belga 表示,攻擊者遠端把機組切到除霜模式,冷櫃不降溫反而變熱,手法與法國「完全相同」。
法國國家資安機關 ANSSI 旗下的 CERT-FR,在 10 月 12 日發出、16 日更新的警報中點名 Danfoss 的部分機型,警告攻擊「很可能仍在進行」。機器若還連著網路又沒修補,僅做原廠重置不夠,「一定會再次遭入侵」。彭博提到,如果真是網攻,這些機器可能跑的是無法更新的舊軟體,所以沒補好。
出事的不少是中央管不到的角落。Kesko 企業安全主管 Petri Käyhkö 向彭博表示,出事的小店機器不在集中防護範圍內。愛沙尼亞超市 Selver 向當地公視 ERR 表示,出事的是唯一還在用舊款 Danfoss 控制器的門市。衛報解析稿提到,Coop 說部分冷櫃接在 4G 行動網路上,更容易曝險。
是誰做的?美國也有嗎?
目前還沒有人承認,也沒有官方點名任何國家。歐盟農業執委 Christophe Hansen 稱這是蓄意擾亂食品供應鏈、打擊消費者信心;比利時網路安全中心的 Katrien Eggers 則向路透表示:「目前不知道是誰在背後,也可能永遠查不出來」。
資安公司 SentinelOne 研究員 Tom Hegel 向路透表示,沒有勒索要求,比較像破壞;但從外部登入控制面板幾乎不留痕跡。
更可怕的是,美軍基地也有類似狀況。路透引述四名知情官員,五角大廈把 8 月底軍事基地冷凍庫故障當成疑似駭客案處理,至少 6 處基地福利超市受影響;亞利桑那 Fort Huachuca 基地 8 月 26 日在臉書寫,冷凍庫「進入除霜模式,把食物全加熱了」。但五角大廈尚未公開證實是駭客。
📍相關報導📍
歐洲爆發勒索軟體 KillSec 千起攻擊,主嫌疑只有 16 歲
南韓破獲首宗 AI 輔助駭客案:32 歲自學者 44 天攻破 60 家企業,逮捕 7 人