丹麥 880 萬筆身分證號外洩案,目前漏洞來源已確認是一家 2 人資料公司 Pays,政府已發函 1,039 家握有查詢權的企業,要求補強安全。
(前情提要:整國端走!丹麥身分系統外洩 880 萬筆(總人口才600萬),連過世的人都在內)
(背景補充:美國 1.53 億張駕照流入暗網,身分驗證商被駭客即時偷看一年)
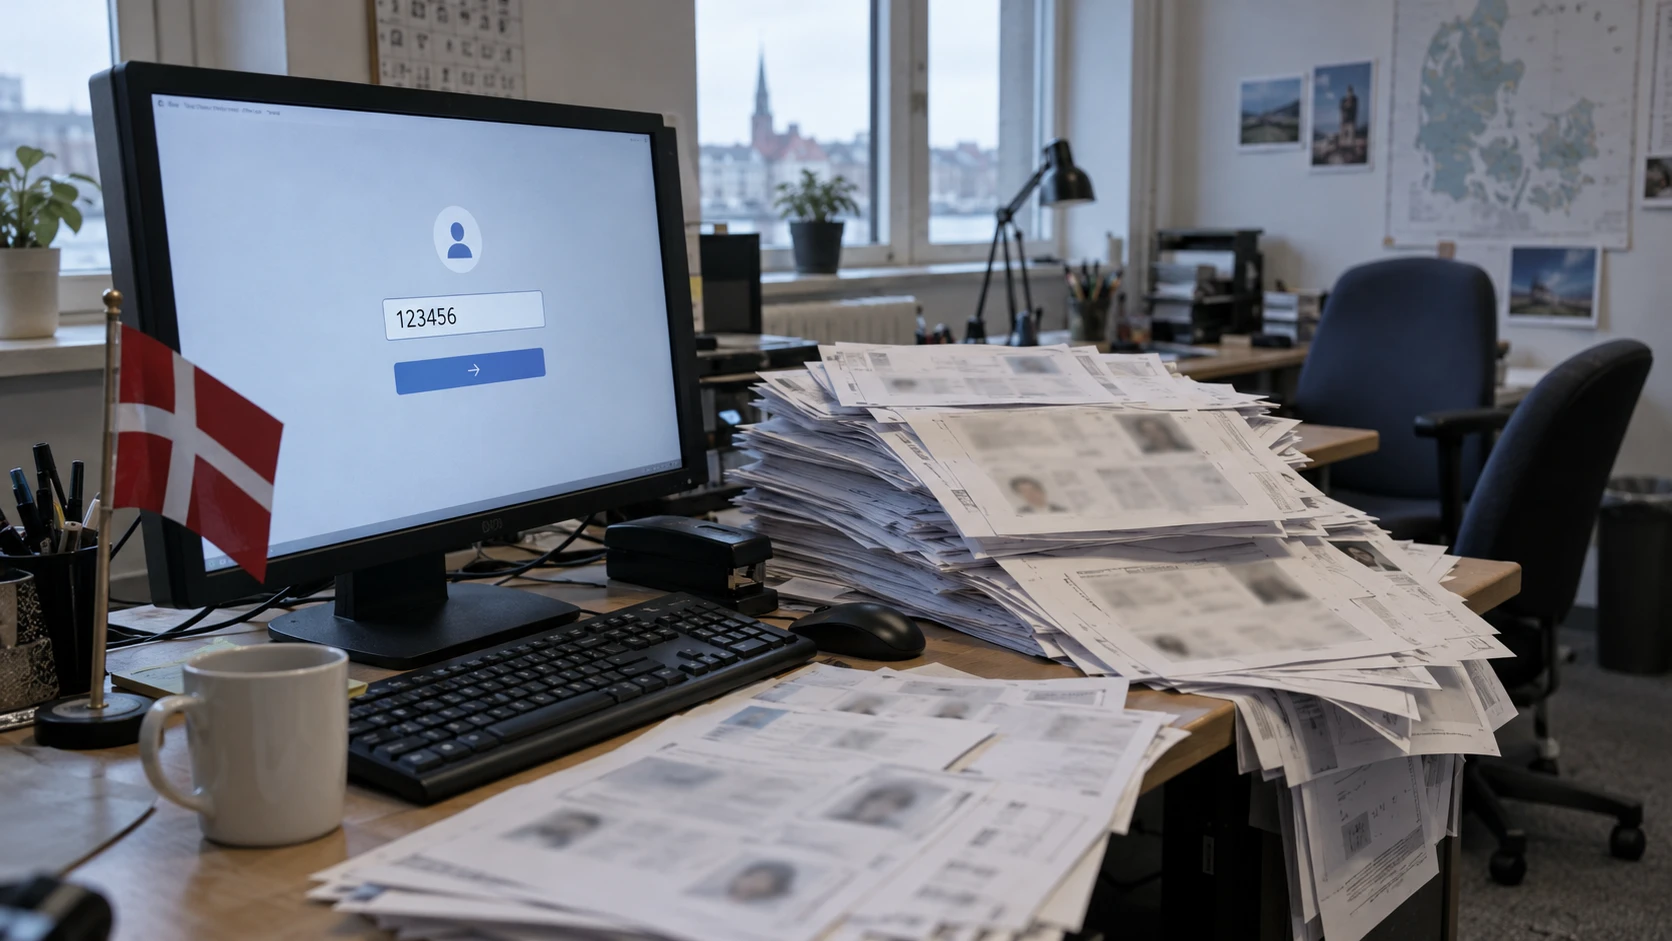
丹麥第三大城市歐登塞(Odense)一家依商業登記只有 2 名員工的資料公司 Pays ApS,近期被確認就是丹麥 880 萬筆身分證號外洩的破口。誇張的是這家公司至少 3 個帳號的密碼是 123456,其中一個還是管理員帳號。
丹麥 TV 2 在 10 月 9 日揭露公司名稱,執行長兼所有人 Sophie Laursen 以電子郵件向 TV 2 證實:「我們可以證實,我們就是遭到攻擊、合法查詢 CPR 系統的管道被濫用的那家公司。」CPR 是丹麥的中央個人登記號碼,相當於身分證號。
丹麥《政治報》檢視了駭客據稱用來入侵的外洩資料,發現 Pays 至少 3 個帳號用 123456 當密碼,管理員帳號也在其中。
自稱駭客者也經驗安全這麼薄弱
一名匿名駭客 10 月 8 日(週四)向《政治報》自稱是犯案者,說自己靠一名前員工外洩的密碼進入系統,接著寫兩支程式把 CPR 資料撈出來存到系統外。
駭客說沒有打算賣掉或公開這些資料,但對安全這麼薄弱「感到非常震驚」,並比喻:「有人把一個裝了 10 公斤鈽的手提箱丟在車站沒人顧,然後一個流浪漢把它偷走。當然不該偷別人的箱子,但你也不該把核物料留在車站。」
這些仍屬未證實的說法:駭客身分未公開,也沒有獨立證實。《政治報》把駭客提供的 CPR 檔案交給資安公司 Defend Denmark 的專家 Emil Hørning,他認為說法可信、手法說得通。
Pays 是什麼公司?
Pays 的本業是資料清洗,其中一項叫「CPR 清洗」,替客戶更新地址、確認當事人是否已過世。TV 2 引用的舊官網寫著「Pays 極度重視你的資料安全」;DR 則說它對外標榜「頂級安全的資料保護」,舊網站甚至寫過,資料安全不足可能導致「資料外洩」與違反歐盟個資法規 GDPR。
Pays 官網現已關閉,顯示「重建中」。
丹麥政府現在怎麼補?
CPR 管理處 10 月 9 日(週五)發函給全部 1,039 家有 CPR 查詢權的企業,重申安全規則:要有資安負責人、持續管控員工的存取、追蹤每月查詢次數以防濫用。這些企業涵蓋金融、電信、律師事務所、工會與保險公司,內容出自研究、教育暨數位化部長 Christina Egelund 10 月 10 日(週六)送交國會兩個委員會的書面說明,由 DR 披露。
Egelund 已承認系統安全「不夠好」,下令全面安全檢視;至於要不要替民眾換發新的 CPR 號碼,她說現在判斷還太早。國家特殊犯罪單位(NSK)負責偵辦,截至 10 月 9 日沒有任何人被列為嫌疑人。
部會統計,截至 10 月 7 日約 97 萬人登記信用警示,10 月 1 日還不到 25 萬人。信用警示會讓別人更難冒用你的名義借錢或申請信用額度。
📍相關報導📍
北韓駭客遭反殺!ZachXBT 扒出內部支付伺服器資料:假工程師月賺百萬鎂、密碼竟是 123456
軟體巨頭 Adobe 驚傳遭駭!1300 萬筆個資、1.5 萬筆員工紀錄外洩,印度外包商成破口
資安警告!專家爆料全球 1.49 億條帳密外洩,42 萬個幣安帳戶受波及