
日本、美國、澳洲與德國 7 個機關 9 月 18 日聯合通報,北韓駭客組織 WaterPlum 冒充 AI、加密貨幣與 NFT 公司招募人員,用假面試誘騙工程師執行惡意程式。2025 年 12 月到 2026 年 7 月,至少 3 萬台電腦中招,7000 多個錢包失守,約 1071 萬美元加密資產被轉到北韓相關錢包。
(前情提要:如何一秒分辨北韓駭客?面試官要求「大罵金正恩」,假日本工程師嚇到秒破功)
(背景補充:Rust 套件 arrayref 遭供應鏈投毒:編譯即竊登入憑證,疑似北韓駭客所為)
重點摘要
- 北韓 WaterPlum 假面試入侵 100 多國至少 3 萬台電腦
- 7,000 多個錢包失守,1,071 萬美元加密資產轉回北韓
- 日本首度拆除北韓 IT 工作者筆電農場,查出數億日圓外流
日本、美國、澳洲與德國共 7 個執法與情報機關,9 月 18 日發布聯合通報。通報點名北韓駭客組織 WaterPlum 冒充 AI、加密貨幣與 NFT 公司的招募人員,用假面試對全球軟體工程師下手。2025 年 12 月到 2026 年 7 月,WaterPlum 至少入侵超過 100 個國家的 3 萬台電腦,從 7,000 多個加密貨幣錢包偷走資金或帳密。
這些加密資產最後被轉回北韓相關的錢包,金額至少 17 億日圓,約 1,071 萬美元。主要受害者是個人,包括網頁設計師、工程師,以及加密貨幣、區塊鏈與 Web3 領域的專業人員,被偷的是他們自己的錢包。
WaterPlum 是這份通報使用的名稱,業界一般稱為「Contagious Interview」(傳染式面試)。日本警察廳與 FBI 評估,WaterPlum 成員與部分北韓 IT 工作者,都隸屬朝鮮勞動黨中央委員會軍需工業部轄下的 313 總局。
署名的日方機關是警察廳與國家網路安全辦公室,美方是 FBI 與國防部網路犯罪中心(DC3)。澳洲由訊號局旗下的澳洲網路安全中心署名,德國則是聯邦情報局(BND)與聯邦憲法保衛局(BfV)。
程式測驗藏惡意套件
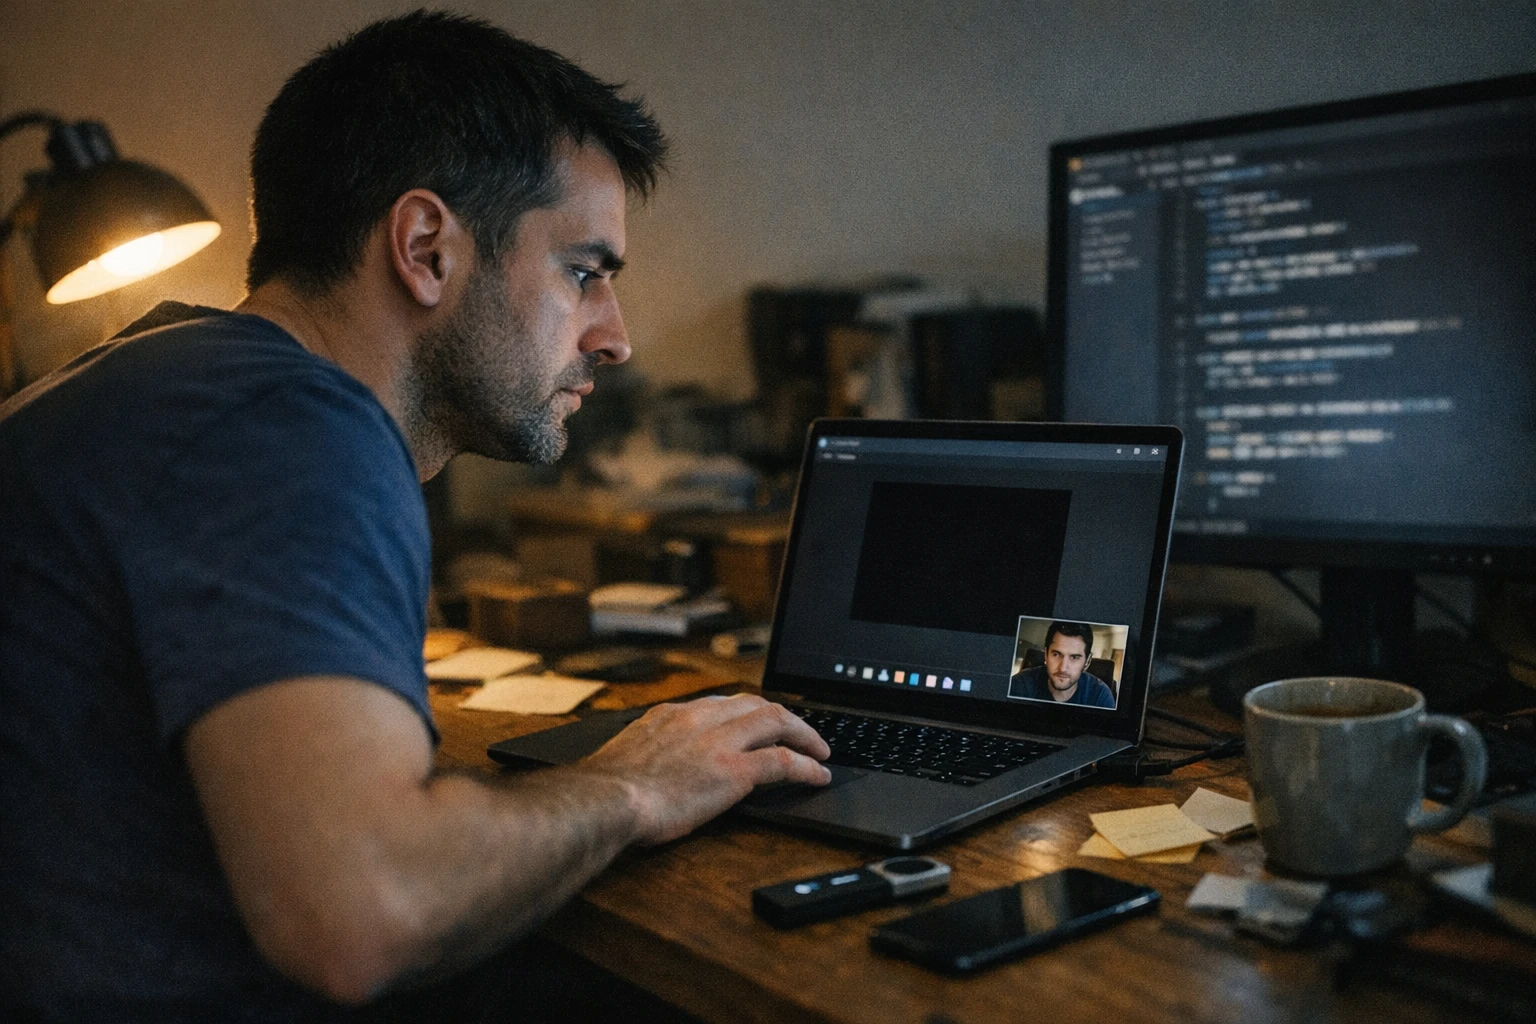
WaterPlum 在社群平台、求職網站與接案平台上找人,再要求求職者參加線上技術面試或完成程式作業。面試過程中,成員會叫對方下載並執行放在程式碼託管平台上的檔案,理由是完成作業,或排除視訊會議軟體的錯誤。
這些檔案多半是被植入惡意程式的 NPM 套件。NPM 是 Node.js 開發者安裝第三方程式庫的工具,套件裡藏的是 BeaverTail、InvisibleFerret、OtterCookie、OtterCandy 或 StoatWaffle 等惡意程式。StoatWaffle 會偽裝成區塊鏈主題的專案,受害者用 VS Code 開啟資料夾並選擇信任作者,專案裡的設定檔就會自動執行程式碼。
得手之後,WaterPlum 用遠端存取木馬(RAT)維持控制,再用竊密程式把資料傳回自己的伺服器。被偷的包括瀏覽器存的帳號密碼、剪貼簿內容、鍵盤紀錄、螢幕截圖、錢包私鑰與助記詞,連駕照和護照照片也會拿走。通報提醒,偷來的證件可供北韓 IT 工作者冒名接案,帳密則能拿去入侵受害者任職或合作的公司。
面試用 AI 換臉,北韓節日就休息
通報也列出調查人員觀察到的成員行為。WaterPlum 成員在線上面試時使用 AI 換臉軟體,幾分鐘後就關掉鏡頭,再以網路不穩為由,請求職者也關掉視訊。他們用文字轉語音軟體練習日文發音,機器翻譯與 AI 服務固定用免費方案。遇到北韓的節日,駭客小組成員會停下平常的攻擊工作,改玩遊戲、看足球影片。
日本首度拆除筆電農場
通報另有兩個章節專談北韓 IT 工作者。這些人多半待在北韓、中國或俄羅斯,少數在非洲與東南亞,靠協助者架設的「筆電農場」(laptop farm)冒名接案賺外匯。筆電農場通常設在協助者家中,擺著受僱用的電腦,由北韓人員遠端操作。
日本警方這次首度在國內查出並拆除一座筆電農場,也取得北韓 IT 工作者把數億日圓資產轉往海外的證據,其中包括加密貨幣。日本警察廳與 FBI 還發現,WaterPlum 與北韓 IT 工作者在連線筆電農場、使用群眾外包平台,以及應徵日本加密貨幣交易所職缺時,用的是同一批 IP 位址,通報以此說明兩者的關聯。
通報建議開發者,不要在存有加密資產或個資的電腦上執行陌生人給的程式碼,真的要跑就放進沙盒或虛擬機。指令裡出現 curl、base64、mshta 這類字串要特別小心,VS Code 開啟陌生專案則要用「限制模式」。已經中毒的人應假設錢包資料外流,在另一台裝置建立新錢包、把資產全部轉過去,再重灌作業系統。
常見問題
北韓 WaterPlum 假面試是怎麼駭進工程師電腦的
WaterPlum 冒充 AI、加密貨幣或 NFT 公司招募,面試時要求求職者執行程式作業檔案。檔案多是藏有 BeaverTail、OtterCookie 等惡意程式的 NPM 套件,執行後電腦就被遠端控制。
線上面試被要求執行程式碼而中毒該怎麼辦
日美澳德通報建議,中毒後先斷網,並假設錢包私鑰與助記詞已外流,在另一台裝置建立新錢包、轉走全部資產,再重灌作業系統。WaterPlum 已從 7,000 多個錢包偷走資金或帳密。
📍相關報導📍
北韓工程師滲透幣圈七年、40 個 DeFi 協議受害:Lazarus 外包給非朝籍人員,防禦策略已過期