第一個能在 Switch 2 系統模組層級執行程式碼的越獄方法公開了。作者是資安研究者,Codex 協助找漏洞與打包;目前入口遊戲已從美英 eShop 下架,任天堂尚未公開回應。
(前情提要:AI 逆向工具「REA 」GitHub 十天衝上 17 萬星,真的什麼都能拆嗎?)
(背景補充:OpenAI GPT‑5.6 Sol 揪出 PHP 重大漏洞!影響約七成網站、砸 10 億美元補貼防守端)
是的,Switch 2 出現了第一個能在系統模組層級執行任意程式碼的越獄方法。但它目前還只是一場示範,不是玩家能拿來玩盜版或裝自製軟體的工具。
資安研究者 Sammy Hajhamid(網名 pepsipu)在 10 月 22 日於 X 上公開宣傳這項成果,並在個人部落格寫下細節。他稱這是針對最新韌體 23.0.1 的純軟體越獄,而且需要電腦在旁輔助,每次重新開機就得從頭來過。
條件不低。玩家得先買過 SmileBASIC 4(Switch 1 上的一款 BASIC 程式設計遊戲),主機韌體必須剛好是 23.0.1,電腦要能執行 Node.js,還得在遊戲裡自己手打一段 BASIC 程式。專案的 README 說明寫得很保守:公開的套件只在負責檔案存取的內建模組裡跑兩個小函式,確認結果後就還原,不安裝自訂韌體,也不會常駐。作者 10 月 21 日實機測試,第三次重新開機才成功。
現在想補買也難,SmileBASIC 4 的美國 eShop 頁面已在美國時間 10 月 22 日變成 404,英國等地區也已下架,日本 eShop 當天仍有販售。
i jailbroke the nintendo switch 2
so i modded cinnamoroll, peter griffin, hatsune miku, and more into Mario Kart World, a switch 2 exclusive
now watch my friends and i get cooked by bots
learn more and get the exploit https://t.co/ykjgyfrFRp pic.twitter.com/BOcFhejRz1
— pepsipu (@pepsipu) October 22, 2026
破解路徑是什麼?
破解路徑白話講有三步:從 Switch 1 的舊遊戲 SmileBASIC 4 取得立足點,一路攻進負責檔案存取的內建模組,最後讓負責載入程式的模組,把他準備的程式碼當成正版內容執行。
Codex 一開始挑的入口是內建瀏覽器,雖然拿到初步控制,卻沒能再往上打通,部落格腳註寫明這條路線沒有成功。
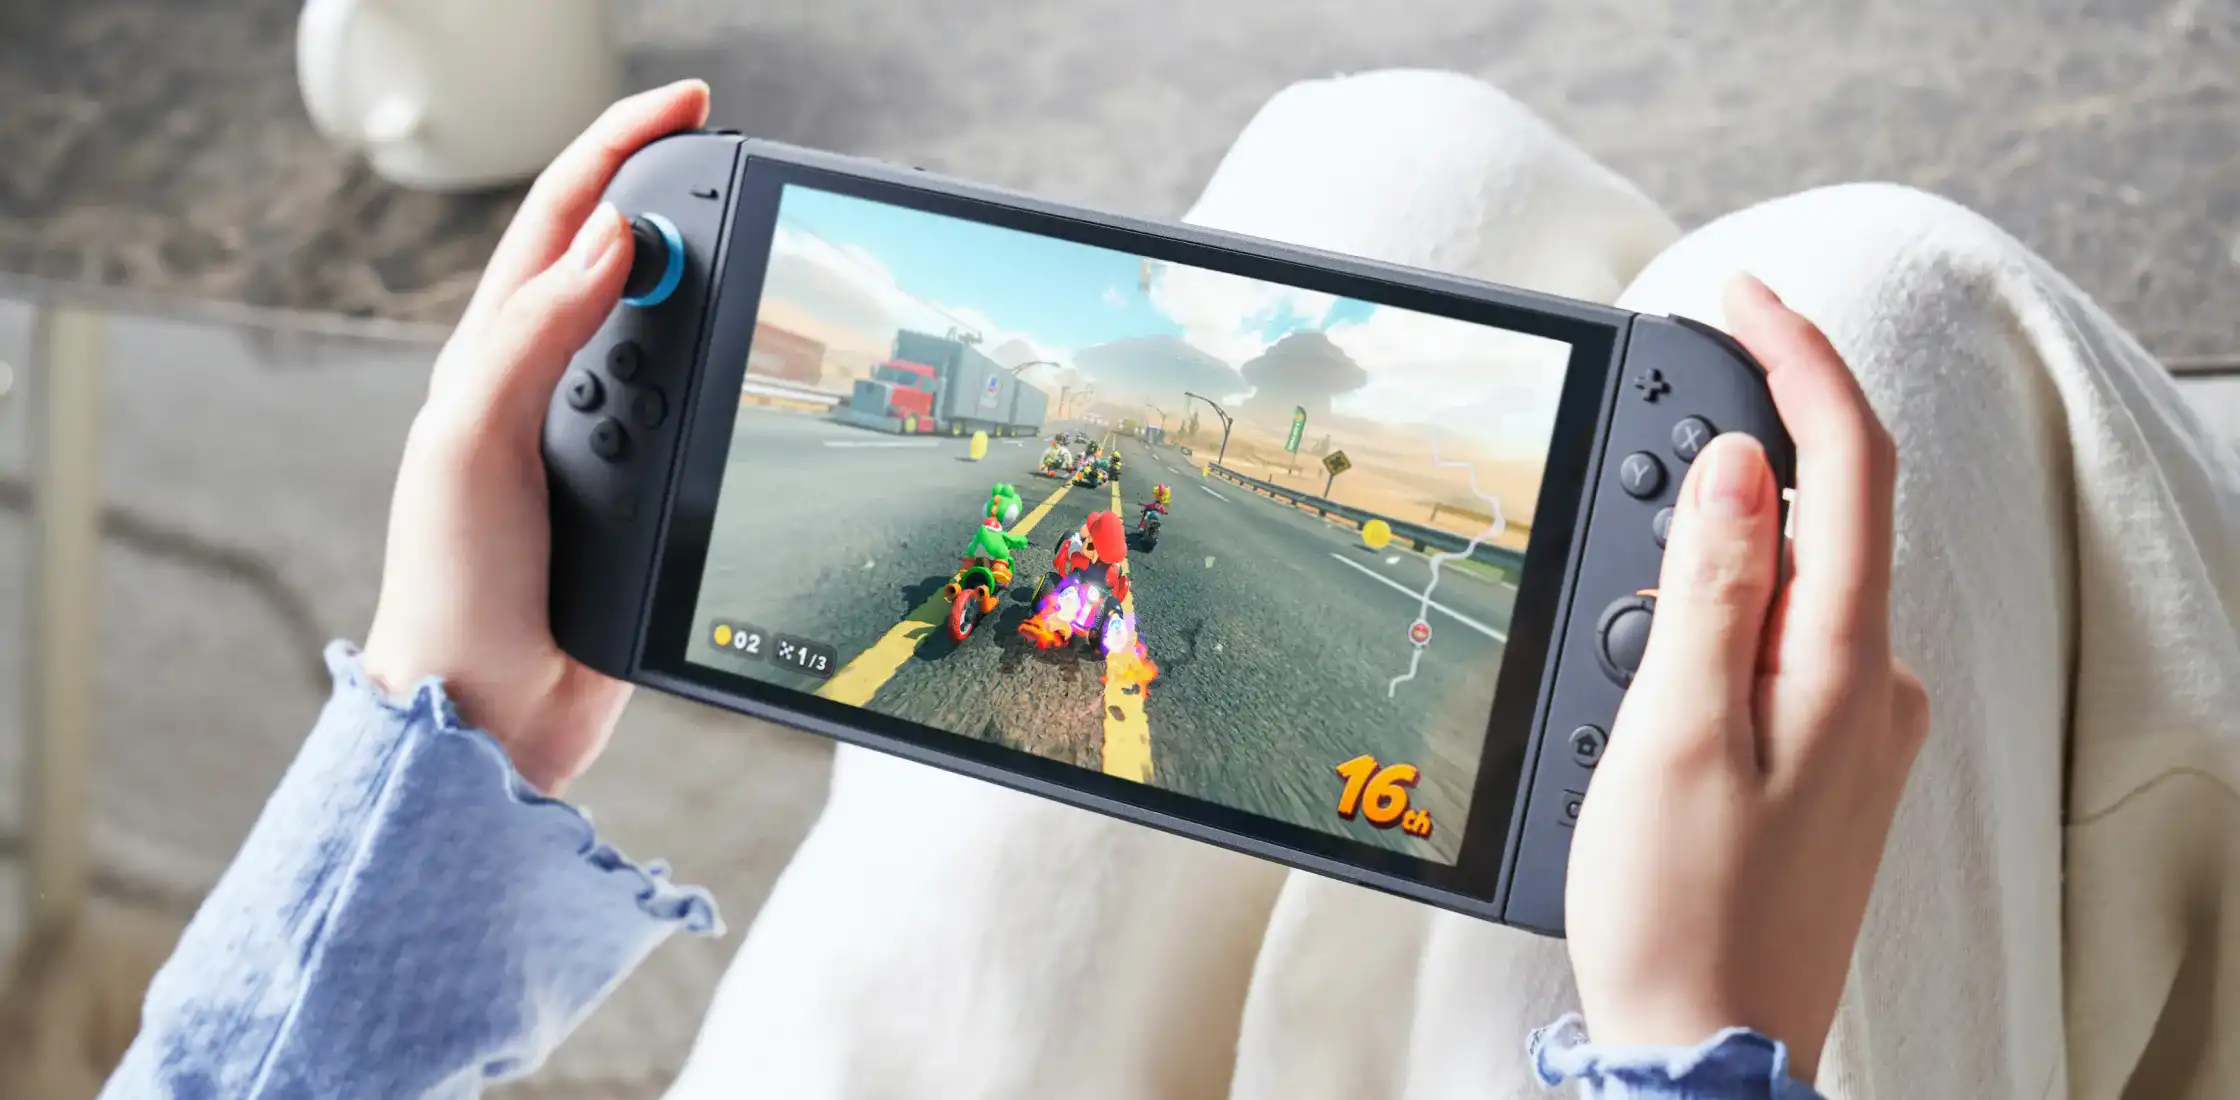
pepsipu 示範的成果,你可以從他分享的影片看到:他把彼得·葛里分(《蓋酷家庭》)、初音未來、大耳狗、《絕命毒師》的 Walter White、Minecraft 的 Steve 等角色加進《瑪利歐賽車世界》。
想試的話會怎樣?
任天堂在 2025 年 5 月改版的帳號使用者協議寫明,不得「繞過、修改、解密、破壞、竄改或以其他方式規避」任何功能或保護,違反者,任天堂可能讓帳號服務或相關裝置「全部或部分永久無法使用」。
前例也有:2025 年 6 月,使用 MIG 燒錄卡的 Switch 2 出現錯誤碼 2124-4508,任天堂支援頁面指出,主機因違反協議,被永久封鎖線上服務,離線仍可遊玩。這次的示範會不會觸發同樣處置,目前不得而知。
任天堂會怎麼回應?
任天堂目前沒有公開回應,但有過往前例:2016 年,3DS 版 SmileBASIC 因為 smilehax 破解,也被從 eShop 撤下。最新韌體 23.0.1 在 9 月 30 日推出,截至 10 月 23 日還沒有新版,合理預期任天堂會用韌體更新補洞。
不過作者早已想好下一步:把檔案存取模組的漏洞,移植到主機內建瀏覽器使用的 WebKit。部落格腳註的理由很直接,瀏覽器可以離線使用,任天堂沒辦法像撤下 eShop 遊戲那樣收回它。
Hacker News 上有網友估計,若送進任天堂在 HackerOne 的漏洞賞金計畫,這個成果輕易就值 5 萬美元以上。不過也有網友轉述,Bluesky 與 X 上也有人批評這次破解「沒有靈魂」,寧可等其他人做出來的版本。

📍相關報導📍
Switch 2 還要漲?任天堂暴升維修價格:換主機板 37,400 日圓,舊機漲近七成