


比特幣礦業服務商 Luxor 的礦機管理平台 Commander 週末遭未授權存取,客戶算力被重導向 OCEAN 礦池,初期報告指規模約 64,000 臺礦機、13 EH/s;執行長 Nick Hansen 示警這是一次精密的 AI 驅動攻擊,並稱加密業正被 AI 攻擊淹沒,Luxor 已喊停大部分功能開發、全力強化資安,同時承諾全額賠償客戶被重導的挖礦收益。
(前情提要:巴西最大加密交易所 Mercado Bitcoin 更新被盜事件:受影響資金約 3,630 萬美元,已凍結 1,290 萬)
(背景補充:AI 代理時代,網際網路如何從脆弱走向反脆弱?USV 的三大押注)
比特幣礦業服務商 Luxor 週末傳出資安事故,旗下的礦機管理平台 Commander 遭未授權存取,客戶算力被重導向另一個礦池。Luxor 執行長 Nick Hansen 週日在 X 上指稱,這是一次精密的 AI 驅動攻擊,並警告同類手法未來將越來越頻繁。
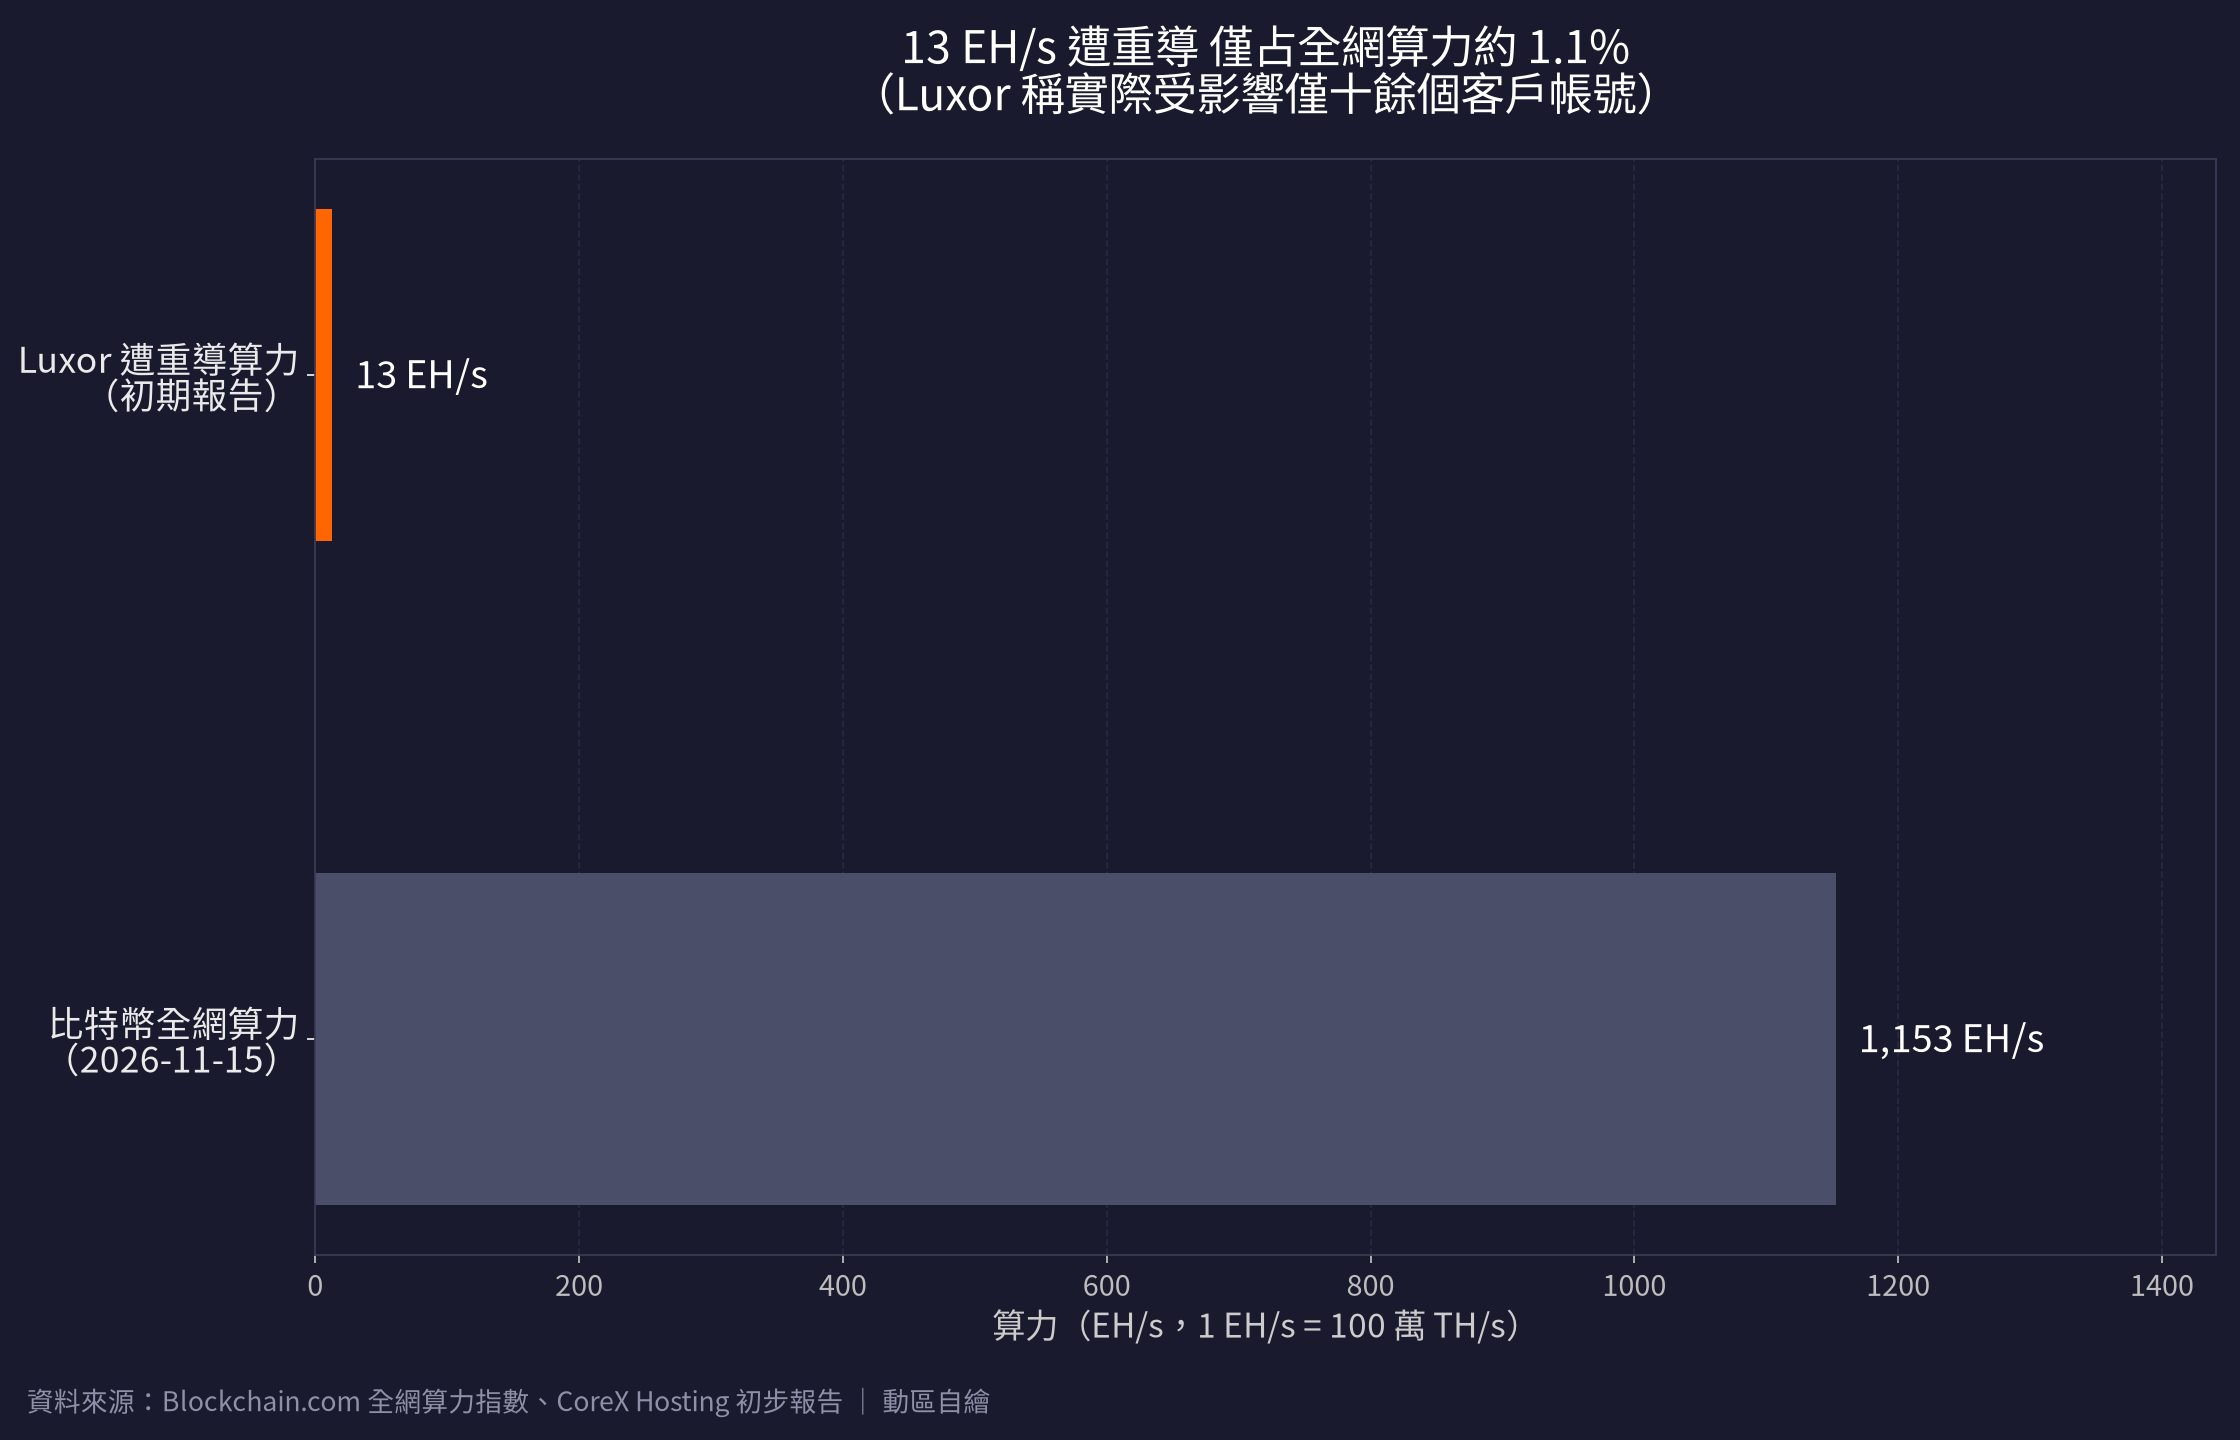
根據礦業託管商 CoreX Hosting 週六提出的初步說法,當天約有 64,000 臺礦機、合計 13 EH/s 的算力被導向 OCEAN 礦池。Luxor 對這個數字並不買單,公司回應指出事件實際僅影響十餘個使用 Commander 工具管理算力的客戶帳號,並未確認礦機數量與算力規模。
Luxor 說明,偵測到未授權變更後兩小時內就完成 Commander 的修補,並已著手把受影響礦機回復原本的礦池設定;公司承諾全額賠償客戶被重導期間的挖礦收益,後續也會發布事故調查報告。Luxor 強調問題被隔離在 Commander 這項工具,包括 Luxor Pool 與 LuxOS 在內的其他服務都沒有受到波及。
至於攻擊者拿到什麼,初期報導原本指其未取得任何挖礦獎勵,但 CoreX 事後指認的一個比特幣地址,鏈上紀錄顯示隨後收到兩筆 OCEAN 出金、合計約 0.162 BTC,以當時幣價換算約 1.05 萬美元,意味攻擊者確實從被搬走的算力中分得一杯羹。
執行長:AI 攻擊已成日常
Hansen 在另一則 X 貼文把話說得更重。他表示,此刻任何經營實質業務的公司、尤其是加密業者,都正被 AI 驅動的攻擊淹沒,情況不但沒有放慢,反而隨著模型變強、投入攻擊的人變多而加速。他形容,經過去除限制的模型正 24 小時不間斷掃描企業的每一寸攻擊面,一旦找到一個小裂縫,幾乎瞬間就會擴大。
為了止血,Luxor 已把大部分功能開發工作喊停,把資源轉向強化資安,甚至自行採購 GPU 來執行不受限制的開源權重模型,用以提升自身防禦能力。Hansen 也呼籲提供同類服務的業者照做,直言在一個由 AI 驅動的黑暗森林裡,這是唯一有效的防線。
AI 輔助攻擊正在升溫
Hansen 的警告並非孤例。印度資安機構本月稍早警告,一個名為 Crafty Falcon 的組織正以 AI 工具攻擊金融機構與加密貨幣交易所,竊取錢包金鑰並搬走資金;區塊鏈分析公司 Chainalysis 也在 10 月揭露自身遭入侵,攻擊者使用其所稱的攻擊性代理技術取得系統存取權,導緻密碼雜湊、仍在有效期的存取憑證與其他客戶資訊外洩。
更上游的變化來自模型端。Anthropic 在 9 月的威脅情報報告中指出,已有多個組織利用 AI 打造出自動化漏洞工廠,把漏洞研究、測試到利用程式設計的流程大幅壓縮。當攻擊的一方開始以機器速度運作,防守方過去靠人力輪班、事後補救的模式就很難跟上。
市場影響與後續觀察
這起事件真正值得注意的地方,是礦業基礎設施的集中度。一套管理平台同時握有數萬到數十萬臺礦機的礦池切換權,一旦這層被突破,攻擊者搬走的是可以立刻變現的實體算力,而不是抽象的資料。換句話說,礦業的資安風險已經從錢包私鑰,擴大到控制算力流向的營運軟體。
對礦池與礦場託管業者來說,這會直接反映在商業模式上。客戶接下來勢必要求更嚴格的帳號隔離、強制雙因素甚至硬體金鑰,並在合約中寫入算力被重導的賠償條款;而亞洲、包括臺灣在內的中小型礦場與託管商,多半依賴第三方管理軟體,也沒有自建 AI 防禦的資源,這波由 AI 推動的攻擊工業化,對它們是結構性的成本壓力,而不是一次性的意外。
後續有幾個觀察點。Luxor 承諾的事故報告是否會揭露 AI 在這場入侵中的具體角色,Hansen 僅提及 AI 驅動卻未交代細節,這對整個產業的防禦並沒有幫助。另一個訊號是報酬結構:攻擊者僅拿到約 1.05 萬美元,卻換得十餘個客戶帳號的算力控制權,投入與收益明顯不成比例,這更像一次能力驗證而非牟利行動,若接下來出現相同手法攻擊其他管理平台,就不該再當成單一事件看待。最後,這起事故是否會把算力異動的即時告警、變更須多重簽核,從加分項推成礦業託管服務的採購門檻。

📍相關報導📍
KAVA 慘崩 59%!Kava Lend 遇駭掏空 376 萬美元,抵押品膨脹 24 萬倍
Claude Code「不再詢問」可能讓密碼上 GitHub,資安公司發現上千組外流



