


採用 NIST 後量子簽章標準 ML-DSA 的隱私公鏈 Quantus,9 月 9 日主網上線。物理學徒細讀白皮書後認為,它用只依賴雜湊的 STARK 把肥大的簽名搬到鏈下聚合,同時換到擴容與隱私,但創世預挖 27%、前四年全數解鎖,是這條主打價值儲存的公鏈最大的隱憂。本文轉載自作者部落格凝視奇點的物理學徒。
(前情提要:「密碼龐克」門羅幣的隱私升級:FCMP++、未竟的數位現金革命,與量子時代的隱私保衛戰)
(背景補充:量子攻擊 BTC/ETH 預估時間縮半!比 Google 預估的還快)
之所以會對 Quantus 產生興趣,是有諸多理由的。
首先是新加坡的幣圈朋友上半年告訴我,有一款採用抗量子簽章(PQC)的隱私區塊鏈即將上線。我記在心上,但沒有認真研究。這種感覺跟我當初因為 PQC 認識 IOTA 完全一樣,一晃都快十年了 LOL。
然後是下半年,一位 NEAR/ZEC 鯨魚朋友跟我說,NEAR Intents 跨鏈橋之後會支援一條新的 PQC 隱私公鏈,就是 Quantus。這下我就饒有興趣了。尤其它在 9 月 9 日主網上線之後就能動手體驗,NEAR 也真的跟 Quantus 在 Token2049 辦了 side event(而我剛好報名通過),於是我開始認真啃白皮書和文件,順便用 GPU 挖一點來體驗。它目前是 WhatToMine 上收益排名第一的鏈,讓我真的夢回 2017 年挖 ETH 的日子。
本篇是我個人的學習筆記。老話一句:不構成投資建議 LOL。
為什麼需要一條新公鏈:量子這朵烏雲
眾所周知,1994 年提出的 Shor 演算法意味著,只要有夠強的商用量子電腦,ECDSA 背後的橢圓曲線離散對數問題(ECDLP)就能被快速破解。這朵烏雲是當代密碼學的烏雲,也是整個加密貨幣產業的定時炸彈。今年 Google 那篇論文更把這件事從「理論上會怎樣」壓縮成了工程規格書等級的資源估算。
現有公鏈遲早都得遷移,而遷移至少有兩層難題:
- 技術問題:簽章演算法和參數怎麼取捨?一條活著的鏈要怎麼在不停機的情況下換心臟?
- 治理問題:如果是自願升級,不知道要等到猴年馬月;如果要強制搬家,那不搬家的幣要不要凍結?包括中本聰那批幣在內。
這種科技債在中心化系統裡,或許一聲令下就能解決;但在區塊鏈這種去中心化的協調系統裡,挑戰要大得多。我在寫 Monero FCMP++ 時也提過,隱私鏈的處境更嚴峻,因為量子電腦威脅的不只是餘額,還有歷史交易的隱私。
所以 Quantus 的定位很清楚:與其日後痛苦搬家,不如 Day 1 就住在抗量子的房子裡,做一條「抗量子、帶隱私的比特幣」。
抗量子:採用 NIST 標準不難,難的是簽名太肥
Quantus 採用 NIST 後量子標準中的晶格簽章 ML-DSA,而且同時支援兩組參數:
| 方案 | NIST 安全等級 | 公鑰 | 簽名 | 定位 |
|---|---|---|---|---|
| ML-DSA-65 | Level 3 | ~1,952 bytes | ~3,309 bytes | 錢包預設 |
| ML-DSA-87 | Level 5 | ~2,592 bytes | ~4,627 bytes | 保守選項 |
之所以有兩種,是因為後者參數更保守、安全邊際更大,但簽名也更肥。晶格密碼學「目前沒有已知的量子演算法能破解」,並不等於「已被證明不可能破解」,所以保留一個更保守的選項很合理。我猜預設的 ML-DSA-65 會是一般使用者的主力,ML-DSA-87 則大概是機構和少數對安全邊際特別講究的使用者才會開。
老實說,Day 1 採用 NIST PQC 標準本身並沒有什麼技術含量,拿現成的標準來用而已。真正需要巧思的是後果:一個比特幣的 ECDSA 簽名加公鑰大約一百多 bytes,ML-DSA-65 則是五千多 bytes,差了將近五十倍。區塊空間是有限的,所以抗量子公鏈的 QTPS(Quantum-secure TPS)一般會比傳統 TPS 低至少一個數量級。假如 BTC 照搬 Quantus 的做法,大概會從 7 到 10 TPS 掉到 1 QTPS 以下。
白皮書自己也很誠實地列出了這個代價。Quantus 的區塊是 12 秒、3.75 MB,透明轉帳的吞吐量如下:
| 模式 | 每筆大小 | 每區塊筆數 | QTPS |
|---|---|---|---|
| 透明轉帳 ML-DSA-87 | ~7.3 KB | ~510 | ~43 |
| 透明轉帳 ML-DSA-65 | ~5.4 KB | ~690 | ~58 |
四、五十 QTPS,對一條主打價值儲存的鏈來說其實夠用,但顯然不是終點。
一石二鳥:用 STARK 把簽名搬到鏈下,順便做出隱私
Quantus 最讓我欣賞的巧思就在這裡:用零知識證明同時解決擴容和隱私。
關鍵是證明系統的選擇。零知識證明有兩大家族:SNARK 多半依賴橢圓曲線配對等假設,本身就在 Shor 演算法的射程內;STARK 則只依賴雜湊函數,量子電腦能拿出來的只有 Grover 演算法的平方加速,把安全參數調大就能應付。Quantus 用的是 Plonky2(以 FRI 承諾為基礎的 STARK 類系統),搭配 Poseidon2 雜湊,整條隱私管線都不碰會被量子破解的假設。
它的隱私轉帳叫做 Wormhole(蟲洞)地址,流程大概是這樣:
- 入洞:使用者用自己的祕密值算出一個地址
H(H(salt | secret))。一般地址是「公鑰的單次雜湊」,這個雙重雜湊的地址沒有對應的私鑰,打進去的幣等於燒進黑洞,任何人都花不掉。 - 收據:每個區塊頭都承諾了一棵 Poseidon2 Merkle 樹(zk-tree),記錄每一筆入帳。使用者之後可以在零知識證明裡證明「我知道某個蟲洞地址的 secret,而且它確實收過這筆錢」,但不透露是哪一筆。
- 出洞:用這張 ZK 收據,在鏈上把幣重新印出來,送到任意普通地址或另一個蟲洞地址。證明的公開輸入只有 nullifier(防雙花)、近期區塊雜湊、金額和出口地址。
妙處在於,旁觀者看到的是:錢打進某個看起來很普通的地址後就停在那裡,像是從沒被動過;另一邊則有人憑空領出一筆錢。來源地址從未被扣款,鏈上也沒有任何東西指回它。
更重要的是,每一筆出洞都不需要在鏈上放一個五千 bytes 的 ML-DSA 簽名,只需要一個可以聚合的 STARK 證明。Quantus 的聚合分兩層:
- 第一層(私有批次):錢包把最多 7 筆出洞包成一個證明,槽位打亂,空位用假證明填滿。旁觀者連一批裡有幾筆是真的都不確定。
- 第二層(公開批次):礦工或專業聚合者再把最多 53 個私有批次聚合成一個公開證明,並分走部分手續費。
7 × 53 = 371 筆隱私轉帳共用一個證明,白皮書估算約 266 KB。這讓隱私轉帳的吞吐量反而比透明轉帳高一個數量級:
| 模式 | 每區塊筆數 | QTPS |
|---|---|---|
| 隱私轉帳(目前主網) | ~5,200 | ~430 |
| 隱私轉帳(理論上限) | ~33,000 | ~2,800 |
也就是說,在 Quantus 上,隱私不是昂貴的選配,反而是比較便宜的擴容路徑。這個方向跟多數鏈「隱私要多付效能稅」的直覺完全相反,我覺得是整份白皮書最漂亮的一筆。
技術面總結一句話:Quantus 用 NIST PQC 標準移除量子威脅,再用 STARK 把簽名放到鏈下聚合,換到更高的 QTPS 和轉帳隱私。(白皮書也寫了多簽錢包、帶守護者與時間鎖的進階帳戶、HD-Lattice 錢包推導等執行細節,因為不是主線,這裡就不展開。)
隱私的取捨:它比較像龍捲風,不像 XMR
不過必須講清楚,Quantus 的「隱私」和門羅幣的隱私是兩回事。
蟲洞轉帳隱藏的是收發雙方的連結(linkability),不隱藏金額。入洞和出洞的金額在鏈上都看得到,所以它比較像 Tornado Cash 那種「打斷資金鏈」的隱私,而不是 XMR 或 ZEC shielded pool 那種連金額一起加密的隱私。白皮書自己也承認:只要觀察者能在「可疑的時間點」配對到「相同金額」的入洞和出洞,就能縮小範圍。
為此,錢包會讓隱私轉帳以 0.01 QTC 為步進,讓很多筆交易共享相同金額,再加上批次內的假證明來稀釋匿名集。但實務上的結論很樸素:
- 大額、特殊數字、快進快出,都會折損隱私程度。
- 挖礦獎勵進入的蟲洞地址「在構造上可被辨識」,礦工要特別注意。
- 匿名集取決於同一時間有多少人在用,冷門時段的隱私就是比較薄。
貨幣政策:21M、沒有減半,用燒幣回填安全預算
Quantus 很明確地把 QTC 定位成類似 BTC、XMR、ZEC 的價值儲存,而不是 ETH、SOL 那種智能合約平台。所以它採用經典的 PoW(Poseidon2 雜湊,GPU 友善)、12 秒出塊、2,100 萬枚總量上限。
比較新穎的是發行曲線。它沒有比特幣式的四年減半,每個區塊的獎勵是:
block_reward = (max_supply − current_supply) / 50,000,000
也就是「剩下還沒挖的量,每個區塊釋放五千萬分之一」,形成一條平滑的指數衰減曲線。算一下半衰期:ln 2 × 5,000 萬個區塊 × 12 秒,約為 13.2 年。換句話說,剩餘的可挖量大約每 13 年減半一次。
在這之上,Quantus 實裝了一個類似 Zcash 社群 NSM(Network Sustainability Mechanism,ZIP 233/234)提案的燒幣機制:
- 透明轉帳:手續費全部給礦工。
- 隱私轉帳:手續費一半給礦工、一半燒掉。
燒掉的幣會讓 current_supply 下降,等於把它還給「尚未挖出」的池子,再按照同一條指數曲線重新發行給未來的礦工。所以今天燒掉 1 QTC,大約會在未來 13 年內被重新挖出 0.5 QTC,剩下一半釋放得更久。這是用燒幣把手續費平滑到未來,舒緩 PoW 鏈安全預算逐漸下降的問題。
白皮書的說法相當樂觀:只要網路上有活動,這個機制就能永久支付礦工,「在維持 21M 硬頂的同時永遠不會耗盡安全預算」。但我要很誠實地說:這是舒緩,不是解決。燒幣回填的前提是隱私轉帳持續有量,而且回填的規模取決於手續費總額;XMR 的尾端發行則是每兩分鐘固定 0.6 XMR,不依賴任何人使用。一個是「有人用才有預算」,一個是「無論如何都有預算」,保證等級不同。當然,這已經比 BTC「寄望未來手續費會指數成長」的 wish 務實許多。
手續費設計的隱含誘因
這裡有一個需要注意的細節:
- 透明轉帳:固定約 0.0062 QTC(ML-DSA-65;ML-DSA-87 約 0.0081 QTC),跟金額無關。
- 隱私轉帳:按轉移量抽 0.04%,最低 0.01 QTC;所以 25 QTC 以下都付 0.01 QTC 的最低費用,超過才按比例計算。
這代表大額轉帳有很強的誘因走透明地址:轉 1,000 QTC,透明轉帳還是 0.0062 QTC,隱私轉帳則要 0.4 QTC,差了六十多倍。隱私地址上很可能會是大量的小額轉帳。某個意義上這也有合理的思路:日常小額消費用不記名的現金,大額用記名的銀行轉帳,很像現實世界的金融分層。
但它也帶來兩個副作用。第一,大額資金很少走隱私管線,隱私池裡的金額分佈會偏小,而大額本來就容易被金額配對,兩者疊加,真正需要隱私的大額資金,反而最難在 Quantus 上得到隱私。第二,燒幣和安全預算回填也主要來自小額隱私轉帳的最低手續費,這讓上一節的「舒緩」又打了一點折扣。
代幣經濟學:我最大的顧慮
最後,代幣經濟學最重要的永遠是分配。
雖然總量上限是 2,100 萬枚,但 Quantus 在創世區塊就預挖了 27%,也就是 567 萬枚 QTC:
- 創辦人、團隊、投資人:23%(483 萬枚),主網上線後鎖定一年,接著 36 個月線性解鎖,由鏈上強制執行。
- 公司:4%(84 萬枚),其中 3% 同樣鎖一年再 36 個月線性解鎖;1% 在創世時就解鎖流通,我估計是用在上幣費、NEAR Intents 流動性之類的營運用途。
白皮書很自豪地寫著「沒有開發者稅,礦工拿走全部區塊獎勵」。這句話本身沒錯,但開發者稅沒有消失,而是在創世區塊一次收齊了。
我把白皮書的發行公式和解鎖排程畫成下面這張圖(假設平均 12 秒出塊、忽略燒幣、現行排程不變):
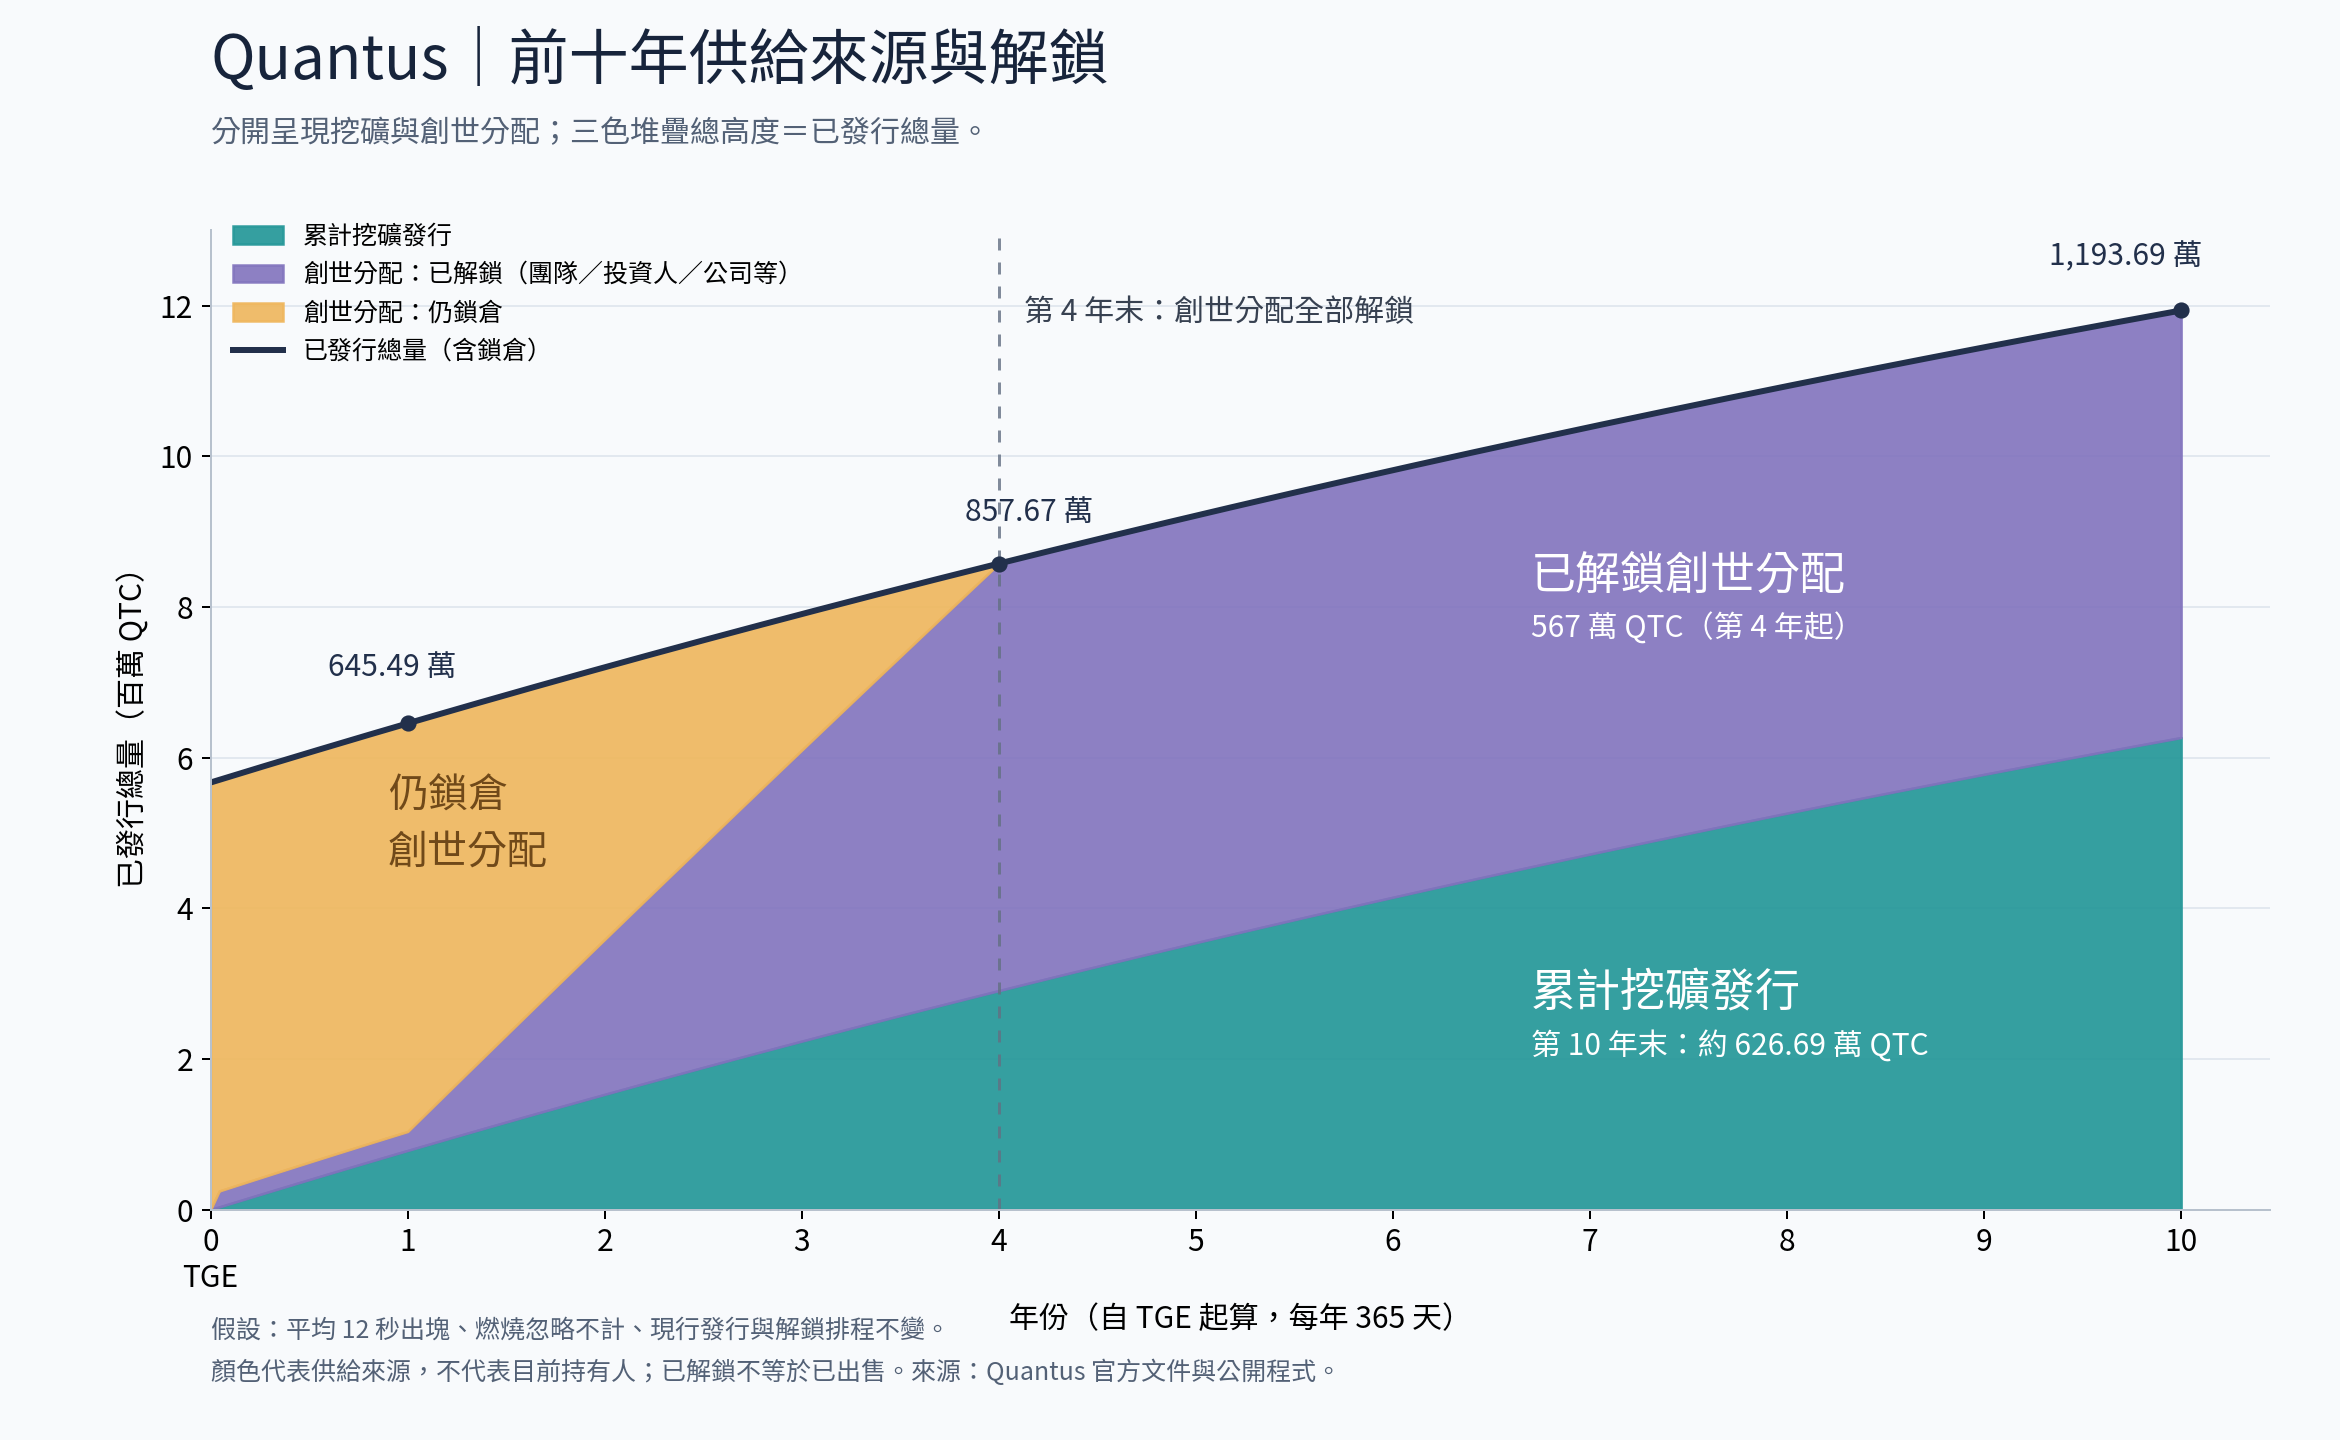
幾個時間點很能說明問題:
| 時間點 | 已發行總量 | 其中挖礦產出 | 創世分配 | 創世分配佔比 |
|---|---|---|---|---|
| 第 1 年末 | ~645 萬 | ~79 萬 | 567 萬(大部分仍鎖倉) | ~88% |
| 第 4 年末 | ~858 萬 | ~291 萬 | 567 萬(全部解鎖) | ~66% |
| 第 10 年末 | ~1,194 萬 | ~627 萬 | 567 萬 | ~47% |
一條主打價值儲存、對標比特幣的公鏈,到第四年結束時礦工總共才挖出不到 300 萬枚,而團隊、投資人和公司手上的 567 萬枚已經全數解鎖。到第十年,挖礦產出才剛剛追上創世分配。
這跟前面那條 13.2 年半衰期的平滑曲線有直接關係:發行曲線越平緩,早期挖出來的量就越少,預挖在早期流通量中的佔比就越高。比特幣在前四年就釋出了總量的一半;Quantus 的礦工則要到第十三年左右,才會挖完可挖量的一半。平滑發行本身是好設計,但搭配 27% 的預挖,就讓早期的籌碼結構極度向內部人傾斜。
作為對照:比特幣和門羅幣沒有預挖;Zcash 當年的 Founders’ Reward 是前四年區塊獎勵的 20%、合計約總量的 10%,而且是隨著挖礦慢慢發放,就已經在社群裡吵了好幾年。Quantus 的內部人份額接近 ZEC 的三倍,而且是在創世就一次到位。
當然,我的圖顯示的是供給來源,不代表目前的持有人;已解鎖也不等於已出售。團隊長期持有、甚至拿去做生態建設都有可能。但對於一個想成為「抗量子比特幣」的資產,市場在第二到第四年會面對持續的解鎖供給,這是持有者必須正視的結構性賣壓風險。
另外,截至我寫這篇的時候,Quantus 還沒接上 NEAR Intents,也沒有上主流交易所,基本上只能 OTC 或是自己挖。流動性本身也是一個需要時間驗證的問題。
結語:研究可以,重倉三思
Quantus 在第一原理上的思路,繼承了 BTC 和 ZEC,再改良成抗量子的價值儲存版本:Day 1 採用 NIST PQC 標準,避開未來那場痛苦的量子遷移;再巧妙地用只依賴雜湊的 STARK 一石二鳥,把肥大簽名搬到鏈下聚合,同時換到擴容和打斷連結式的隱私。燒幣回填的發行設計也看得出團隊認真思考過 PoW 安全預算的長期問題,雖然在我看來那是舒緩而非解決。
技術上,這是我今年讀過最有趣的一份公鏈白皮書之一。
但在代幣經濟學上,27% 預挖加上前四年全部解鎖的創世分配是重大隱憂,而且跟「價值儲存」的定位有不小的張力。再加上目前流動性有限,我的結論大概是:研究可以、挖礦體驗可以,重倉請三思。
最後再說一次,本文只是個人學習筆記,不構成投資建議 LOL。
參考與查核
- Quantus 白皮書:ML-DSA-65/87 參數、Wormhole 地址構造(
H(H(salt|secret))、zk-tree、nullifier)、Plonky2 與 Poseidon2、兩層聚合(7 × 53 = 371)、QTPS 估算表、手續費結構(透明 ~0.0062/~0.0081 QTC;隱私 0.04%、最低 0.01 QTC、半給礦工半燒毀)、發行公式(max_supply − current_supply) / 50,000,000、27% 創世分配與解鎖排程、主網日期 2026-09-09。https://www.quantus.com/whitepaper - 半衰期估算:ln 2 × 50,000,000 區塊 × 12 秒 ≈ 4.16 × 10⁸ 秒 ≈ 13.2 年。
- 供給圖表:依白皮書發行公式與解鎖排程自行計算繪製,假設平均 12 秒出塊、每年 365 天、忽略燒幣、排程不變。第 1/4/10 年末已發行總量約 645.49 萬/857.67 萬/1,193.69 萬 QTC。
- NIST FIPS 204(ML-DSA 標準)。https://csrc.nist.gov/pubs/fips/204/final
- Zcash ZIP 233(Network Sustainability Mechanism: Removing Funds From Circulation)與 ZIP 234(Issuance Smoothing)。https://zips.z.cash/zip-0233 、https://zips.z.cash/zip-0234

📍相關報導📍
比特幣也要 Zcash 等級隱私!新提案不碰軟分叉,用零知識證明繞過共識限制


