
Magic Eden EVM 市場遺留的授權合約讓價值超過 570 萬美元的 NFT 暴露於風險,駭客已竊取 10 枚 Meebits、50 枚 Otherdeeds 等稀有 NFT,白帽搶救 23,155 枚 NFT 避免更大損失。
(前情提要:快訊》CoW Swap 遭「前端攻擊」!Blockaid 警告:cow.fi 淪惡意網站,請立即撤銷授權)
(背景補充:2.9 億鎂駭案究責!KelpDAO 正式起訴 LayerZero 及其 CEO,互嗆「單點故障」誰該負責?)
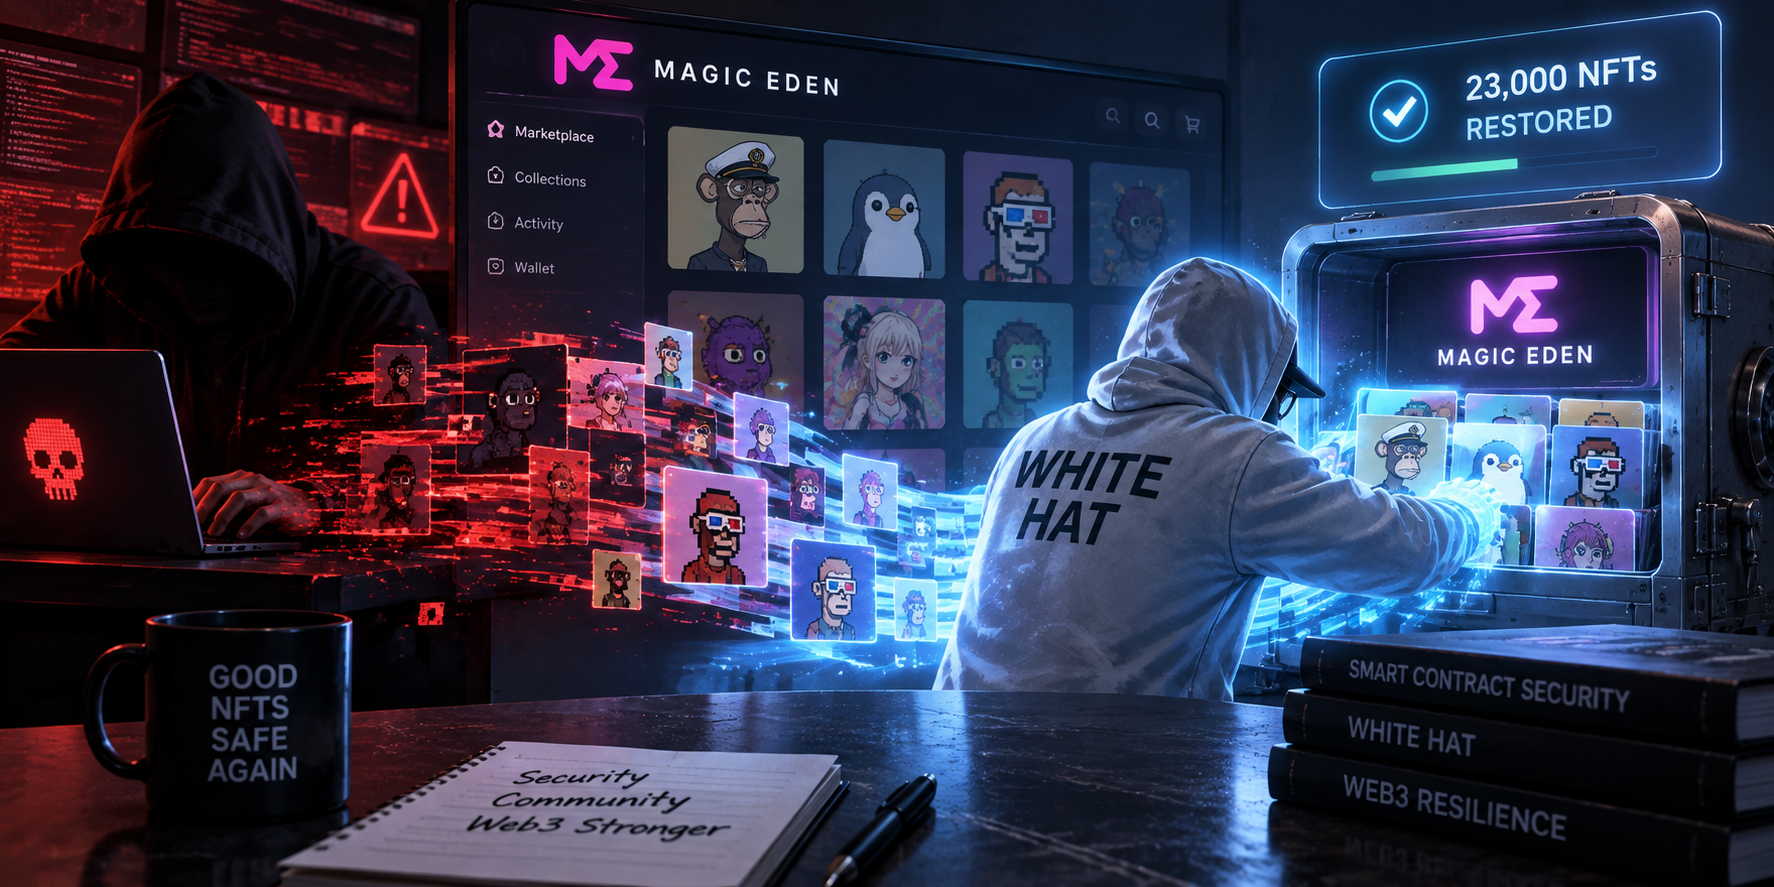
NFT 交易平台 Magic Eden 在週五揭露一樁資安漏洞:其在 EVM 鏈上的遺留授權合約,讓價值超過 570 萬美元的 NFT 暴露於 Limit Break Payment Processor V2 的攻擊面,部分藏品已被駭客竊取,所幸白帽人士及時介入,搶救下逾 2 萬枚 NFT。
漏洞成因:2024 年授權合約遺留至今
Magic Eden 在 X 平台說明,其在 2024 年 2 月至 10 月期間於 EVM 市場上架的 NFT,當時使用 Limit Break Payment Processor V2 作為支付處理合約。Magic Eden 已在 2024 年 10 月停用該處理器,並於 2026 年第一季關閉 EVM 市場,但先前使用者的合約授權並未同步撤銷,形成「遺留授權」漏洞。
Magic Eden 強調「沒有活躍的掛單受到影響」,意思是當前平台上的交易是安全的,問題出在過去使用過該市場的老使用者。
We are sharing an interim update regarding an exploit identified with @limitbreak Payment Processor V2, a NFT trading protocol maintained by the company Limit Break and which Magic Eden adopted to settle trades on EVM in 2024.
Magic Eden stopped using Payment Processor V2 in Oct…
— Magic Eden 🪄 (@MagicEden) September 25, 2026
駭客已竊取 Yuga Labs 系 NFT,V3 緊急暫停
根據 Yuga Labs 區塊鏈副總 0xQuit 的說法,駭客已利用該漏洞竊取 10 枚 Meebits、50 枚 Otherdeeds、10 枚 World of Women 以及 235 枚 Desperate ApeWives,全部來自 Yuga Labs 生態系的知名 NFT 專案。
0xQuit 在 X 上補充,Limit Break 已迅速暫停同樣受相同 bug 影響的 Payment Processor V3,但 V2 合約因為設計限制,無法被暫停,讓漏洞持續暴露。
At 9AM EST today somebody abused a bug in Payment Processor V2 to steal 10 Meebits, 50 Otherdeeds, 10 WoW, and 235 Desperate Apewives.
It wasn't until over 12 hours later that somebody reported it to me, and upon digging in I realized that a great many NFTs were subject to the… pic.twitter.com/Vue8TUyMD2
— Quit (@0xQuit) September 25, 2026
白帽搶救 2.3 萬枚 NFT,660 枚 WETH 來不及追回
面對 V2 無法暫停的困局,白帽人士啟動搶救操作,共回收 23,155 枚 NFT,價值超過 570 萬美元。若非白帽及時介入,這些 NFT 可能已流入黑市或遭到轉手。
但搶救並非完美。0xQuit 指出,另一種逆向利用同樣漏洞的手法可以竊取 WETH,導致 660 枚 WETH(按當前幣價約合 150-200 萬美元)暴露在風險中,白帽團隊「速度不夠快,未能追回」。
受影響使用者必須做的事
Magic Eden 呼籲所有在 2024 年 2 月至 10 月間於其 EVM 市場上架過 NFT 的使用者,立即在 Ethereum、Polygon、Base 三條鏈上撤銷對 Limit Break Payment Processor V2 的合約授權。完成撤銷後,被白帽搶救的 NFT 才能安全取回。
撤銷授權的具體步驟,Magic Eden 建議使用 Revoke.cash 或 DeBank 等授權管理工具,檢查錢包是否仍有對該合約的 approve 紀錄。
後續觀察:遺留授權漏洞的結構性問題
這次事件再次凸顯 Web3 資安的一項長期結構風險,合約授權一旦給出,除非使用者手動撤銷,否則永遠有效。Magic Eden 已經停止使用該處理器、甚至關閉了 EVM 市場,但遺留的授權紀錄成為攻擊入口。
過去類似案例(2024 年 CoW Swap 前端攻擊、OpenSea 授權漏洞)都指向同一個痛點:市場或協議的關停與升級並不會自動清理使用者的授權狀態。隨著 NFT 市場逐漸從 EVM 轉向 Solana 或其他鏈,「歷史授權遺留」可能成為更頻繁的攻擊面。
📍相關報導📍
快訊》CoW Swap 遭「前端攻擊」!Blockaid 警告:cow.fi 淪惡意網站,請立即撤銷授權
臺灣 NFT 市場 Lootex 宣布 4/4 關閉平台,官方告白:不敵市場劇變,使用者資產絕對安全
2.9 億鎂駭案究責!KelpDAO 正式起訴 LayerZero 及其 CEO,互嗆「單點故障」誰該負責?