

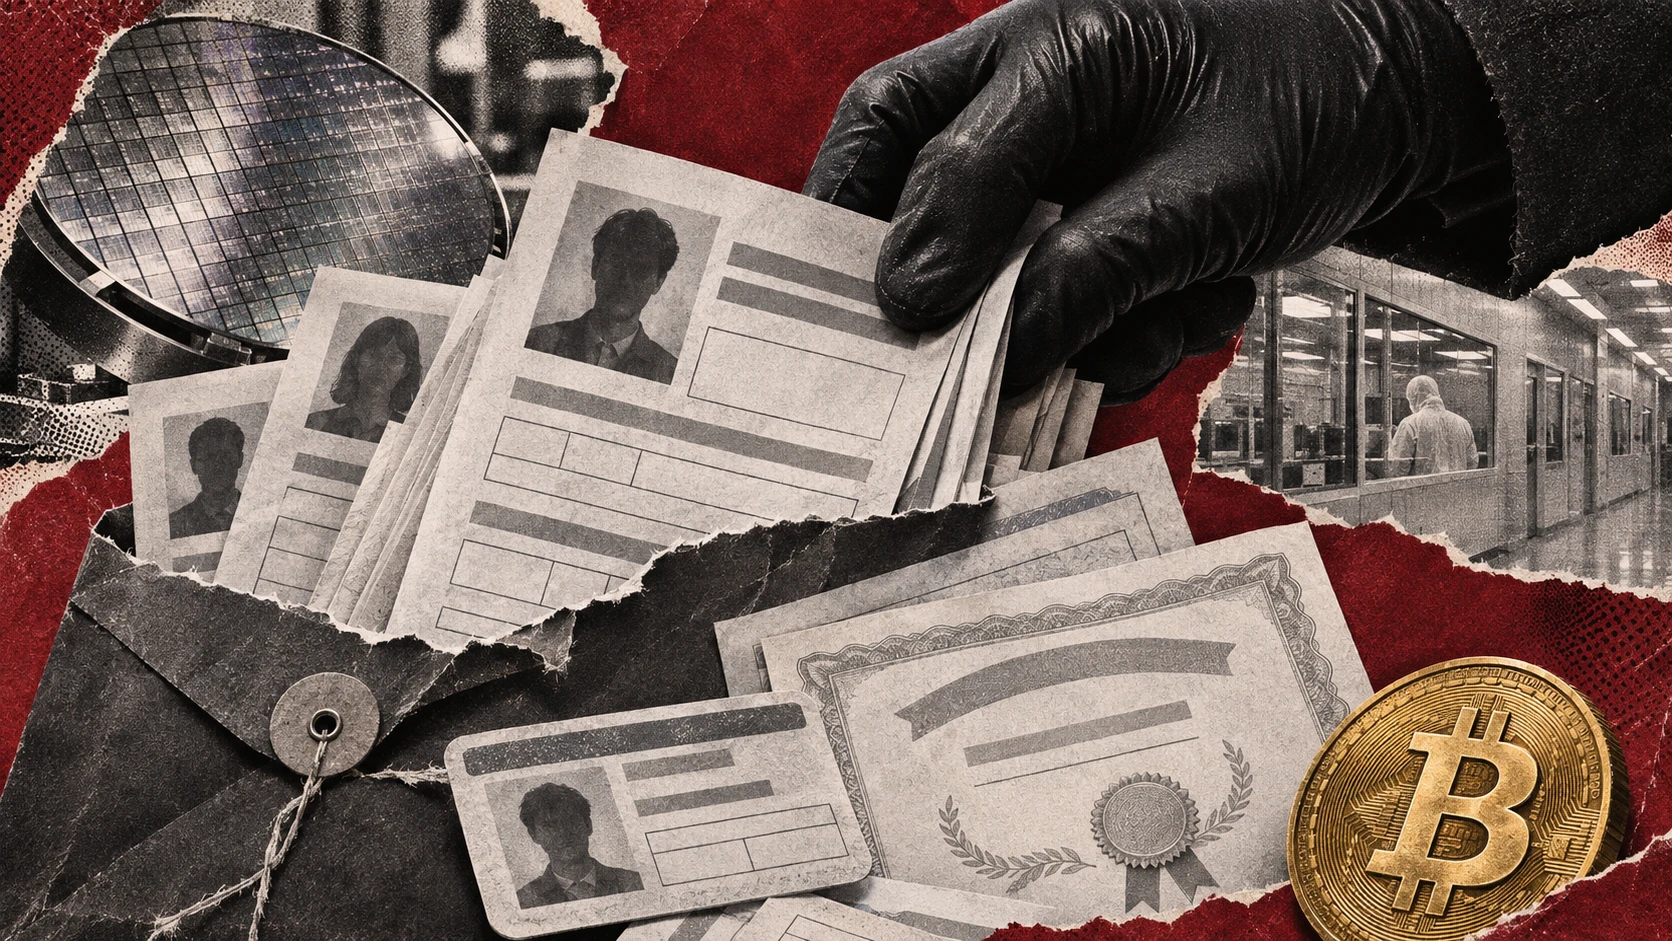
台積電員工個資案的駭客說第一批沒人買,於是決定免費公開照片、證件等 260 個檔案,預告 11 月 18 日會放第二批,並將售價調高到 5 枚比特幣。
(前情提要:台積電 4.6 萬員工個資 3 枚比特幣暗網兜售,官方認外洩,但強調系統沒被入侵)
(背景補充:韓國第三大交易所 Coinone 委外客服遭駭!姓名、身分證號、銀行帳號恐外洩)
台積電員工個資外洩案又有新進展。同一個賣家帳號 11 月 15 日在地下論壇再發文,說第一批資料沒找到買家,所以「履行承諾」免費公開,並預告第二批 11 月 18 日釋出,剩下的資料售價則從 3 枚比特幣調高到 5 枚。
這次又多了什麼?
據 iThome 報導,暗網威脅情資平台 Darkwiser 顯示,這則兜售貼文 11 月 8 日發布,當初賣家放話一週內沒人買就公開。
「沒人買就免費放」和「剩下的漲價」同時出現:先放一批證明貨是真的,再對剩下的資料施壓,和勒索常見的做法一致。
若以今日下午 CoinGecko 報價(1 枚約 212.6 萬元台幣)換算,5 枚約 1,063 萬元台幣(約 32 萬美元),比 12 日換算的 3 枚約 726 萬元多了約 46%。
公開的是什麼?
民視記者檢視第一批資料,裡面有個名為「image」的資料夾,共 260 個檔案,內容包括員工照片、畢業證書、駕照、進修證明、健檢通知單與離職證明。
風險因此從假冒通知,多出了冒充與偽造身分。台灣資訊安全協會監事鄭加海對民視表示,照片、學歷、任職資訊被集中拿到並交叉比對,就能拼出完整身分與任職背景,冒充員工、主管或人資會更可信,社交工程攻擊也更精準。
他建議企業盤點人事資料從蒐集、保存、存取、委外到離職後的生命週期,證件與人事異動資料避免不必要的集中保存或過度授權;資料一旦離開受控環境,風險會長期存在,也很難回收。
台積電說外流資料與某雲端服務供應商之系統服務中的資料相符,但這類證件附件原本存在哪種系統、是哪家供應商,台積電未說明。
台積電說了什麼、還沒說什麼?
11 月 12 日晚間,台積電在公開資訊觀測站發布資安重大訊息,同日也向美國 SEC 遞交 6-K 文件,由資深副總暨財務長黃仁昭簽署。內容與台積電給媒體的第二次回應一致:部分現職及離職員工資訊未經授權被放到外部網站,無證據顯示公司系統遭入侵,與生產或客戶資料無關,已陸續通知受影響人員,並與雲端供應商、調查機關和第三方資安機構合作。
沒說的部分也沒變:受影響人數沒公布,是哪家供應商也沒公布。台積電目前的說法,都是在 15 日這批檔案公開之前給的。下一個觀察點是 18 日的第二批會不會真的放出來,內容有沒有超出台積電說的範圍。
員工這邊,接到自稱人資、主管或公司單位,要求補資料、點連結或轉帳的訊息,先自己打公司官方電話確認。證件影本外流,可能被拿去申辦門號、開戶或冒名,要留意異常的帳單與通知,必要時可撥 165 反詐騙專線。




