
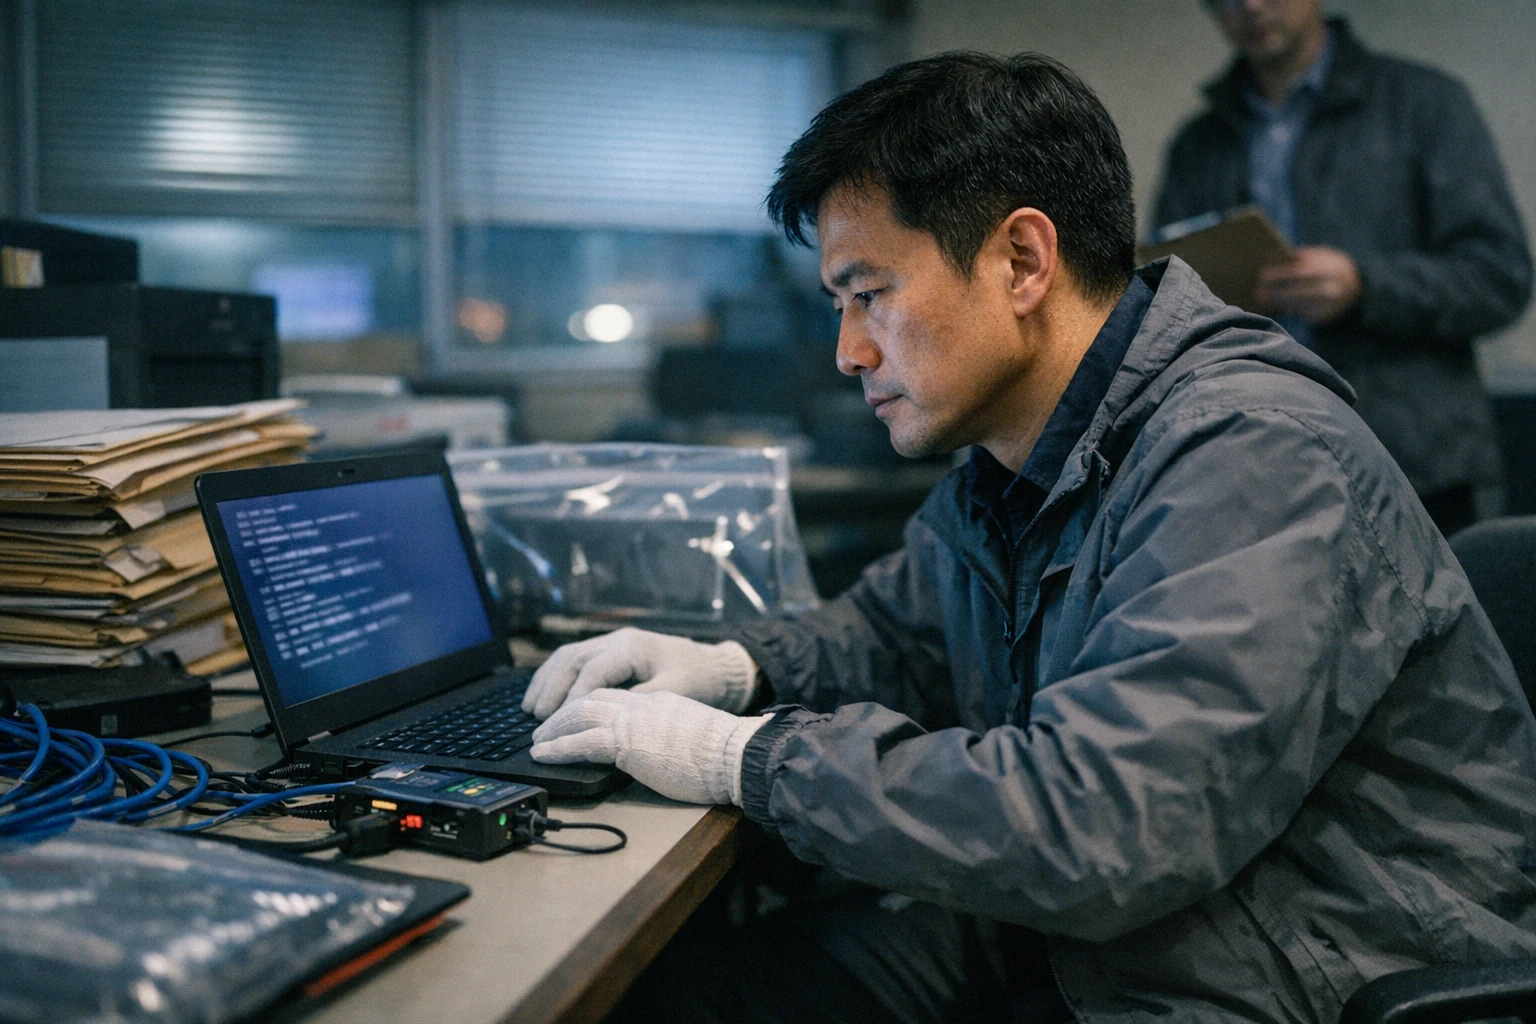
國家資通安全研究院(資安院)前瞻中心副主任許世璋等 4 人,涉嫌利用院內系統漏洞寫爬蟲程式,9 個月撈取公文、人事與流程表單資料 20 萬 7,938 次,還把公文送進微軟 Azure 的大型語言模型分析採購金額。台北地檢署 18 日依個資法、妨害電腦使用等罪起訴 4 人。
(前情提要:中華電信爆內鬼:工程師偷用雲端接案,5 年坑走 3300 萬遭起訴)
(背景補充:Zeabur災情延燒》暗網傳開賣 612GB 完整資料庫,官方:沒證據佐證)
重點摘要
- 資安院 4 人涉用爬蟲撈公文 20 萬次,遭北檢起訴
- 部分公文被送進微軟 Azure 大型語言模型分析
- 爬蟲讀取量占全院職員 85%,部分為密以上資料
國家資通安全研究院(資安院)前瞻研究及籌獲中心副主任許世璋,涉嫌指示部屬利用院內系統漏洞寫爬蟲程式,大量撈取公文與人事資料。台北地檢署 18 日偵結,依違反個資法、妨害電腦使用等罪,起訴許世璋、總監彭敏君,以及副研究員丁柏楓、李昱勳共 4 人。
起訴書指出,他們用撈來的資料做了一套前瞻中心自用的預算系統「XMAS」。系統 2025 年 6 月底上線後,到今年 3 月,爬蟲累計抓取 20 萬 7,938 次,平均每 2.6 秒一次。這些讀取占全院職員讀取量的 85%,比全院其他員工加起來還多。
提案被否決後自己寫爬蟲
據起訴書,許世璋時任研發組總監,2025 年 1 月認為院內專案經費管理效率太差,向當時的院長林盈達提議由前瞻中心開發新的財務管理系統,沒有獲得同意。源頭則在更早的 2024 年 1 月,彭敏君透過人事系統漏洞拿到全院人員個資,用 LINE 傳給許世璋。
丁柏楓發現院內 EIP 系統的權限控管不足,只要送出任意表單編號,就能拿到經費申請內容,於是寫了爬蟲定時下載。大額採購要走公文,他又寫了公文爬蟲,再把公文送進微軟 Azure 的大型語言模型 API,分析採購金額與預計請款期數。
資安院 2025 年 5 月切斷內外網之間的 VPN,爬蟲一度中斷。李昱勳隨後用院方配發的內網筆電安裝 Cloudflare Tunnel 當跳板,讓爬蟲可以繼續連回內網。Cloudflare Tunnel 是 Cloudflare 提供的連線工具,可以在不開放防火牆的情況下,把內網服務接到外部。
被撈的公文含密以上資料
被撈走的資料包括員工身分證字號、健保級距等個資,部分公文與附件涉及人員安全查核、國家核心科技研究計畫等密以上資料。資安院承接國家核心科技研究計畫,也支援敏感政府機關的資安防護。
承辦檢察官廖彥鈞認為,4 人逾越職務授權大量撈取資料。目前沒有證據顯示資料外流給院內現職、離職員工以外的人,若 4 人審理時認罪,檢方建請法院審酌犯後態度量刑。同案其他被偵辦的員工,檢方認定罪嫌不足,不起訴。
這起案件是資安院今年 1 月內部稽核時發現。院方通報調查局,兩波偵辦後已依勞基法解聘 3 名涉案員工,另有 4 名員工暫停職務。林盈達 6 月 22 日請辭院長,承擔行政責任。
常見問題
資安院爬蟲案是怎麼發生的
前瞻中心副主任許世璋提議開發財務系統被院長否決後,與部屬利用院內 API 漏洞寫爬蟲,9 個月撈取資料 20 萬 7,938 次。
資安院爬蟲案被撈走哪些資料
包括員工身分證字號、健保級距等個資,以及涉及安全查核、核心科技計畫的密以上公文。檢方說目前沒有外流給現職、離職員工以外的證據。
📍相關報導📍
美國 1.53 億張駕照流入暗網,身分驗證商被駭客即時偷看一年