
FBI 與日本警方聯手公開歸因:北韓駭客組織 WaterPlum 用假招聘騙走 1070 萬美元,入侵 100 多國 3 萬臺裝置、掏空 7000 多個加密錢包,受害者平均每人損失 1500 美元,贓款全數流向平壤。
(前情提要:Arc 主網迷因幣清點:6 檔熱門幣估值都在百萬鎂等級)
(背景補充:老開源程式 Neovim 捐款地址收到 10 顆比特幣,3 年沒動過疑似被遺忘)
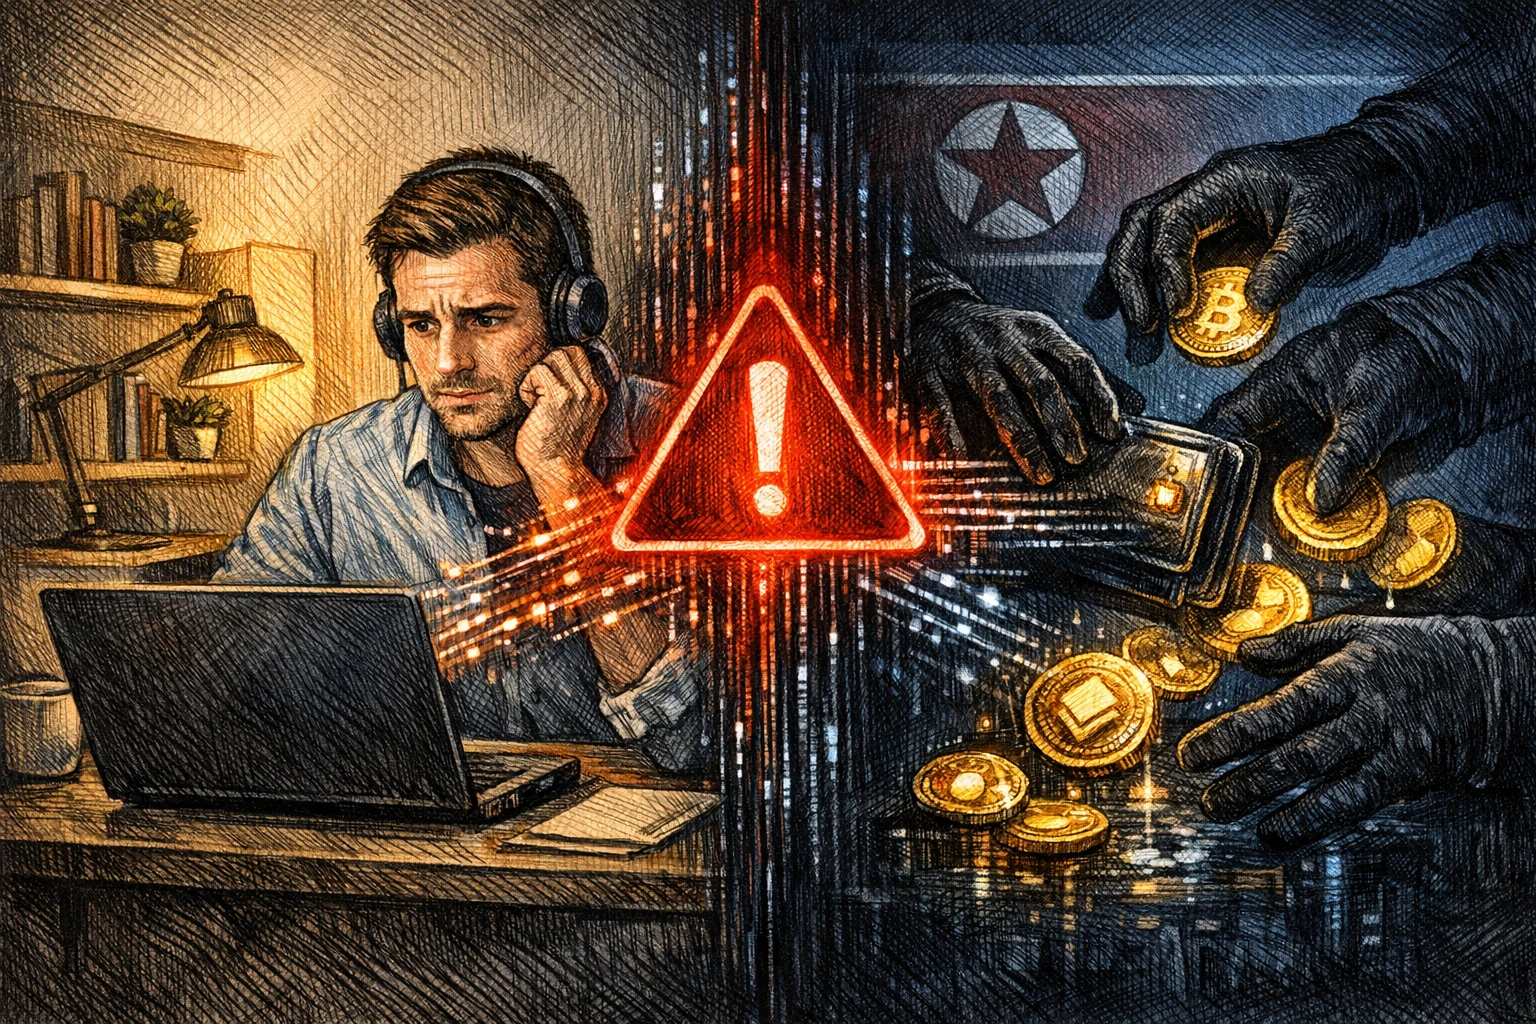
面試寫 code 竟成錢包失竊現場。Forbes 報導揭露,北韓駭客組織 WaterPlum(資安圈稱 Contagious Interview)以高薪遠端職缺為餌,鎖定全球軟體開發者,從 7000 多個加密錢包盜走 1070 萬美元。FBI 與日本警察廳罕見聯手發布 9 頁警示檔案,讓這條「面試→點信任→中木馬→錢包被掏空」的攻擊鏈完整曝光。
這個國家的駭客曾一天之內從 Bybit 交易所竊走 15 億美元,而過去九個月,他們轉向規模小得多的獵物:給程式設計師傳送虛假工作機會。上週五,美國聯邦調查局(FBI)與日本警察廳公開相關涉案資料,駭客入侵了 100 多個國家至少 3 萬臺裝置,從 7000 多個加密錢包盜取資金與憑證,獲利共計 1070 萬美元,贓款最終流向平壤。
這份長達 9 頁的警示檔案由來自日本、美國、澳大利亞、德國的七家機構聯合簽署。日本警方將這種披露模式稱為「公開歸因」,直接公布攻擊背後的國家主體,以此起到震懾作用。該駭客組織代號 WaterPlum,安全產業更熟知其別名 「Contagious Interview」。這些機構將其歸類為北韓軍需工業部 313 總局下屬組織,該部門據稱也負責指揮北韓境內一些虛假的遠端 IT 從業人員。
「幫平台修 bug」?點下信任就中木馬
這套攻擊套路本質是一套虛假招聘流程。預警檔案寫道,WaterPlum 組織成員假冒僱主,以待遇優厚的工作機會為誘餌,瞄準全球軟體開發者與 IT 技術人員,偽裝的招聘企業常常是虛構的 AI、加密貨幣、NFT 公司。
應聘者會被要求完成編碼測試,或是 「幫線上影片會議平台排查一處故障」,而所謂的修復工具就是一個程式碼壓縮包。包內包含多款惡意軟體:BeaverTail、InvisibleFerret、OtterCookie,還有一款新型惡意程式 StoatWaffle。它暗藏在區塊鏈主題專案資料夾中,開發者在 VS Code 中開啟資料夾、點選 「信任」 按鈕的瞬間,惡意軟體便自動執行。
惡意程式一旦執行,就會竊取密碼、鍵盤記錄、螢幕截圖、加密錢包助記詞,還會竊取能找到的任何護照照片。 安全公司 Boltz Technologies 創始人、前高盛 IT 副總裁 Yoon Auh 在《On The Margin》播客節目中被問到:有沒有哪款應用能比它所執行的手機系統本身更安全?他表示,「如果有人鐵了心要盯上你,你很難躲開。除了換掉全部裝置,否則幾乎沒有防護手段。」
AI 換臉面試官:放假踢足球、上班搞詐騙
預警檔案罕見曝光了通話另一端攻擊者的細節。面試人員會使用 AI 換臉軟體,通話幾分鐘後關掉攝像頭,藉口網路問題讓應聘者也關閉攝像頭。他們還藉助文本轉語音工具練習日語發音。日本警方調查發現,每逢北韓法定節假日,「攻擊者就會打遊戲、看足球比賽,暫停惡意攻擊活動。」
這群駭客還會主動投遞求職簡歷。2025 年 5 月,日本某加密交易所收到一份工程師求職申請。求職者自稱出生於馬來西亞、定居芬蘭,畢業於歐洲某大學,但其英文水平與簡歷描述的教育、工作背景嚴重不符,最終沒有被錄用。
警方還列舉出其他識別線索:求職者要求用加密貨幣結算薪資、面試過程中目光頻繁瞟向另一塊顯示器(彷彿在閱讀提示文稿)、背景傳來其他人說話的雜音。
駭客也有 KPI:平均每人偷 1500 美元
日本警方還破獲日本境內首起已知的「筆記本農場」(注:laptop farm,指被本地幫兇 24 小時開機託管,供境外駭客冒用身份遠端操作的一批電腦裝置)。一處民宅,本地幫兇常年保持多臺工作電腦開機,讓身在海外的北韓駭客可以冒用身份承接遠端外包專案。據時事通訊社報道,這些本地幫兇會出借本人身份證件與銀行帳戶,數億日元的贓款透過此處流出日本。預警顯示,WaterPlum 駭客和這批虛假 IT 從業人員使用過相同的 IP 地址。
對平壤方面來說,1000 萬美元算不上鉅款。TRM Labs 資料顯示,2026 年上半年,全球加密駭客被盜總金額 9.72 億美元,其中 6.43 億美元與北韓有關,絕大部分來自 4 月針對 Drift 和 KelpDAO 的兩起攻擊。TRM Labs 同時指出,該統計 「只是北韓加密收入的一部分」,並未統計釣魚攻擊、社會工程攻擊以及 「偽裝 IT 從業人員的秘密行動」 帶來的收益。上週五發布的預警就統計了這部分灰色收入,平均從每個受騙使用者的錢包被竊取約 1500 美元,而受害者當初還以為自己正在參加求職面試。
金鑰管理公司 Sodot 創始人 Ido Sofer 在《On The Margin》播客中表示,這些攻擊者本身就是一套組織化機構。「他們有 KPI 考核,有既定目標,要去辦公室上班,有完整行動策略。尤其是北韓國家級勢力,會投入大量資源,無論如何都要達成目的。一旦國家級機構盯上個人,幾乎很難抵禦。」
日本首座「筆電農場」:贓款這樣流出
BitOK 分析公司的 Dmitry Machikhin 曾追蹤 Bybit 被盜資金,他在採訪中稱,「我們已經定位到 Lazarus 組織用來存放贓款的部分地址和錢包。但我們能做到的僅此而已,我們沒有抓捕任何人的許可權。」
官方機構給所有執行過招聘方發來程式碼包的受害者的建議非常直接:預設你的錢包資訊已經洩露。「在獨立全新裝置建立新錢包,把全部資產轉入新錢包,離線儲存新助記詞,然後徹底擦除被入侵的舊裝置。」
以往關於加密安全的討論大多圍繞交易所風險,而本次攻擊的風險源頭卻是一臺個人筆記型電腦。
裝置被攻破別慌:先隔離、再換新錢包
Auh 的觀點是,應當提前做好被入侵的預案,而不是寄希望於構築牢不可破的防護牆。「我們知道,沒有任何一套系統能夠抵禦全部攻擊路徑。如果某一臺裝置已經被攻陷,千萬不要讓這次洩露擴散,導致整套系統全部失守。」
📍相關報導📍
Zcash(ZEC)ETF 單週吸金 9821 萬鎂,贏過比特幣