


富邦媒 11 月 19 日發布重大訊息,指旗下 mo店+ 部分訂單出貨資料有疑似未經授權存取的痕跡,未涉及會員帳密、信用卡卡號或其他付款資訊。據《數位時代》報導,momo 將預防性通知約 35 萬名可能受影響顧客,具體欄位與實際受影響人數尚未公布。
(前情提要:易遊網 69 萬人個資遭駭外流,接到「訂單異常」電話先別信)
(背景補充:momo購物推出「moPlus」訂閱會員制,四大專屬權益、付費方案..一次看)
約 35 萬名 momo 顧客接下來可能收到預防性通知,起因是旗下 mo店+ 的部分訂單出貨資料,出現疑似未經授權存取的痕跡。富邦媒(8454)11 月 19 日清晨在公開資訊觀測站發布重大訊息說明此事,並表示會員帳號密碼、信用卡卡號與其他付款資訊都不在範圍內。
收到通知的人要提防什麼
出貨資料一般會有姓名、電話、地址與購買商品,不過 momo 還沒說這次涉及哪些欄位。資安署提醒,詐團常拿真實訂單資料取信,手法包括假冒品牌寄信、謊稱誤設分期或定期扣款、引導加入假客服 LINE,以及要求操作 ATM 或提供信用卡號與驗證碼。
只有出貨資料、沒有卡號,風險並未消失。詐團若握有真實的姓名、電話與購買品項,就能講出對得上的訂單細節,讓人信以為真。所以對方說得出訂單內容,不代表真是客服,接著提到解除分期、操作 ATM 或加 LINE,就符合資安署列出的手法。
事件經過與還沒回答的問題
富邦媒說,11 月 18 日晚間日常資安監控發現異常,隨即阻斷並檢查相關系統,啟動資安應變。後續包括隔離系統、強化監控與存取管控、通報主管機關,也引進外部資安專業資源做數位鑑識。公司稱主要營運系統與電商服務正常,截至 11 月 19 日未接獲顧客反映受影響。
下圖為富邦媒重大訊息全文,主旨是「公告本公司資通安全事件及因應措施」,發言時間 11 月 19 日 06:48,發言人為總經理谷元宏。原文可到公開資訊觀測站輸入公司代號 8454 查詢。
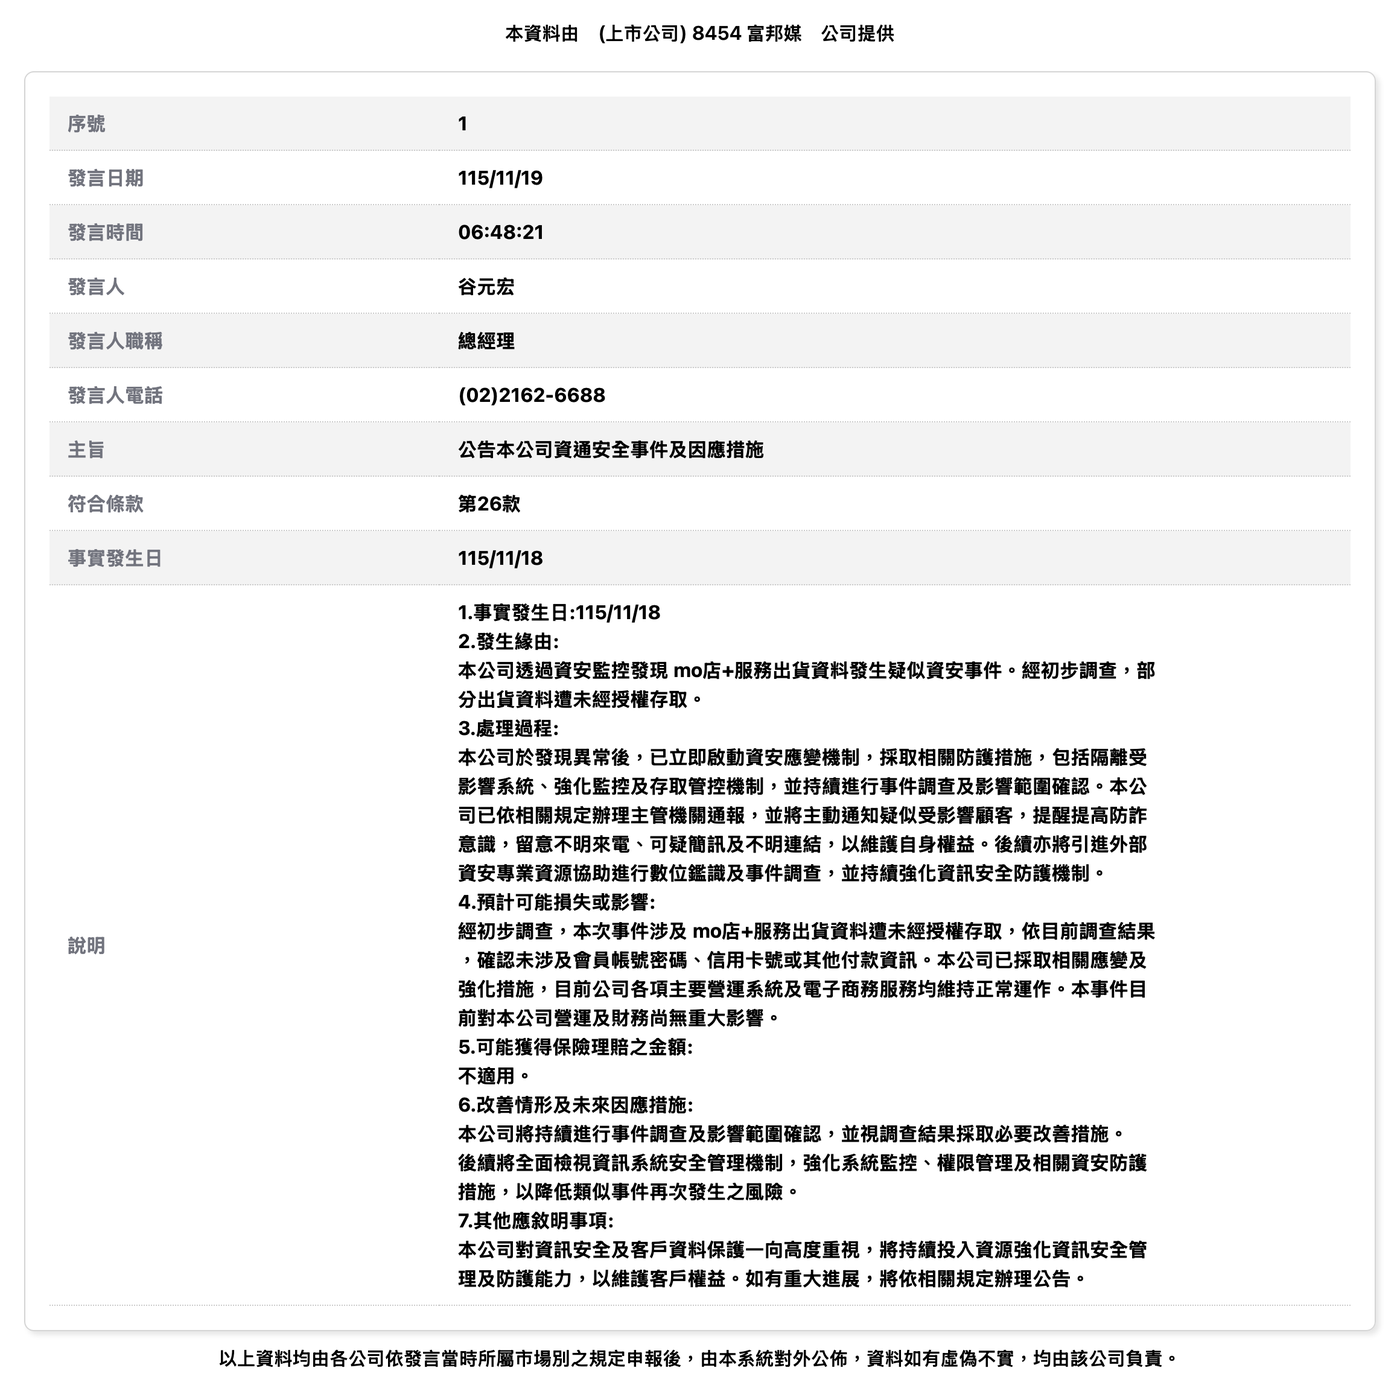
富邦媒 11 月 19 日重大訊息|圖源:公開資訊觀測站
欄位、資料期間、確切人數、涉及商家、資料是否被下載或散布,以及原因,公司都還沒公布。《數位時代》指出,mo店+ 採獨立系統,異常存取僅限部分出貨資料。
35 萬這個數字要小心讀。它是公司寧可多通知、不願漏通知的名單大小,算不上外流筆數,momo 到現在也沒講過資料有被帶走。對顧客來說,接下來該盯的是鑑識報告出不出來、欄位與期間願不願意講清楚,那才決定自己要擔心到什麼程度。
mo店+ 是由合作商家進駐的 3P 平台,商品數超過 430 萬件,精選招商店家超過 1 萬家,第三季 GMV 雙位數成長。
信任與股價
訊息公布後,momo 股價開高走低,早盤最低 215 元,下跌 9 元,跌幅 4.02%。總經理谷元宏 11 月 9 日法說會上談到資安,他當時表示這是長期投資,不論有無駭客攻擊,準備都會持續線上。
這番話說完十天就出事,時間點很尷尬。3P 生意的特性是訂單要在平台、進駐商家與物流之間轉手,碰得到出貨資料的環節比自營多,偏偏這次有狀況的正是這一塊。年度第三方測試有沒有把 mo店+ 那套獨立系統算進去,momo 還欠一個說法。
電商業者近來頻傳外洩,名單包括 91APP、CYBERBIZ、SHOPLINE、1shop 與 meepShop。數發部的個資保護行動則要求,發現個資外洩須在 72 小時內通報主管機關,並於事件後一個月內提出檢討改善。
本文綜合富邦媒重大訊息與數位時代報導,由動區動趨整理報導。




