
日本軟體開發商 ACCESS 於 10 月 15 日公告,台灣子公司 ACCESS AP TAIWAN 的電商支援服務「CROS」遭未授權存取,台灣、香港、澳門與新加坡網購消費者的個資外洩,涉及 15 萬 5,280 筆客戶 ID。信用卡資料外洩 1,305 個帳號,其中 4 個連安全碼都外流,卡片資料都來自「付款未完成」的訂單。
(前情提要:日本個資外洩接連爆:漢堡王、燒肉 King 各外流逾千萬筆個資)
(背景補充:104 人力銀行宣布重大外洩:12 萬筆履歷遭未授權讀取)
重點摘要
- ACCESS 台灣子公司外洩逾 15 萬筆客戶 ID 個資
- 信用卡資料外洩 1,305 個帳號,其中 4 個連安全碼都外流
- 攻擊者盜用寄信金鑰,寄出 1 萬 1,441 封未經授權郵件
日本軟體開發商 ACCESS 在日本時間 10 月 15 日發布公告,台灣子公司遭第三方未授權存取。出事的是子公司 ACCESS AP TAIWAN 提供給電商業者的業務支援服務「CROS」。外洩個資來自 CROS 客戶企業的網購消費者,地區涵蓋台灣、香港、澳門與新加坡。
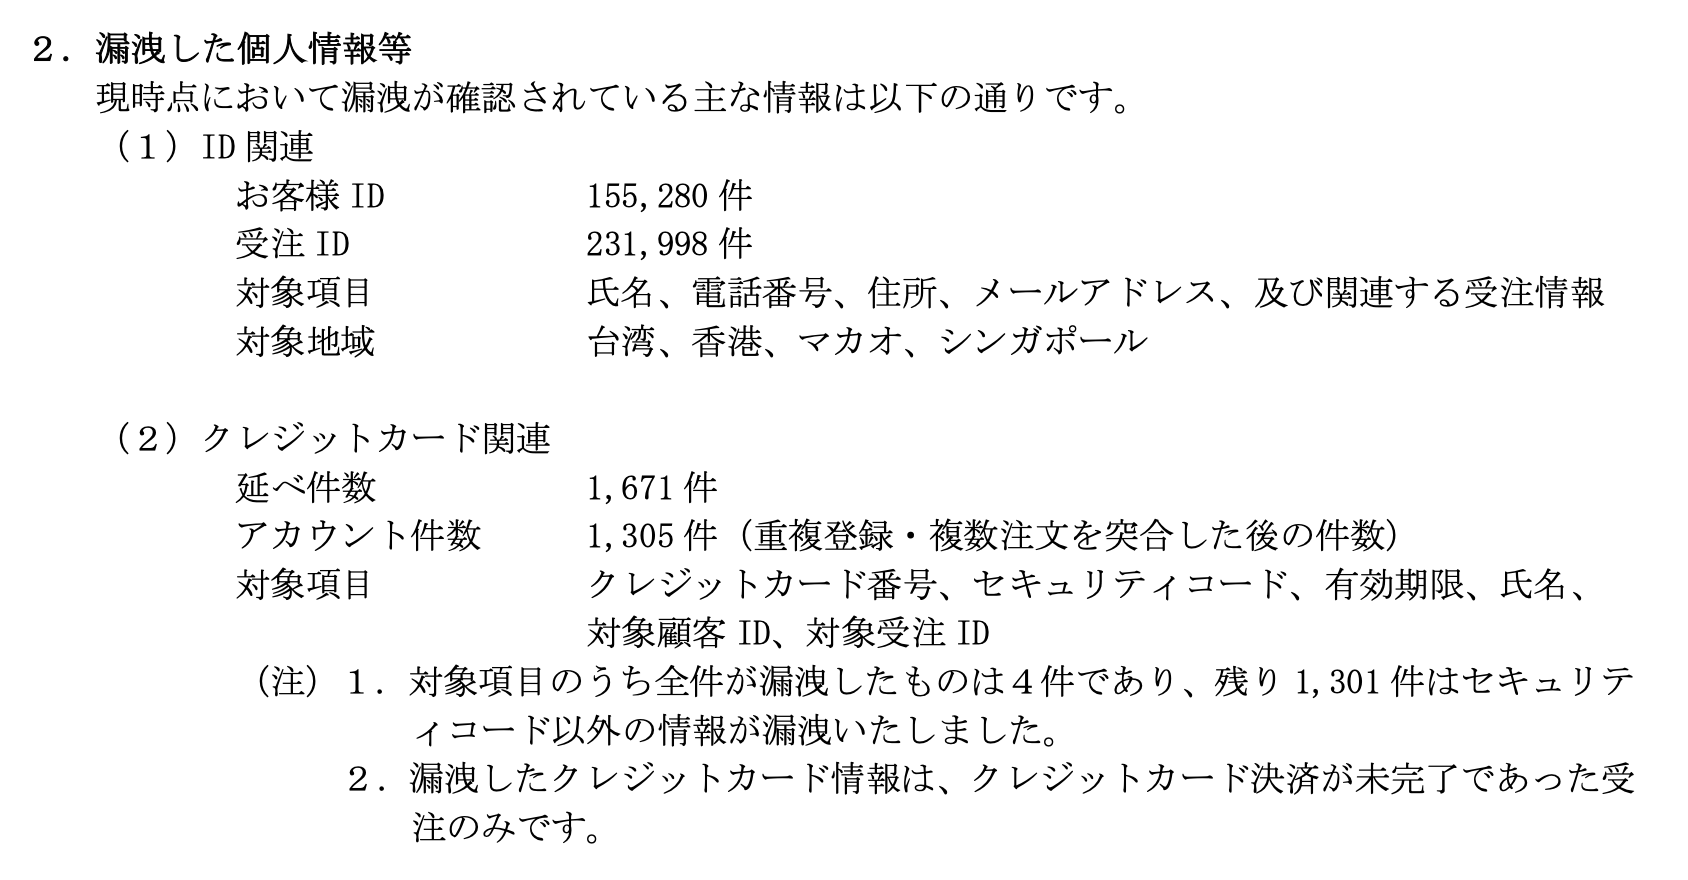
依公告,外洩的客戶 ID 有 15 萬 5,280 筆,訂單 ID 有 23 萬 1,998 筆。和這些 ID 對應的姓名、電話、地址、電子郵件與訂單資訊都已外洩。公告分開列出兩種 ID 的筆數,沒有換算成受影響人數,也沒有拆分各地區的數字。金流服務的帳號資訊也有外洩,公告沒有說明是哪一家業者。
ACCESS 在東京證券交易所 Prime 市場上市。公告把 CROS 定位為提供給海外拓點電商業者的業務支援服務。ACCESS 官網的產品頁則把它介紹為協助日本業者在台灣經營定期回購型網購的服務。
外洩卡片資料都來自付款未完成的訂單
信用卡資料累計外洩 1,671 筆。比對重複登錄與多筆訂單後,涉及 1,305 個帳號。外洩欄位包括卡號、安全碼、有效期限、姓名,以及對應的客戶 ID 與訂單 ID。
其中 4 個帳號的上述欄位全部外洩,安全碼也在內。其餘 1,301 個帳號外洩的是安全碼以外的資料。公告指出,CROS 原本就不保存已完成付款的卡片資料。這次外洩的卡片資料,都屬於付款未完成、仍存放在系統裡的訂單。
入侵起點是單一客戶專用的 BI 工具
依公告,ACCESS AP TAIWAN 在 9 月 11 日偵測到 CROS 伺服器出現未授權存取跡象。公司隨即緊急停機、隔離伺服器並展開調查。調查確認,攻擊者取得了這台伺服器可讀取的個資與部分設定資訊。從偵測到 ACCESS 發布公告,相隔 34 天。
入侵起點是一套 BI(商業智慧)資料分析工具,只提供給 CROS 其中 1 家客戶企業。ACCESS 表示,目前沒有確認其他客戶企業的個資外洩,公告也沒有公開這家客戶的名稱。
ACCESS 透過調查與日誌分析判斷,入侵發生在這套工具的應用程式層。除了這套工具可讀取的資料庫,目前沒有偵測到其他影響,CROS 本體的基礎系統也沒有偵測到遭直接入侵。
攻擊者還從伺服器取得寄信服務的金鑰,拿去寄出 1 萬 1,441 封未經授權的郵件。ACCESS 分析郵件後判斷,收件名單是入侵者另外準備的,沒有直接使用這次外洩的個資。
CROS 全面暫停後已恢復
發現事件後,ACCESS AP TAIWAN 隔離並停用遭入侵的伺服器。寄信用的認證資訊也已作廢、更新。為了避免受害擴大,CROS 整套服務一度暫停,其他客戶也包括在內。公司同時更換資料庫密碼,服務目前已恢復。
使用這套 BI 工具的客戶企業,正在向個人情報保護委員會(日本個資主管機關)報告。ACCESS AP TAIWAN 也已向台灣當局報告,公告沒有寫明是哪個機關。
ACCESS 預估這起事件對集團合併財報的影響輕微,但仍在評估。若有需要揭露的事項,會再發布公告。
常見問題
ACCESS 台灣子公司 CROS 外洩了哪些個資?
依 ACCESS 公告,與 15 萬 5,280 筆客戶 ID 對應的姓名、電話、地址、電子郵件與訂單資訊外洩,地區涵蓋台灣、香港、澳門與新加坡。
CROS 外洩事件有信用卡安全碼外流嗎?
有,但只有 4 個帳號。信用卡資料外洩 1,305 個帳號,其餘 1,301 個沒有外洩安全碼,且都來自付款未完成的訂單。