
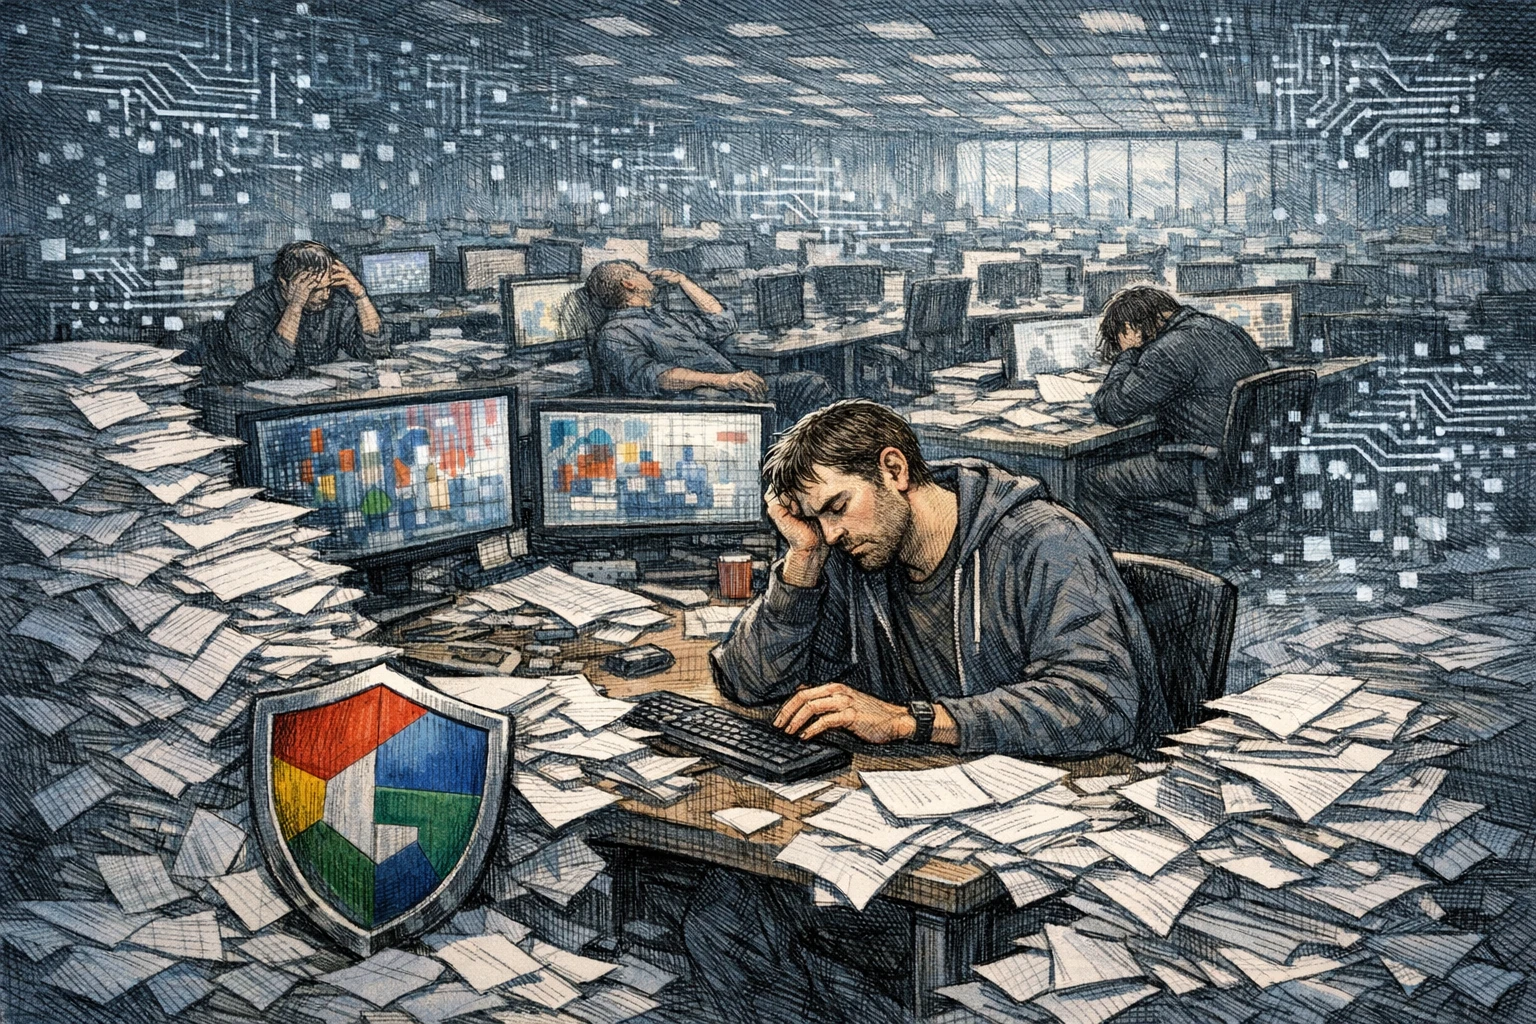
Google 宣布自 10 月 1 日起暫停開源軟體漏洞獎勵計畫(OSS VRP),原因是 AI 生成的自動化回報暴增且絕大多數無效,工程師與開源維護者不堪負荷,預計 2027 年 Q1 才會重啟。
(前情提要:工程師靠 GPT-6 Astra 解開塵封 217 年的拿破崙密令)
(背景補充:OpenAI 安全大地震:透明度主管離職轟「文化已壞」、3 名員工涉洩密遭解僱)
谷歌(Google) 本週宣布,旗下開源軟體漏洞獎勵計畫(OSS VRP)已自 10 月 1 日起暫停運作,原因是來自 AI 工具的自動化漏洞回報出現「顯著增長」,而其中絕大多數皆為無效提交,導致內部工程師與開源維護者不堪負荷。
AI 幻覺與垃圾回報癱瘓審查流程
Google 在官方 X 帳號與計畫頁面上同步公告此項決定,明確指出「暫停是因為自動化提交數量大幅上升,其中絕大多數並不具備有效性」。根據 Tom’s Hardware 取得的訊息,Google 工程師收到的回報充斥著無效內容或 AI 幻覺生成的虛構漏洞,審查團隊已無法正常運作。
OSS VRP 是 Google 為鼓勵資安研究人員挖掘其開源專案漏洞所設立的獎金計畫,研究員可依漏洞嚴重程度獲得數百至數萬美元不等的報酬。計畫涵蓋 Angular、Golang、Protocol Buffers 等 Google 主力開源專案。
📢 PSA for open-source bug hunters
We are temporarily no longer accepting OSS VRP product vulnerability submissions. This does not impact OSS VRP supply chain reports, or any outstanding reports. As an alternative, we encourage you to find impact across our other VRP programs…
— Google VRP (Google Bug Hunters) (@GoogleVRP) October 1, 2026
AI 正在侵蝕資訊安全生態系
此事件並非孤立案例。TechCrunch 早在去年就曾報導,資安專家已多次警告 AI 生成的「slop」(低品質內容)對漏洞獎勵生態系構成嚴重威脅。當任何人都能用 ChatGPT、Claude 等工具一鍵生成看似專業的漏洞報告,審查團隊便陷入真偽難辨的困境,真正的零日漏洞可能淹沒在大量 AI 生成的雜訊中,而維護者的人力成本則持續攀升。
Google 表示預計在 2027 年第一季提供「進一步更新」,並鼓勵參與者在此期間考慮參加該公司其他漏洞獎勵計畫。此次暫停也為整個開源安全社群丟擲疑問:當 AI 工具降低了「製造噪音」的門檻,獎勵計畫的設計是否需要從根本上重新思考?
📍相關報導📍
前 Anthropic 研究員將出席紐約聽證會,警告 AI「拿我們的生命下注」
OpenAI 安全大地震:透明度主管離職轟「文化已壞」、3 名員工涉洩密遭解僱
工程師靠 GPT-6 Astra 解開塵封 217 年的拿破崙密令