


研究團隊刻意在比特幣與以太坊留下可預測的簽名錯誤,誘餌上鏈後比特幣網路上的自動化程式在一秒到幾秒內就上門搬錢。他們掃描比特幣、狗狗幣、以太坊等六條鏈的全部 ECDSA 簽章,回收 3,620 把私鑰,其中 3,278 把來自比特幣。
(前情提要:Coldcard MK3 冷錢包爆「種子漏洞」:594 枚比特幣 25 分鐘掃空,官方籲使用者盡速遷移資產)
(背景補充:AI 揪出比特幣節點漏洞!Bitcoin Core 完成修補,29.x 舊版不再更新)
研究人員在比特幣網路上刻意留下有漏洞的錢包,原本只是想觀察會發生什麼事,結果誘餌放上鏈之後「一秒或幾秒內」就被自動化攻擊程式盯上。比利時列日大學(University of Liège)電腦科學家 Vincent Jacquot 與 Benoît Donnet 分別把價值 3 到 5 美元的比特幣、以太幣存進這些故意留下簽名錯誤的帳戶,Jacquot 本週向媒體說明,在比特幣上,攻擊「在誘餌設定後一秒或幾秒就開始了」,至少有兩筆互相競爭的交易在等待確認的記憶池(mempool)裡搶同一筆錢。
誘餌放上鏈,幾秒鐘就被拆解
比特幣的開放、無需許可設計讓這類攻擊變得可行。交易一旦進入記憶池就對所有人可見,攻擊者可以全天候監看網路、等待可預測的錯誤出現,而不是針對特定受害者下手。這也說明錢包安全不能只靠使用者自律:開發者、錢包商與交易所必須內建防護,避免常見失誤在瞬間變成機器人的可乘之機。
從其中一個陷阱位址的鏈上紀錄可以看得出整起過程怎麼發生。問題出在錢包簽署付款的方式:每一筆簽章都依賴一個理應只用一次的隨機數(nonce),若同一把私鑰用同一個 nonce 簽了兩筆交易,任何同時看到這兩筆交易的人都能靠一點代數運算還原私鑰、把錢搬走。
研究團隊從同一個錢包新開六個位址,各轉入 7,200 聰(satoshi,比特幣最小單位,價值數美元)。約一小時後,其中兩個位址互相付款,而且都用了同一個 nonce;由於是兩把不同的私鑰簽的,這樣還不足以洩漏資訊。接著,其中一個位址用同一個 nonce 簽出第三筆付款,這回是單一私鑰重用 nonce,解開私鑰的算式就攤在所有人眼前。
該位址接下來把剩餘的 5,200 聰轉給了一個陌生人,交易由誘餌自己的私鑰簽署,九分鐘後進塊;抵達竊賊位址的 4,700 聰至今未再移動。它的夥伴位址也一併曝光,因為一把私鑰倒下,共用的 nonce 會把另一把也交出去。那個位址閒置了 13 天,直到幾個月後的另一次清掃才被搬空。
掃描六條鏈,回收 3,620 把私鑰
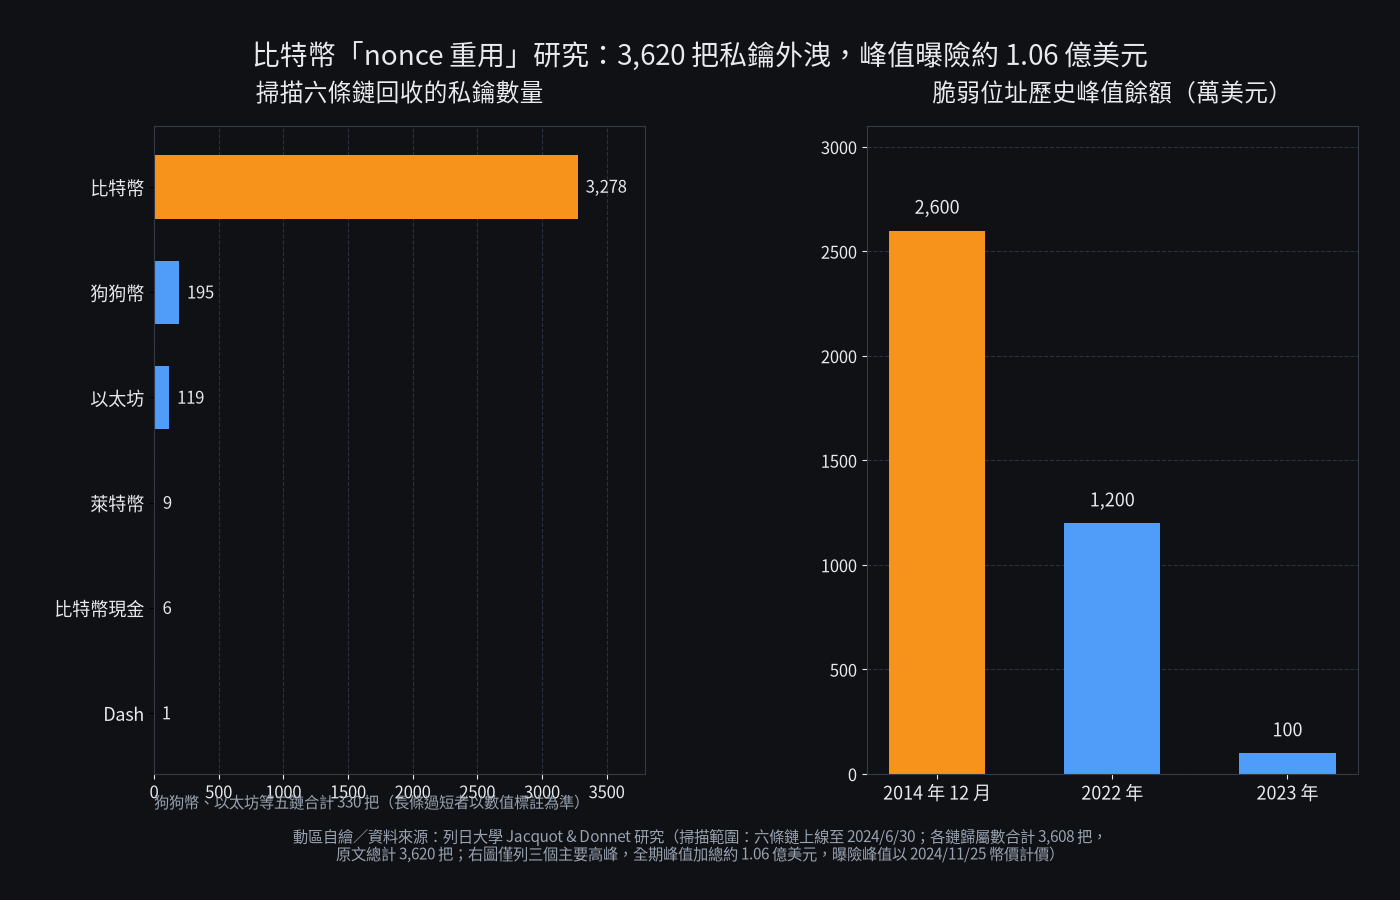
團隊把同樣的錯誤拿去更大的市場裡找。在主流簽章方式 ECDSA 下,錢包軟體用兩種材料組成簽章:一把控制資產的私鑰,以及一組只該用一次的隨機數。兩人在列日大學 Montefiore 研究所發表的短論文《Oops… I Did It Again. I Reused my Nonce》中,掃描比特幣、狗狗幣、以太坊、萊特幣、比特幣現金與 Dash 六條鏈從各自上線至 2024 年 6 月 30 日的全部 ECDSA 簽章,總共回收 3,620 把私鑰,其中 3,278 把來自比特幣,狗狗幣 195 把、以太坊 119 把、萊特幣 9 把、比特幣現金 6 把、Dash 1 把。
另有 15 把私鑰只有在六條鏈一起比對時才會現形,代表部分有問題的錢包軟體會跨鏈重用 nonce。這些位址的峰值餘額合計不到 2,100 美元。
1.06 億美元曝險是怎麼算出來的
團隊取每個脆弱位址的歷史最高餘額,以 2024 年 11 月 25 日的幣價計價,加總約 1.01 億歐元、約 1.06 億美元。不過這個數字的前提是攻擊者在每個位址最有錢的那一刻都成功光顧、且受害者之後沒有再補幣,團隊並未確認實際被搬走的金額。
多數曝險集中在比特幣的早年期:脆弱資金池有九次突破 100 萬美元,大多落在 2014 年到 2016 年初,並在 2014 年 12 月逼近 2,600 萬美元;後續約 1,200 萬美元的波段出現在 2022 年,2023 年還有約 100 萬美元的一次,兩者主要來自以太坊。
看起來像攻擊的提款行為可回溯多年,論文標記為可能攻擊的最早比特幣活動落在 2015 年第四季。以太坊部分,一個曝光位址在 2022 年 11 月先後收到 6 顆與 350 顆 ETH,另一個位址在資金入帳 12 秒後就把它們領走;Jacquot 坦言,論文並沒有試圖區分真正的攻擊與正常提款。
攻擊者也會挑鏈下手。研究發現狗狗幣、Dash 與萊特幣很可能不在攻擊者的積極監控範圍內。論文指出,目前仍暴露在風險中的資金「多數」集中在一個使用非主流格式的比特幣位址,但未公布該位址與現有餘額。
弱隨機數的老帳,為什麼一再重演
這份研究把兩個常被分開討論的問題接在一起:一邊是錢包實作的隨機性品質,另一邊是公開記憶池帶來的即時可攻擊性。
今年 7 月,冷錢包 Coldcard 的私鑰生成瑕疵就讓攻擊者在第一波 25 分鐘內掃走 594 枚比特幣,官方當時呼籲使用者盡速遷移資產。相較於硬體錢包的韌體缺陷,這次的 nonce 重用更像是軟體層的長尾問題:出錯的錢包可能早在十年前就停止更新,但它守著的私鑰還在,而記憶池裡永遠有人在看。
反過來說,這也解釋了為什麼「冷錢包」不是萬靈丹。私鑰一旦在某個環節被還原,後面再多的保管紀律都補不回來;換句話說,使用者能做的多半是事後補救,也就是把幣移走,真正能改變結果的是錢包商是否強制檢查 nonce 唯一性、以及交易所能否在入金端攔下已被還原的位址。
值得追蹤的有兩條線:一是主流錢包與硬體廠是否把「nonce 重用偵測」納入簽章流程的硬性檢查;二是各鏈是否會針對已知曝光位址建立黑名單,讓交易所入金端同步攔阻。

📍相關報導📍
Solana 擬廢除 durable nonce,北韓駭客靠它偷 2.7 億美元



