
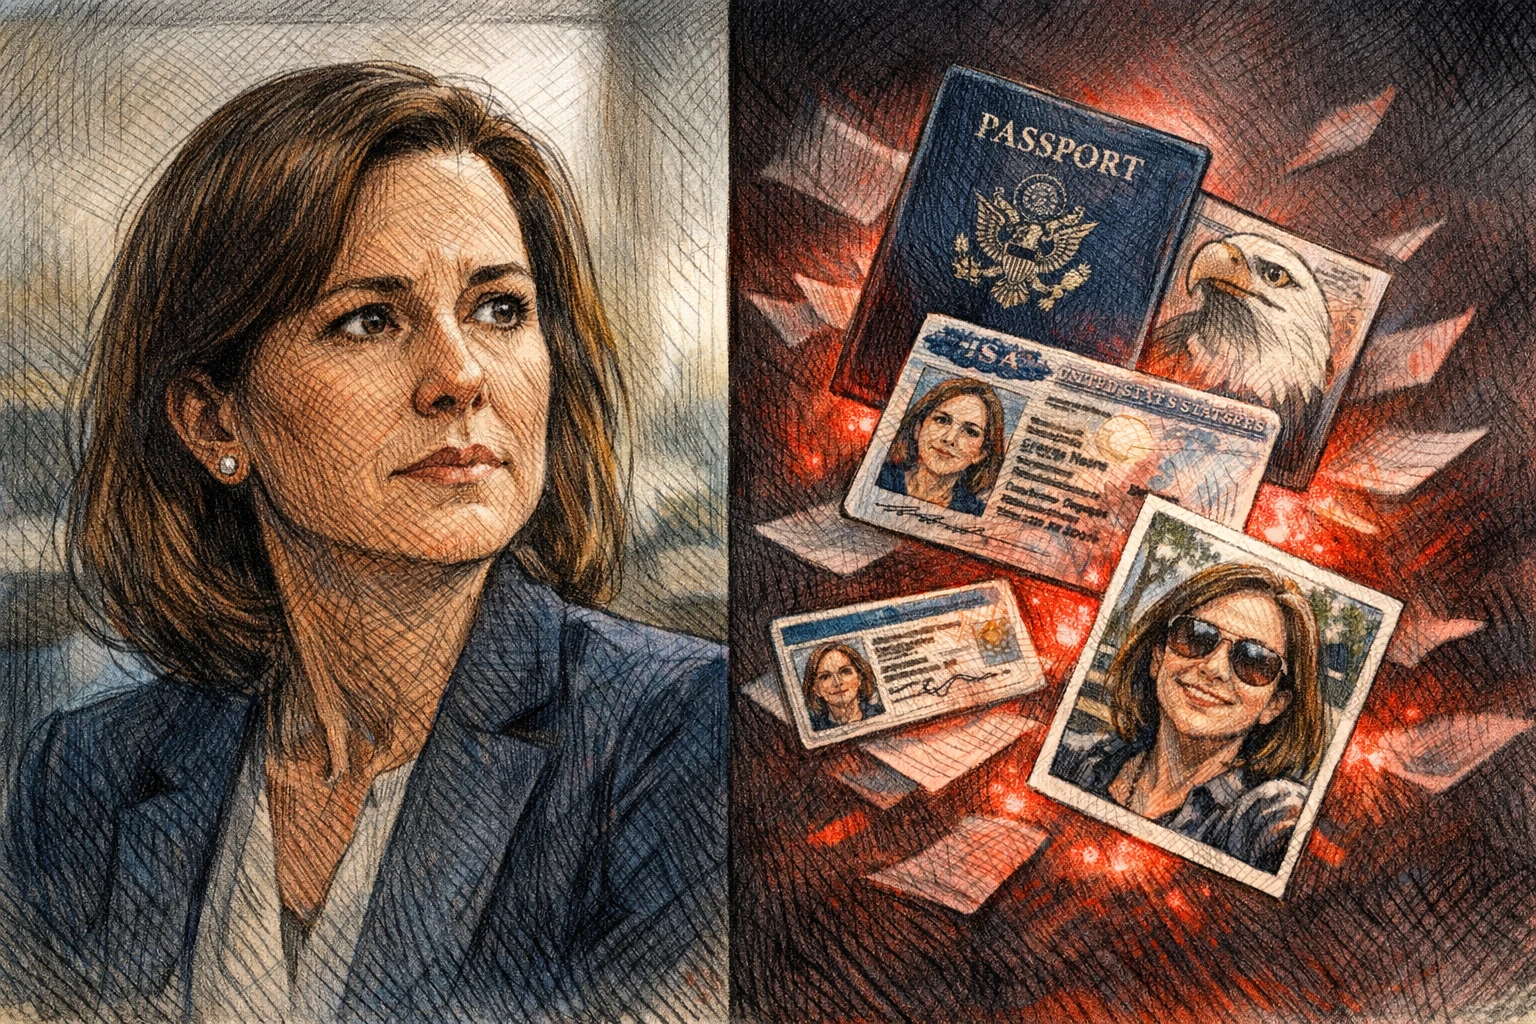
Revolut 洩漏事件進入第二階段,駭客已在社群媒體公開顧客的護照與自拍認證照片,並透過 Telegram 威脅每日繼續洩漏,直到 Revolut「付費了事」。
(前情提要:Revolut 出大包!護照、住址、比特幣交易紀錄全外洩給假政府郵件,ZachXBT 揭內幕)
(背景補充:Bybit 歐洲齊備三證:收薪水、繳電費、炒股票一個 App 搞定)
攻擊 Revolut 的駭客已經不滿足於勒索,轉而開始公開洩漏顧客個資。根據國際資安社群 International Cyber Digest 週日在 X 平台披露,駭客已發布包括網球選手 Alexander Shevchenko、線上加密賭場 Gamdom 執行長 Felix Römer 在內的顧客自拍照與身分證件影本。
駭客在 Telegram 上宣稱:
「我們將開始每天發布更多資料,直到 Revolut 為洩漏顧客資料付出代價。」
‼️ BREAKING: The threat actors who targeted Revolut with information-demand emails are now posting sensitive customer data, including that of high-profile clients such as tennis player Shevchenko and Römer, CEO of Gamdom/Skinscom.
They want Revolut to pay up. They say they'll… pic.twitter.com/obuVOOABx7
— International Cyber Digest (@IntCyberDigest) September 13, 2026
哪些個資被洩漏?
Revolut 週五向受影響的使用者說明,外洩資料涵蓋:
- 全名、生日、職業
- 聯絡資訊(電子信箱、電話、住址)
- 帳戶明細與完整交易紀錄
- 比特幣交易紀錄
- 身分驗證自拍(facial-verification selfies)
- 身分證件影本(護照、駕照等)
這意味著駭客手上不僅有基礎身分資訊,還有顧客在 Revolut 上的金融活動全貌,從日常消費到加密貨幣買賣一應俱全。
駭客怎麼拿到這些資料?
Revolut 週六向 Cointelegraph 說明,這次事件的起因是「高階外部偽裝詐騙」(sophisticated external impersonation scam)。
駭客使用了真正政府機構的官方網域寄出詐騙郵件,偽造向 Revolut 索取使用者資料的請求。由於郵件來自合法政府網域,Revolut 的合規團隊誤判為正規的政府調查要求,遂提供相關顧客資料。
這種手法比一般釣魚信更棘手,通常釣魚信用近似網域(如 gov-uk.com 模仿 gov.uk),但這次用的是政府官方網域本身,代表該政府的郵件系統可能已經被駭入或接管。
Revolut 表示受影響的是「有限數量(limited number)」的顧客,且系統與顧客資金未受影響。
為什麼這件事跟加密貨幣社群有關?
Revolut 是目前少數將法幣帳戶、股票交易、加密貨幣買賣整合在同一個 App 的數位銀行。使用者在 Revolut 上的比特幣交易紀錄、持有量、買賣時機全部外洩,等於讓駭客掌握顧客的加密資產配置。
這次洩漏的顧客中包含 Gamdom(線上加密賭場)執行長 Felix Römer,顯示駭客可能有意針對加密貨幣產業人物進行精準洩漏,以增加談判籌碼。
對臺灣使用者的提醒:
- 如果你使用 Revolut 進行加密貨幣交易,你的 BTC 交易紀錄、買賣金額、時間點已經在駭客手上
- 身分證件自拍 + 完整個資 = 極高的身分竊盜風險(申請貸款、開戶、詐騙)
- 建議密切監看信用報告與帳戶動態
後續觀察
駭客已明確表示「每天都會繼續洩漏」,這代表:洩漏名單會持續擴大、更多顧客的私密資料將被公開。
關鍵觀察點:
- Revolut 是否會與駭客接觸?過去金融機構面對勒索的應對模式(付贖金 vs 不付)
- 被洩漏的「政府網域」究竟是哪家政府機構?這牽涉到該國政府的資安漏洞,可能引發外交與監管層面的後續
- 英國 FCA(金融行為監理局)或其他監管機構是否會對 Revolut 開罰?雖然起因是政府郵件被偽裝,但 Revolut 的驗證流程是否足夠嚴謹仍將受到檢視
📍相關報導📍
Revolut 出大包!護照、住址、比特幣交易紀錄全外洩給假政府郵件,ZachXBT 揭內幕
獲英國銀行牌照後,Revolut 推狗狗幣主題加密貨幣金融卡:換匯零手續費、涵蓋全球 Visa 與 Mastercard
Bybit 歐洲齊備三證:收薪水、繳電費、炒股票一個 App 搞定