


Ledger 技術長 Charles Guillemet 宣布 2026 年底離職,結束自 2017 年 12 月起的九年任期。他一手創立 Ledger 攻擊實驗室 Donjon,任內公司累計賣出逾 800 萬臺簽章裝置、覆蓋 180 國,保護全球接近兩成的加密資產。離職時點正逢改機植入案調查高峰期,新加坡警方統計至少兩案、合計損失約 3,500 萬新元。
(前情提要:Ledger 要求東南亞6國+香港停售!改機案擴大,經銷商全數下架)
(背景補充:Ledger 改機案擴到柏林,開放 X 光驗機,賠償仍無下文)
待了九年的 Ledger 技術長 Charles Guillemet,19 日透過 X 宣布將於 2026 年底離開公司,結束自 2017 年 12 月起的任期。他強調這項交接「我們已經準備了好幾個月」,團隊、合作夥伴與產品路線圖都已就位,「我對 Ledger 的未來依然看多」。
從資安長到技術長:一張白紙開始的九年
Guillemet 2017 年 12 月加入 Ledger 出任資安長(CSO)。他在貼文裡回憶,當時公司只有四十人,沒有辦公桌、沒有團隊,只有一張白紙;一年後他創立 Ledger 自家的攻擊實驗室 Ledger Donjon,把拆解硬體、逆向工程與漏洞研究變成公司內建能力,之後升任技術長。
他在告別貼文中列出任內規模:Ledger 累計賣出超過 800 萬臺簽章裝置、覆蓋 180 個國家,保護全球接近兩成的加密資產,企業級業務 Ledger Enterprise 則服務超過 100 家金融機構。
離職理由:AI 讓攻擊變便宜了
比起人事安排,他對攻擊面變化的描述更值得注意。他直言威脅環境已經改變,「AI 讓攻擊變得更便宜、更快、更容易規模化」,Donjon 內部早就在用 AI 挖漏洞,而攻擊者做的是同一件事。他更把問題拉出加密圈:過去十年業界在回答的是「當任何裝置都可能被入侵,你要怎麼保護真正重要的東西」,現在這道題已經變成每一家公司、每一個 AI 代理、每一個政府都要面對的問題。
至於下一步,他只說「我需要把時間花在解決這個資安爛攤子上」,並未公布新東家或創業題目。
交棒時機敏感:改機案還在燒
這項人事宣布的時間點,落在 Ledger 處理改機植入事件的高峰期。Ledger 官方 10 月 15 日的說明指出,犯罪集團購入正品裝置後開殼,在機身內加裝隱藏元件以擷取助記詞,再透過東南亞的授權經銷商把裝置賣回市場;公司強調晶片、作業系統與伺服器都沒有被攻破,問題出在實體通路環節。
衝擊隨後逐月擴大。Ledger 10 月 14 日要求東南亞六國與香港的經銷商全面停售;新加坡警察部隊 10 月 28 日發布警示,指出自 9 月 10 日以來至少兩起案件、合計損失約 3,500 萬新元。到了 11 月 18 日,官方調查更新把範圍擴大到柏林與杜拜,首度點名 Nano Gen5 受影響,並開放買家把裝置寄回法國 Vierzon 工廠做 X 光檢驗,但賠償方案仍未公布。
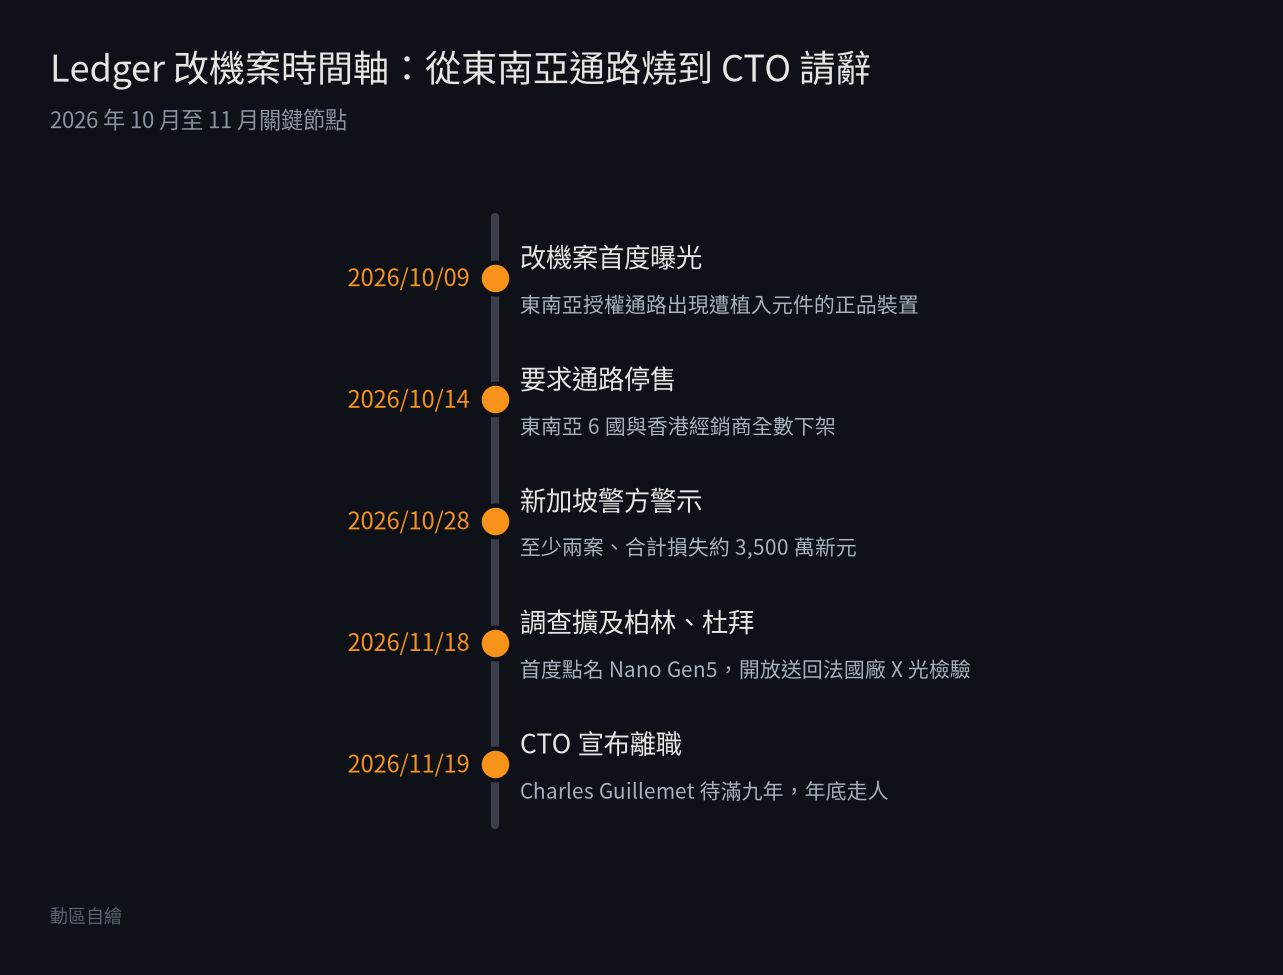
損失規模也在往上走。杜拜 Virgin Megastore 的兩名買家合計損失約 60.4 萬美元;鏈上調查員 ZachXBT 公開質問,超過 1.05 億美元的損失該由誰負責,把矛頭指向 Ledger 與通路商之間的責任分攤。前述官方說明也提到,這批遭動手的裝置數量有限,但流入授權通路的足跡已橫跨亞洲、歐洲與中東。
市場影響:資安招牌與通路信任的雙重考驗
Donjon 一直是 Ledger 最有價值的資安品牌資產,一手催生它的技術長離開,對那 100 多家金融機構客戶的信任管理是直接考驗。公司強調路線圖不變,但硬體安全產業的信任往往綁在少數關鍵人物身上,接任人選與 Donjon 的組織安排,會是觀察 Ledger 資安能量是否延續的第一個指標。
另一個層面是通路。這波實體改機攻擊的第一線在亞洲,從新加坡、香港、東南亞一路燒到柏林與杜拜;臺灣消費者購買冷錢包同樣多數走授權經銷體系,這起事件等於把「原廠直營與授權通路一樣安全」的假設攤在陽光下。硬體錢包長年主打私鑰不離機,但當攻擊者從供應鏈末端下手,防線就從晶片移到了物流、驗收與開箱查驗流程,這也是 Ledger 這次開放 X 光檢驗的用意。
接下來有兩件事值得追蹤:一是改機案調查是否公布更完整的技術細節與賠償、召回方案;二是 Guillemet 口中「AI 讓攻擊變便宜」的趨勢,會不會讓硬體錢包業者把資安投資從產品本身轉向通路稽核。在他離職之後,這兩條線都將由新團隊接手。

📍相關報導📍
新加坡警方警示:遭竄改 Ledger 硬體錢包至少兩案損失約新幣 3,500 萬
Ledger 發表全新安全裝置 Atom!849 美元「不能打電話的 Android 冷錢包」,內建防拆機設計回應改機風暴
Ledger 改機竊幣災情延燒!歐洲買家稱連買兩臺冷錢包都中鏢



