


以太坊基金會開發者 Marius van der Wijden 在週一的核心開發者會議上估計,Glamsterdam 升級中的 EIP-8037 與 EIP-8038 可能弄壞多達 1.5 萬個智慧合約、約數十萬美元價值受影響;外部稽核另揪出數百個相容性問題,其中 Dedaub 找到 70 個中高風險專案、22 個是基金會自己漏掉的。會議未達共識,Hoodi 測試網持續停擺,Glamsterdam 至今沒有確定的上線時間。
(前情提要:以太坊 Glamsterdam 升級無限延期!ChainSecurity 揪出 13 個受影響合約)
(背景補充:Glamsterdam 改 Gas 價恐弄壞舊合約,以太坊兩派開發者各提解方)
以太坊下一輪大型升級 Glamsterdam 還沒上線,就先撞上一個尷尬的難題:它可能弄壞鏈上既有的自動化程式。以太坊基金會開發者 Marius van der Wijden 在週一的核心開發者會議上估計,受影響的智慧合約可能多達 1.5 萬個,佔全網約 9,000 萬個合約的一小部分,牽涉的價值約數十萬美元。
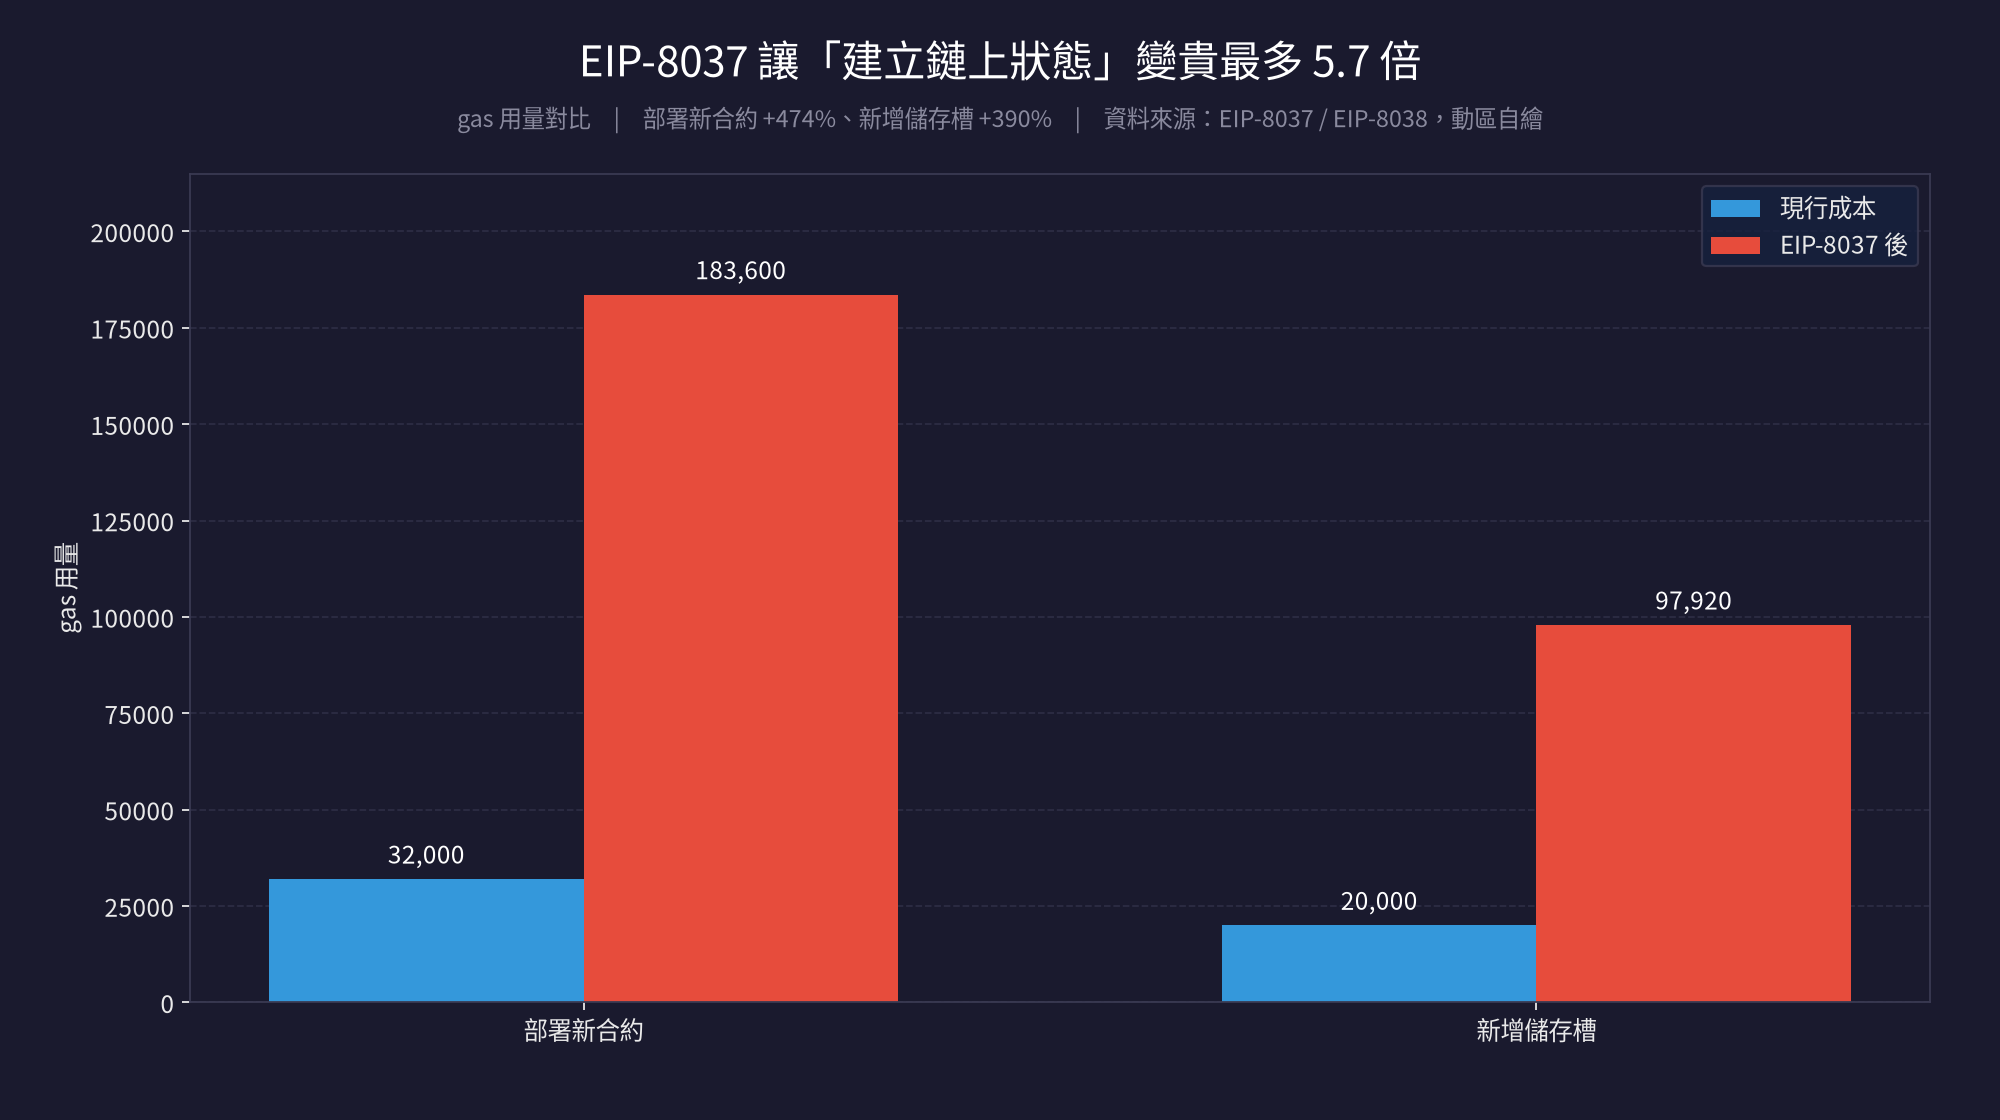
問題出在兩個技術提案 EIP-8037 與 EIP-8038,它們要改寫以太坊對儲存與讀取資料的收費方式。目前智慧合約的每個動作都要付 gas,而 EIP-8037 打算把建立新的永久狀態獨立計價,例如部署合約或新增一筆儲存資料,不再把這筆成本混進一般的執行 gas。
代價是數字跳升。部署一份新合約的 gas 用量會從 32,000 拉高到約 183,600,新增一筆資料儲存槽則從 20,000 漲到約 97,920。基金會設計這套漲價機制,是為了在後續升級把更多活動塞進每個區塊時,避免底層資料庫膨脹太快。
但許多既有應用的前提是成本可預期,或是寫死在呼叫其他合約時固定給多少 gas。規則一改,這些假設就失效。
外部稽核揪出數百個問題
為了找出哪些應用會陣亡,基金會找來外部資安公司做壓力測試。廣泛掃描指向 1.5 萬個可能受害的合約,而受託稽核的團隊另外挖出數百個潛在風險點:資安公司 ChainSecurity 的 Tanguy Rocher 在會中報告 152 項發現,其中約一半與基金會的內部研究重疊,合計約 200 項,相關摘要已發布在 Ethereum Magicians 論壇。另一家 Dedaub 則檢查了約 2.5 萬個 gas 用量異常的合約,標記出 70 個中高風險問題,其中 22 個是基金會原本漏掉的。
這些問題大多源自基金會 11 月 6 日提醒開發者的八項核心技術假設當中的兩項。基金會自行接觸軟體團隊時,也找到 3 個高嚴重度缺陷與至少 25 個中嚴重度缺陷,目前大多已在修補。
「不可竄改」的承諾被打上問號
這批發現同時戳破一個更根本的爭議:以太坊長期標榜合約部署後程式碼不可更改,但只要底層規則改變,同一個合約的行為就可能跟著改變。換句話說,程式碼沒動,結果卻不一樣。
參與提案撰寫的基金會研究員 Ansgar Dietrichs 在會中主張升級應該繼續推進,但他也承認核心工程師需要更清楚地對外溝通。另有參與者警告,若直接砍掉 EIP-8037,開發者將更難部署大型合約,升級原本想達成的安全目標也會被削弱。
週四再議,Hoodi 繼續停擺
週一的會議沒有達成共識。相容性問題從 10 月起就卡住測試進度,工程師被迫延後 Hoodi 公共測試網的既定上線計畫。核心開發者預計週四重新討論,基金會表示在錯誤修完之前 Hoodi 會維持暫停,主網的 Glamsterdam 升級也因此仍沒有確定的發布時間。

📍相關報導📍
Vitalik 長文:EIP-8037 為何是以太坊安全擴容的唯一齣路?
以太坊基金會警告:Glamsterdam 升級後,寫死 Gas 上限的工具將損壞
以太坊 Glamsterdam 升級緊急修補 Prysm,Sepolia 測試網 Gas 上限升至 2 億



