


Trezor 揭露今年第三起第三方資料外洩:物流夥伴 Skladon 遭入侵,約 2.7 萬筆訂單的姓名、電話與收件地址流出,時間落在 8 月 9 日至 11 月 7 日。Trezor 強調自家系統與使用者裝置未被入侵,並已在 18 個歐洲國家提供匿名取貨。
(前情提要:硬體錢包 Trezor 物流商遭駭!近 1.4 萬客戶「地址電話外洩」,急推匿名運送防實體攻擊)
(背景補充:硬體錢包廠 Keystone 資安承諾翻車!180 天刪資料形同虛設,2 年前訂單個資遭外洩)
硬體錢包大廠 Trezor 在官方公告中指出,物流合作夥伴 Skladon 遭外部人士入侵並存取客戶資料,約 2.7 萬筆訂單受影響,時間集中在今年 8 月 9 日至 11 月 7 日之間。外洩欄位包含姓名、電話號碼、收件地址、電子郵件與購買品項,Trezor 強調自家系統未被入侵、客戶裝置仍安全,使用者的資產也沒有受到波及。
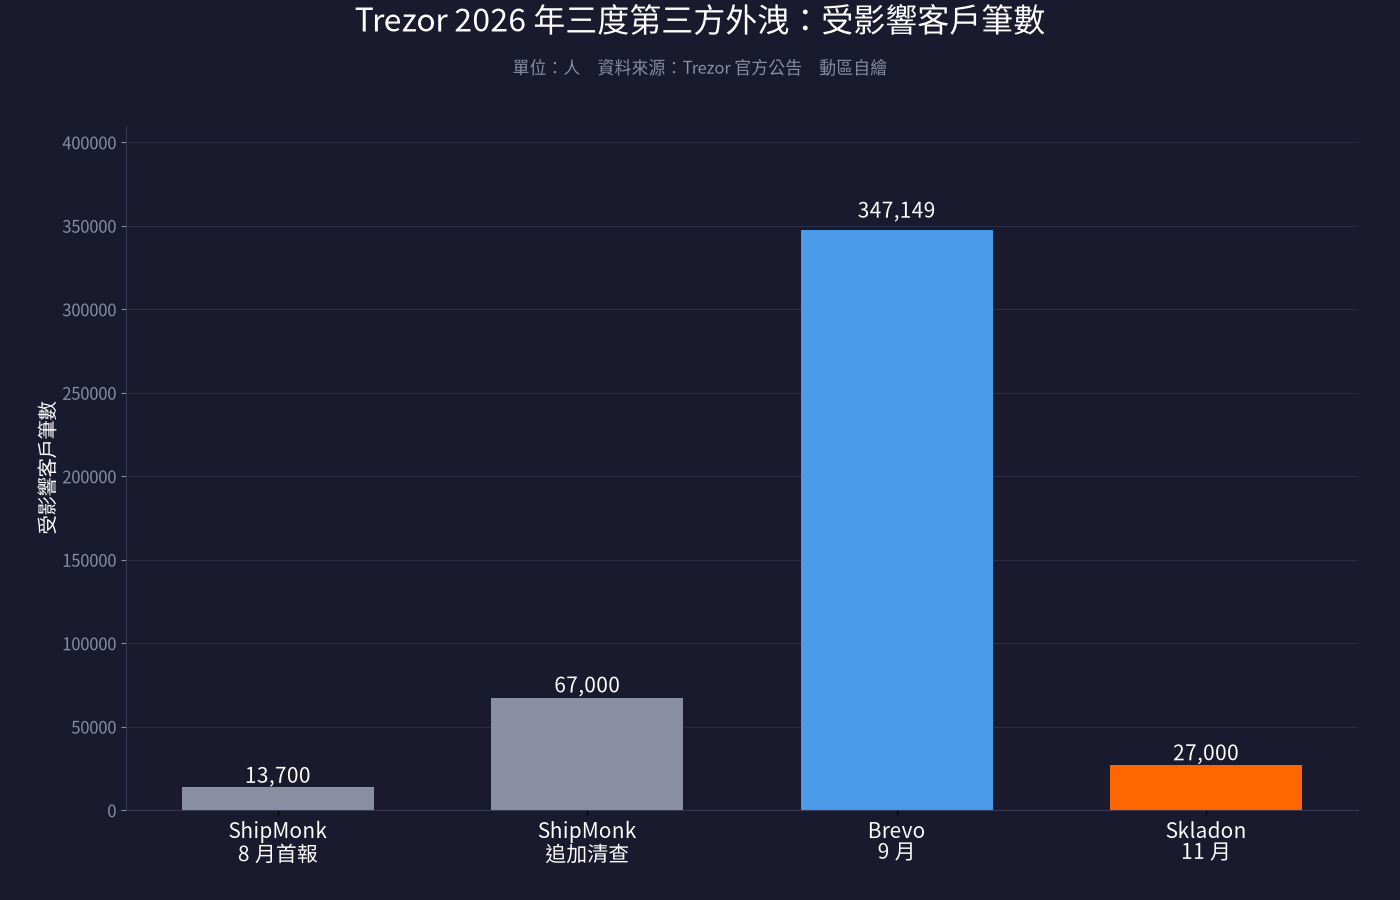
這是 Trezor 今年第三度因第三方服務商而外洩客戶資料。8 月的 ShipMonk 事件最初通報約 1.37 萬名客戶受影響,後續清查又追加約 6.7 萬名美國客戶,其中包含先前已被通知資料刪除的使用者;9 月的行銷平台 Brevo 遭駭,官方說明證實洩出 34 萬 7,149 筆電子報訂閱名單。三次事件裡,Skladon 與 ShipMonk 都落在實際配送環節,而物流資料正是釣魚與實體攻擊最有價值的一塊。
官方提醒:關於訂單的來電先當可疑
Trezor 在公告中提醒使用者,任何關於訂單的來電、簡訊、電子郵件或紙本信件都應先當成可疑訊息,公司不會主動致電客戶,更不會索取錢包備份或助記詞。配合這波披露,Trezor 也已在 18 個歐洲國家推出匿名取貨服務,客戶可把裝置寄到指定取貨點自取,不必提供住家地址,降低資料外洩後被上門騷擾的風險。
物流名單為什麼是最危險的一種外洩
Trezor 自己的說法是,對加密貨幣持有者而言,外洩的配送紀錄造成的傷害比多數外洩更大,因為它同時連結了一個人、一個住家地址,以及「他持有加密貨幣」這個事實。這條風險鏈對台灣讀者並不陌生:動區先前報導的 CertiK SkyNet 報告顯示,以暴力或脅迫逼出私鑰的「扳手攻擊」在 2025 年案件數激增 75%;今年 10 月,硬體錢包同業 Keystone 也被抓出「180 天刪除資料」的承諾跳票,兩年前的訂單個資照樣外流。相較之下,台灣網購的超商取貨本來就是常態,硬體錢包買家若全程選擇超商取貨、不填住家地址,客觀上就少了一條能被連結的線索;而《個人資料保護法》也要求企業對委外廠商負起監督責任,物流夥伴出事,品牌方很難完全切割。
後續觀察:匿名取貨會不會變成標準配備
接下來有三個訊號值得追蹤:Trezor 是否公開 Skladon 的入侵途徑與稽核結論、匿名取貨服務能否從歐洲 18 國擴大到更多市場,以及這波連續外洩會不會逼著硬體錢包業者把「不蒐集住家地址」寫進產品設計。對名列這 2.7 萬筆訂單的客戶來說,短期內最實際的自保動作,是對任何能講出訂單細節的聯絡保持懷疑,並為相關帳號換上獨立密碼與二次驗證。

📍相關報導📍
Trezor 資安漏洞擴大!6.7 萬客戶外洩,ShipMonk 被指未刪資料



