


178 家組織的官網在 11 月 16 日被寫入惡意碼,Ledger、BBC、Zoom 與多國 HSBC 官網都在列,訪客複製的錢包地址會被悄悄換成駭客的。
(前情提要:Ledger警告「別交互鏈上合約」:JavaScript套件NPM遭駭,數十億裝置恐感染惡意代碼)
(背景補充:Ledger 供應鏈篡改案 72 小時更新:竊幣全來自東南亞經銷商)
複製一個錢包地址再貼進錢包 App,這個再平常不過的動作,11 月 16 日變成直接把幣送進駭客口袋的路徑。當天全球有 178 家組織的官網被寫入惡意程式碼,名單包含硬體錢包商 Ledger,以及 BBC、CNN、Zoom、Salesforce、GitLab、IKEA 與多國 HSBC 官網。程式在訪客複製錢包地址時把它換成攻擊者控制的地址,同時側錄信用卡號、cookie 與網頁截圖,在 iPhone 與 iPad 上還會補載 iOS 攻擊工具。命名為 OPTIMJACK 的研究者與資安廠商 StepSecurity、Scott Helme 團隊的 Report URI 在同一天各自公布了拆解結果。
破口不在 Optimizely 的 CDN 被換掉,而在客戶自己在後台填的那一格。Optimizely Web 的運作方式是讓每個客戶載入一段來自 cdn.optimizely.com 的 snippet,裡面除了平台程式與實驗設定,還有一個叫 Project JavaScript(projectJS)的自訂欄位,會在使用者瀏覽的每一個頁面執行。攻擊者把一行 loader 寫進這個欄位,其餘內容原封不動,檔案照樣由 Optimizely 的網域、帶著 Optimizely 的憑證送出,每一個受影響網站本來就已經信任它。
loader 出現三種變形。最常見的是明文 script 標籤,指向 1688360.cc 上的 track.js;第二種把網址用 base64 藏在 atob() 裡,搜尋「1688360.cc」這個字串完全找不到;第三種是萬一惡意網域被封,就整份內嵌、改用 eval 執行。Smartsheet 的 snippet 一度被清理乾淨,之後又被 base64 版本重新感染,代表清理當下攻擊者仍握有寫入權限。有些客戶習慣把 snippet 放在自家網域,例如 opt.scheels.com 或 www.vodafone.com.au 底下的路徑,這些網站同樣中彈,因為檔案源頭還是同一個 Optimizely 專案。
真正開始搬錢的是 track.js。它是一個約 30 KB 的 JavaScript 檔,內含三個獨立區塊與一條 iOS 分支,替換清單涵蓋 BTC、ETH 與 EVM 鏈、TRON、Solana、TON、Litecoin、Bitcoin Cash 與 Dogecoin,而且會先用各鏈的 checksum 驗證,確保換上去的地址格式合法、錢包 App 不會跳出警告。它只在周邊文字出現 wallet、deposit、send 這類字眼時動手,改寫範圍包括頁面文字、表單欄位、連結與圖片屬性、copy 事件、navigator.clipboard、navigator.share,以及 fetch 與 XHR 的網址與內容,連 Function.prototype.call 與 apply 都被換掉,任何函式收到長得像地址的字串都會再被改寫一次。這意味著從受影響頁面複製的地址,在你貼進錢包之前就已經是錯的。
第二個區塊在 13:43 UTC 加入,盯的是結帳表單。它檢查卡號是否通過 Luhn 演算法、是否帶已知發卡組織前綴,加上有效期限與三位或四位 CVV,湊齊三項就透過 navigator.sendBeacon 送往 /card.php,並把卡號暫存在瀏覽器的 sessionStorage 裡,避免同一張卡重複外送。第三個區塊要等到第一次替換地址之後才啟動,它從惡意網域載入 html2canvas 把畫面轉成 JPEG,連同頁面網址、最多 8,000 字元的 document.cookie 與最多 20 個被換掉的原始地址一起 POST 到 /hit.php;標記 HttpOnly 的 cookie 抓不到,卡號若填在 Stripe、Adyen 這類外部付款 iframe 裡也碰不到,這是這套工具僅有的兩個盲區。
手機端另有一條分支。使用者代理是 iPhone、iPad 或 iPod 時,程式會從 .icu 網域補載兩個 boot.js,讀取 iOS 版本後在隱藏 iframe 裡載入對應攻擊鏈:iOS 13 到 17 走 Coruna,18.x 走 DarkSword,iOS 26 目前只做裝置指紋。Coruna 的 loader 與 10 月另一波行動的樣本位元組完全相同,工具自己的註解寫著 iOS 18.7.3 與 26.3 之後已修補;跑在 18.6 或更早版本的裝置會每 60 秒重新載入頁面重試,頁面反覆閃動成為使用者可能察覺的唯一徵兆。而兩個 iOS 路由網域早在 11 月 9 日就註冊完成,其中一個在 12 日已經開始對外服務,基礎設施比這次行動早了整整一週。
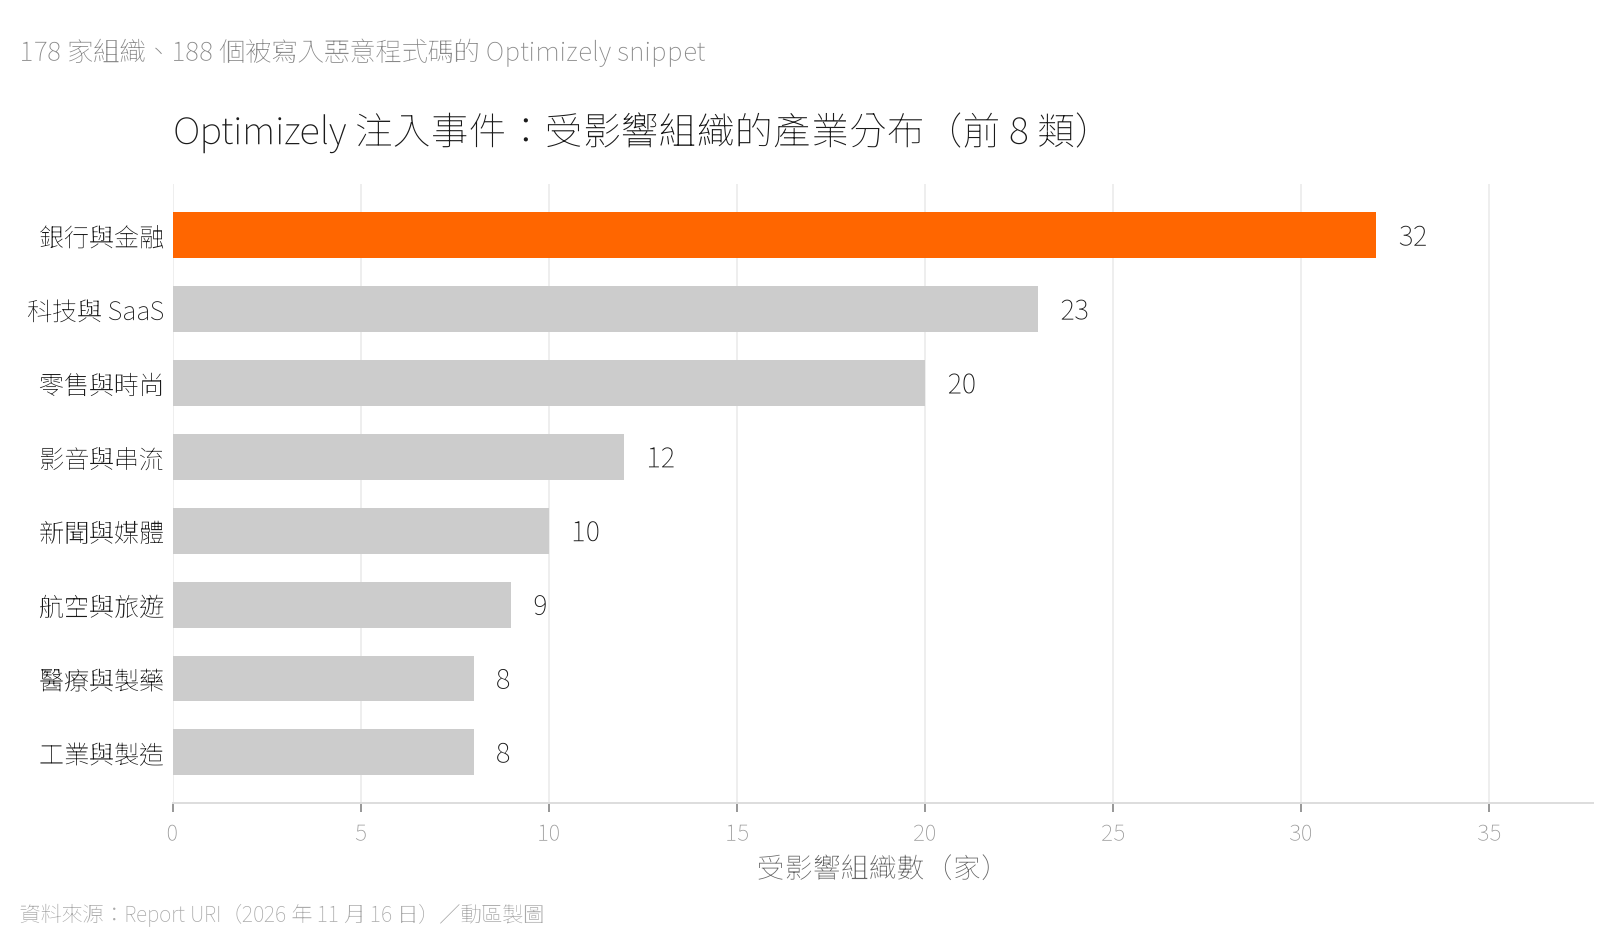
規模是這樣算出來的:掃描 1,611 個不同的 Optimizely snippet之後,確認 188 個 snippet、178 家組織被寫入惡意碼,每一份檔案的雜湊、回應標頭與抓取時間都留存為證據;由於只能檢查當下找得到的 snippet,實際數字預期更高。產業分布上銀行與金融以 32 家居首,科技與 SaaS 23 家、零售與時尚 20 家、影音與串流 12 家、新聞與媒體 10 家。金融業名單細到國別:HSBC 在美國、香港、墨西哥、新加坡、澳洲、阿聯、馬來西亞、台灣、越南、埃及與菲律賓的官網全數在列,信用報告機構 Equifax 連同加拿大、英國官網與旗下 The Work Number 一起入列,ABN AMRO 的德國、荷蘭與比利時網站同樣受影響。加密與交易類共 6 家,包括 Ledger、IG、OANDA/Coinpass、interactive investor 與 TMS Brokers。
時間軸把這場行動的節奏講得更清楚。11 月 16 日 04:21 UTC,BBC 的 snippet 率先被觀察到載入惡意內容;08:10 出現 track.js 第一個版本;08:28 在 bbc.com 上首次現蹤;11:20 Zoom 的 snippet 被改寫;13:03 攻擊者把收到的加密貨幣掃往交易所;13:43 補上信用卡側錄模組;16:38 註冊第二個 iOS 路由網域;17:56 最終版上線。Report URI 在 19:24 到 19:59 之間掃到 1,611 個 snippet 中的 186 個受感染,Helme 通報的 186 個網站與 188 個檔案與這個數字吻合。20:41 到 21:10 進入大規模清理,Ledger 在 20:41、Smartsheet 在 20:56、BBC 在 21:07 被清乾淨,到 21:52 只剩 TalkTalk 一個 snippet 仍帶惡意碼。攻擊者當天把 payload 重建了 26 次,逐段拆解惡意檔的記錄顯示兩小時內至少四個版本,檔案從 28,877 bytes 長到 30,430 bytes。
錢的部分比規模更值得注意。截至 16 日 19:25 UTC,攻擊者錢包合計收到約 7,040 美元:0.08298 BTC(約 5,380 美元,四筆、未動用)、17.02 LTC(約 762 美元)、662.9 USDT 加 184 TRX(約 719 美元)、0.055 ETH(約 100 美元)與 BSC 上的 82 USDT(約 82 美元)。另一份鏈上核對以 11 月 16 日價格估算約 6,600 美元,差額來自計價時點與 BTC 入帳筆數,兩者都指向同一個量級。贓款在 13:03 到 13:05 之間被掃出,以太坊上的 USDC 進了 HitBTC 的儲值地址;其中一個 TRON 錢包自 2026 年 3 月就開始使用,八個錢包裡有四個從未收到任何款項,說明這組人馬早在這次行動之前就在運作,9 月 17 日出現、專打土耳其網站的 webshell.lol 注入器被歸為同一個行為者。
防線失效的原因並不複雜。這些檔案從受信任的網域送出、帶著受信任的憑證,變更不涉及網站自家程式碼或伺服器,多數組織的監控只看網域聲譽與黑名單,看不到第三方腳本的內容被誰改寫。Report URI 認為,偵測第三方 JavaScript 的異常變更、把 CSP 放進強制模式,本來可以在攻擊成功之前擋掉關鍵環節;StepSecurity 建議直接封鎖 1688360.cc 與 .icu 主機,並請所有使用 Optimizely snippet 的網站把檔案抓下來搜尋是否含 1688360 字串。至於攻擊者如何一次取得這麼多互不相關客戶專案的寫入權限,是外洩的憑證、具跨客戶權限的帳號,還是 Optimizely 系統本身被入侵,兩份報告都指向同一個結論:這要由 Optimizely 說明。StepSecurity 表示,截至報告發布找不到 Optimizely 的公開聲明。
可信網域不等於可信內容
這起事件真正的重量,不在那 7 千美元的鏈上損失,而在信任模型被拆解的過程。區塊鏈產業過去兩年花大量力氣防釣魚網站、防假 App、防假客服,但這次攻擊沒有偽造任何東西:網域是真的、憑證是真的、網站程式碼也真的沒被改,被改的只是客戶在第三方平台上的一段設定值。對照今年 2 月假冒微軟官網的 Facebook 廣告或 10 月經銷商環節遭篡改的 Ledger 案,防禦重心從「判斷對方是不是官方」移到了「官方送來的東西有沒有被動過」,而這一層目前幾乎沒有網站設防。
對台灣讀者更直接的意義在名單本身。hsbc.com.tw 這類高流量官網一旦載入被改寫的第三方腳本,受影響的不只是加密投資人,而是所有在頁面上填資料的人;金融機構與大型電商普遍使用 A/B 測試、行銷自動化與客服外掛,這些工具都以一行 script 標籤換取整頁執行權。事件過後值得追兩件事:一是 Optimizely 會不會公布存取權限被突破的路徑與受影響專案清單,二是這批被側錄的卡號與 cookie 會不會在數週後出現在別的地方。鏈上只看得到 7 千美元,看不到的是沒有上鏈的那一部分。
持幣者現在該改的習慣
可執行的結論其實很具體。地址複製之後,核對的對象是錢包 App 或硬體錢包螢幕上顯示的那一串,而不是剛剛複製的內容;大額轉帳先走一筆小額測試,確認收款方真的收到再補齊。地址替換最麻煩的地方在於攻擊者給你的是格式完全合法、checksum 正確的地址,交易送出前不會有任何錯誤提示,唯一的破口就是你有沒有低頭看一眼裝置螢幕。

📍相關報導📍
卡巴斯基揭密 OkoBot 惡意攻擊:20+程式聯手竊走加密錢包助記詞



