幣安熱錢包遭竊後,研究者拆解四家永續合約 DEX,發現若遭遇同樣的伺服器入侵,僅有一家協議能阻止攻擊者提走使用者餘額。
(前情提要:幣安被駭後,有人借 ETH 套利賺 347 萬鎂)
(背景補充:何一再次否認「閨蜜上幣」:就算是我媽,也不能靠關係上架幣安)
研究者 jaehaerys 在 X 平台發文指出,幣安熱錢包遭竊後,他逐一檢視四家永續合約 DEX 的合約架構:Lighter、Hyperliquid、Aster 與 Variational。分析結果顯示,若這些協議的系統遭遇與幣安相同的攻擊,僅有一家能阻止攻擊者提走使用者餘額。
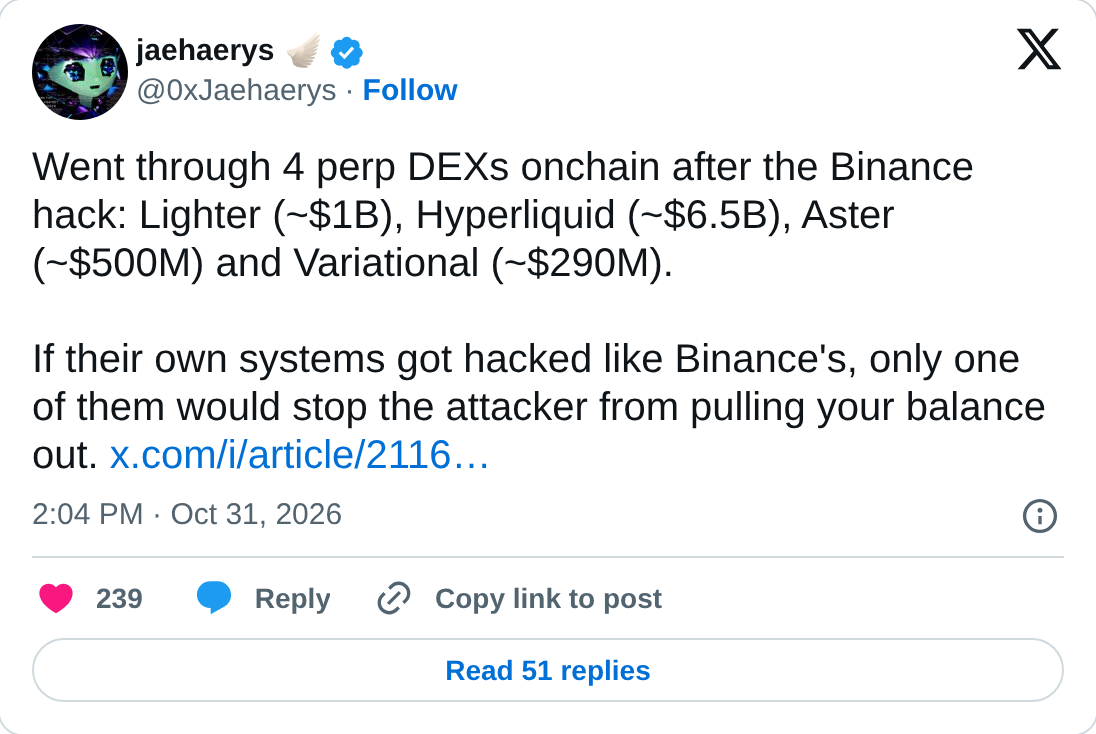
四家 DEX 拆解:僅一家能擋住伺服器入侵
jaehaerys 在 X 平台發布分析,檢視幣安遭竊後四家永續合約 DEX 的合約設計。他提到 Lighter 約 10 億美元、Hyperliquid 約 65 億美元、Aster 約 5 億美元、Variational 約 2.9 億美元的資金規模。研究重點在於:若團隊系統被攻破,使用者能否安全退出。
Lighter:合約設計最接近去中心化
Lighter 的提款需經 ZK 證明驗證,標準提款只能打到首次存款時繫結的帳戶錢包。jaehaerys 指出,即使伺服器被入侵,攻擊者也無法單獨提走餘額。合約更提供強制提款機制,若 14 天內未處理,任何人都能啟動「沙漠模式」讓全員退出。不過價格由營運方提供,且 3/5 多簽加 4/7 安全委員會可無通知改程式碼。
Hyperliquid:86% USDC 壓在 Coinbase 單鑰
Hyperliquid 約 65 億美元 USDC 中,86% 存放在 Coinbase 名下的單鑰錢包。jaehaerys 分析指出,這意味著資金安全完全取決於 Coinbase 的保管方式,鏈上無法驗證。Hyperliquid 鏈還能繞過 Coinbase 私鑰進行系統交易。驗證者中 Hyper Foundation 執行的 5 個佔 47% 質押,且節點軟體為閉源。
Aster 與 Variational:本質仍是託管模型
Aster 的每筆提款需由營運地址發起並經兩把金鑰簽批,jaehaerys 指出使用者簽名僅能證明提款請求,無法保護資金池。合約設有每小時提款上限,但同一套 4/7 多簽可即時改動角色與上限。Variational 則更開放,17 把營運金鑰中任意一把都能轉走任何池子的 USDC,合約不設金額上限,使用者也無強制退出機制。
DEX 標籤不等於安全保證
jaehaerys 在分析結尾提醒,永續合約 DEX 的前端可能去中心化、交易上鏈,但資金仍可能由團隊金鑰或營運地址控制。他建議使用者在放大資金前,先確認兩件事:資金存放在哪裡,以及沒有團隊時能否自行退出。合約許可權與退出路徑才是關鍵,而非協議標籤。
📍相關報導📍
復盤幣安熱錢包遭駭 62.8 億美元!55 分鐘 8 鏈被搬空,凍結戰開打