Ledger 植入式竊密、Coldcard 種子漏洞接連曝出,業界高管開始正面爭論:自託管從來就不是為新手設計的?Safe Labs 與 Onramp 兩種立場對撞,多簽、無助記詞錢包各有各的代價。
(前情提要:Ledger 冷錢包疑被竊超過 9000 萬美元!「供應鏈被改機」經銷商易主不明中國人)
(背景補充:災情擴大!Coldcard 錢包漏洞遭駭 1719 枚比特幣,損失估破 1.3 億美元)
硬體錢包連連出事,「自己的金鑰自己保管」這句加密界口號開始被重新審視。Safe Labs 執行長 Rahul Rumalla 告訴 Cointelegraph,我們不期待每個駕駛都懂修車,也不該期待每個想持有資產的人都變成安全專家;對照之下,比特幣託管商 Onramp 執行長 Michael Tanguma 直接認定,自託管從一開始就不是為新玩家設計的,就像 1970 年代的個人電腦,得自己組裝、自己搞懂才行。
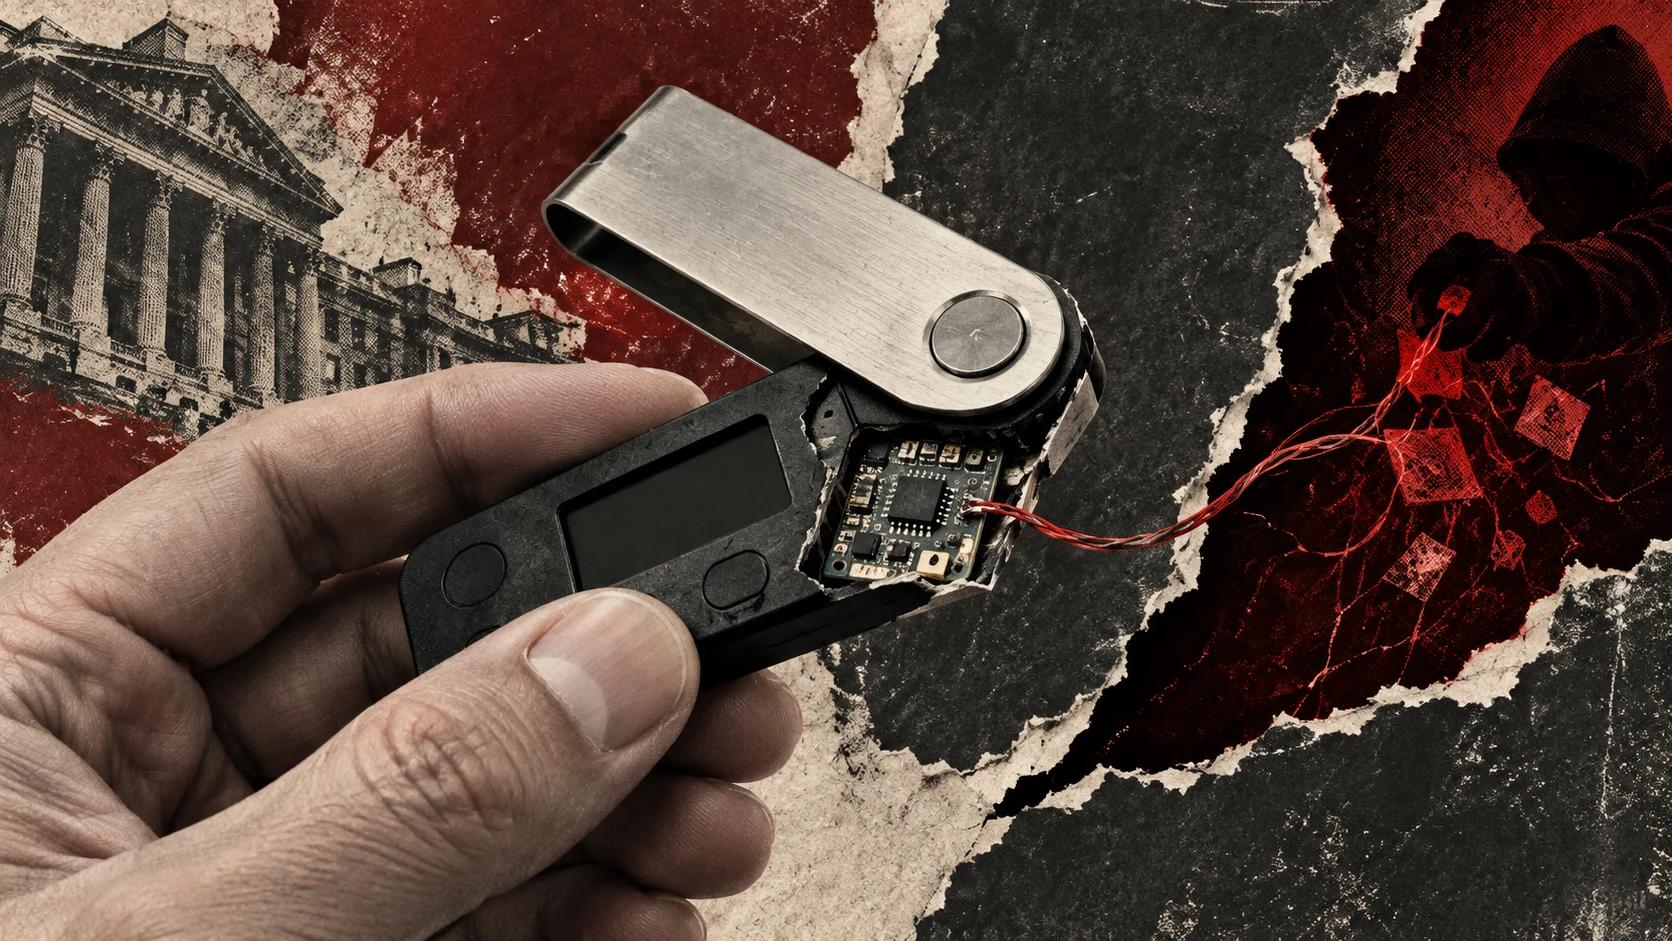
爭論的導火線是最近兩起硬體錢包安全事件。Ledger 的部分裝置被發現藏有未經授權的植入元件,在使用者設定時從螢幕辨識 24 個詞的恢復短語,再透過內建 eSIM 以 LTE 行動網路傳給攻擊者,The Record 追蹤的 Ledger 官方宣告指出竊款集中發生在上週,且已確認的受害者幾乎都來自東南亞經銷商 CryptoBilis 售出的裝置。另一邊,Coldcard 的種子生成流程在 2021 年 3 月的韌體中引入缺陷,讓恢復短語變得可預測,攻擊者得以重現私鑰掃走錢包,Galaxy Research 的鏈上追蹤把損失估算推到約 1.3 億美元、涉及至少 15 個獨立攻擊者,Coinkite 緊急修補的韌體也只對更新後生成的種子有效。
Rumalla:自託管本來就是給所有人的
Rumalla 反駁 Tanguma,認為自託管「本來就是為所有人設計的」,能擁有並控制自己的資產才是加密貨幣的精髓,同時強調自託管不代表事事親力親為。Tanguma 則以個人電腦的普及史作比,當年正是更簡易的設計讓電腦走進一般家庭,比特幣託管現在面臨的是一模一樣的挑戰。
多簽更安全,但也更複雜
多簽(multisig)錢包需要多把金鑰共同授權一筆交易,理論上把單一裝置失手的風險攤薄,管理成本卻同步上升。Synergy Network 技術長 Justin Hutzler 指出,傳統多簽會帶來簽署者協調、金鑰備份、恢復程式與交易核准的額外複雜度,對新手並不友善。而且多重核准也擋不住所有攻擊:Rumalla 提醒,如果多個簽署者被同一個被入侵的介面矇騙,惡意交易還是會被一併授權透過。
無助記詞錢包:消掉一個風險,換來另一個
Tangem 的無助記詞(seedless)設計取消恢復短語的管理,改由實體卡片本身保管金鑰:私鑰在其中一張卡上生成,最多兩張備份卡儲存備份副本。Tangem 向 Cointelegraph 確認,若所有卡片全部遺失,使用者將被永久鎖在資金之外,公司表示尚未收到全數卡片遺失的報告。但 Foundation 執行長 Zach Herbert 提出另一層疑慮:Tangem 卡片沒有內建螢幕,交易細節得靠手機確認,攻擊者根本不需要偷到私鑰,只要誘使使用者自己核准一筆掏空錢包的交易就夠了。
市場影響與後續觀察
把這輪爭論放回大背景看,硬體錢包原本是「離線保管私鑰」的最安全選項,結果 Ledger 栽在供應鏈改機、Coldcard 栽在自家韌體,兩起事件共同指向同一個盲點:自託管的安全性從來不只取決於私鑰在哪裡,還取決於裝置本身與設定流程是否被汙染。對新手而言,多簽把風險分散卻把操作門檻抬高,無助記詞錢包簡化了流程卻把信任轉移到了實體卡片與手機介面。短期觀察重點有二:一是 Ledger 對其他經銷通路裝置的排查是否發現新增植入案例,二是 Coinkite 在安大略的集體訴訟(索賠估超過 1.4 億鎂)對整個硬體錢包產業供應鏈審查的影響。對一般使用者,最務實的做法依然是:金鑰生成後立即備份、從官方通路購買裝置、核准交易前逐筆確認。

📍相關報導📍
災情擴大!Coldcard 錢包漏洞遭駭 1719 枚比特幣,損失估破 1.3 億美元
ZachXBT 開砲「硬體錢包都是垃圾」,Trezor 高層回嗆:手機更容易被攻擊