你也被最近連爆的資安漏洞搞得很煩嗎?開發者 kitze 推出的 pwn.watch 把全球進行中的資安事件整理成一頁,標出嚴重性與修補狀態,還替每起事件備好可直接貼給 AI 助理的修補說明。
(前情提要:華爾街拉警報!美國大銀行驚見未授權 AI 代理闖入客戶帳戶,小摩、大摩急踩煞車)
(背景補充:CZ:沒有錢包 100% 安全!PHP 漏洞、Railway 遭駭接連爆發,幣安急表態)
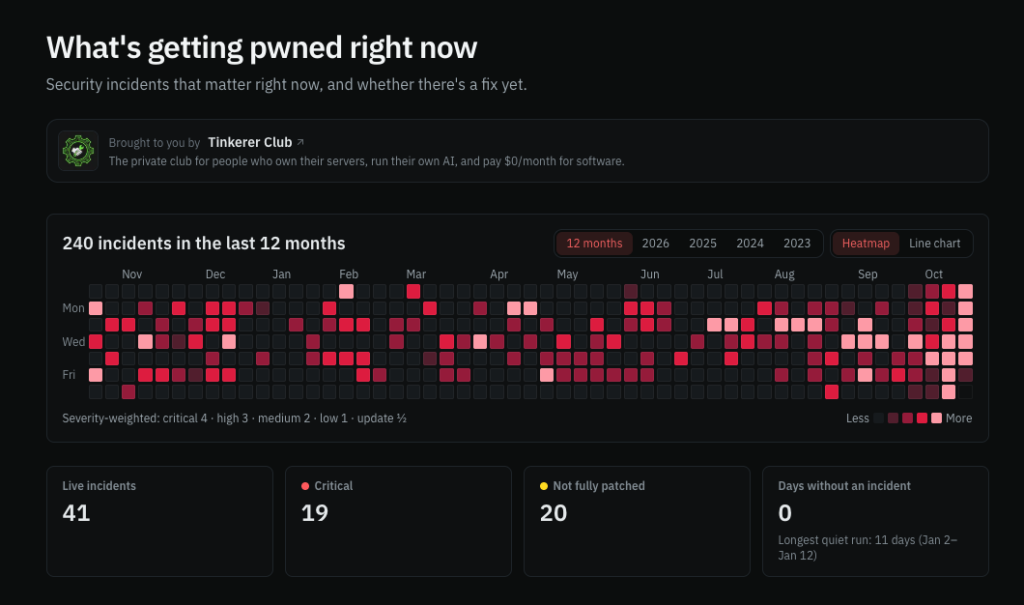
這個名叫 pwn.watch 的網站,把全球正在發生的資安事件整理在同一頁,每起都標出「多嚴重、修好了沒」,由開發者 kitze 製作。截至 10 月 23 日上午,頁面上有 41 起進行中的事件,其中 19 起列為重大,20 起還沒完全修好;過去 12 個月共收錄 240 起。
每起事件都列出嚴重性、修補狀態(已修補、部分修補、尚無修補)、受影響的產品與版本、CVE 編號(公開漏洞的統一編號)、時間線與原始公告連結。方便安全人員查看自己用的軟體有沒有上榜、修好了沒?
現在上面掛著哪些事件?
最新的焦點是美國多家大型銀行偵測到第三方 AI 代理進入客戶帳戶。來源是 Axios 的獨家報導,引述匿名人士。pwn.watch 自己僅標嚴重性為「中」,理由是代理多半用客戶主動交出的帳號密碼,且尚無帳戶遭接管或損失的通報。站方建議:不要把網路銀行的帳號密碼交給 AI 代理。
管理伺服器的人,則要先看能直接拿下主機的漏洞。
GitLab 修補了 CVE-2026-110264,內建的正規表示式引擎有整數溢位(數字超出可存放範圍)錯誤,未經驗證的攻擊者就能在自架 GitLab 上執行程式碼,CVSS(通用漏洞評分標準)10.0 滿分,自 2014 年的 7.0 版起每個版本都受影響。
PHP2Shell 是 PHP 核心的兩個 RCE 漏洞,各為 CVSS 9.2,未經驗證就能在處理網頁請求的伺服器上執行程式碼,Apache 的 mod_php 模式尤其危險。修補版 8.5.12、8.4.27、8.3.36、8.2.35 在 10 月 21 日釋出,但 QNAP 等設備商還在準備,所以站上標為部分修補。亞馬遜的蜜罐(誘捕攻擊的偽裝主機)在公開前 4 天就記錄到攻擊嘗試;不過 Sansec 指出,公開的攻擊程式對預設安裝無效,大規模入侵的可能性比首日看起來低。
怎麼用,要注意什麼?
這個站最特別的是為 AI 設計。每個事件頁都有「Copy brief for your AI」按鈕,一鍵複製一份修補說明,含受影響版本、怎麼檢查自己有沒有中、修補方法與緩解措施,可直接貼給 AI 助理處理。
站方另提供 RSS、JSON 與 llms.txt(給 AI 讀的站點說明檔),免登入、不限流量。你也能按 node、php、python、docker 等技術棧標籤篩選,僅追蹤自己用的東西,並設定 email 通知,新的重大事件才會寄信。
不過使用上有三點要留意:
第一,頁尾寫明「不是資安建議,動手前請以廠商公告為準」。
第二,嚴重性與修補狀態是站方整理後的判斷,像銀行 AI 代理那起,站方因為來源匿名而自己標成「中」,讀者應回頭看原始來源。
第三,首頁有贊助商欄位,名單第一位是作者 kitze 自己的付費社群 Tinkerer Club。

📍相關報導📍
Linux KSMBD 爆兩項 CVSS 9.0 遠端執行漏洞!一項免認證,mainline 尚未修補
知名部署平台 Railway 也遭駭!開發者環境變數與 API 金鑰恐外洩
Zeabur 二度遭駭!環境變數與 API Token 外流,用戶自救止血五步驟