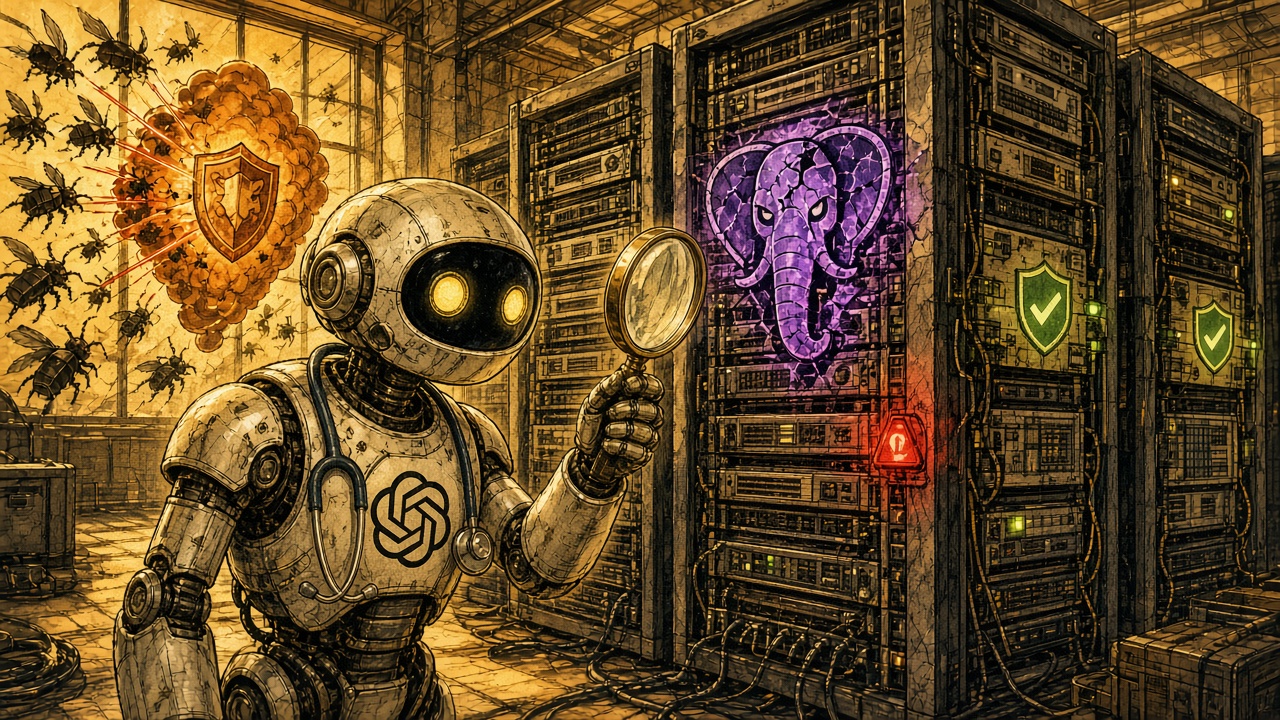
OpenAI 在 GitHub 釋出開源工具 php2shell-checker,以 Codex 技能或一行 Node.js 指令比對 PHP 版本,協助站長判斷是否落在 php2shell 兩個 CVSS 9.2 漏洞的影響範圍。工具只讀版本、不送攻擊流量,官方也強調 UNKNOWN 不等於已修補。
(前情提要:OpenAI GPT‑5.6 Sol 揪出 PHP 重大漏洞!影響約七成網站、砸 10 億美元補貼防守端)
(背景補充:PHP、Node.js 連爆嚴重漏洞:最近上網要注意這 5 件事自保)
參與揭露 php2shell 漏洞的 OpenAI,把觸角從「找漏洞」延伸到「幫人查漏洞」。該公司於台北時間 10 月 21 日在 GitHub 建立 php2shell-checker 專案,以 Apache 2.0 授權開源,截至台北時間 10/22 晚間已累積逾 700 顆星。
這套工具瞄準的是編號 CVE-2026-109618 與 CVE-2026-109619 的兩個 PHP 執行環境漏洞。攻擊者無須登入,即可能透過特製 HTTP 請求在伺服器上執行任意程式碼。
AI 代理變成資安巡檢員
依專案說明,使用者可直接請 Codex 安裝 phpcheck-url 與 phpcheck-server 兩個技能(Skill,可重複呼叫的任務腳本)。前者只需網址,適合沒有主機權限的虛擬主機用戶;後者在伺服器內部執行 php -v,檢查實際運作中的版本。
不使用 AI 代理的人,也能下載程式後以 Node.js 執行 phpcheck.js。結果分為 OK、VULNERABLE、UNKNOWN 三種,分別對應不同結束代碼,並支援 JSON 輸出,方便維運團隊寫進自動化流程批次掃描。
值得注意的是,工具刻意不發送任何利用程式碼。網址模式只送出 HEAD 請求,讀取 Server 與 X-Powered-By 標頭,不跟隨轉址、不解析網頁內容。對被檢查的網站而言,負擔與一般訪客瀏覽相近。
「只看版本」的盲點
這種設計換來安全,也換來侷限。OpenAI 在說明文件中坦言,OK 只是版本號比對,前提是各分支後續的穩定修補版都含修正,工具本身並未獨立驗證修補是否生效。
許多網站會隱藏或改寫回應標頭,Linux 發行版也常以「回移植」(backport)方式修補而不更動上游版本號。因此 UNKNOWN 的比例可能不低,官方特別以驚嘆號提醒「UNKNOWN 不代表已修補」。
換言之,它比較像初篩名單,而非健康證明。有主機權限的管理員,仍應以 phpcheck-server 結果與 PHP 官方安全公告為準。
從揭露到防守的連鎖動作
美國網路安全暨基礎設施安全局(CISA)在 10 月 21 日警報中要求立即升級至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35。仍在使用 8.1 以下停止支援版本者,建議先讓系統下線。
據 Cloudflare 官方部落格,漏洞由 Calif.io、Wiz、OpenAI 與 Quarkslab 共同揭露,且資訊在預定日期前外洩。Cloudflare 自台北時間 10/21 上午 11 時 02 分起為免費與付費 WAF 用戶預設啟用防護,並已觀察到攻擊流量。
資安公司 watchTowr 同樣表示已觀測到利用嘗試。不過 CISA 在發布警報時稱尚未觀察到實際利用,各方說法時間點不同,實際災情規模動區無法獨立驗證。
加密產業為何該在意
Cloudflare 指出近七成網站使用 PHP,WordPress、Magento 等平台都建立在其上。交易所官網、項目部落格與部分前端頁面若採用這類架構,一旦被植入惡意程式碼,可能成為釣魚或竄改錢包地址的跳板。
對比過去 Log4Shell 等大型漏洞多由資安業者主導應變,這次 AI 實驗室同時站在揭露端與工具端,顯示前沿模型正被定位為防守方的基礎設施。
php2shell-checker 本身不修補任何東西,真正的解方仍是升級 PHP。但 OpenAI 把檢查流程包成 AI 代理可直接執行的技能,降低了中小站長的門檻。對常成為攻擊目標的加密網站與項目方而言,先盤點版本、再搭配 WAF 與官方修補,是這波漏洞中最務實的順序。

📍相關報導📍
Node.js 緊急修 Brotli 高危漏洞!三現行分支齊發安全版,EOL 版本也恐受影響
Cloudflare 開源決策模型 Clef 對決 Jev:延遲砍半,但單價是 5.7 倍