
比特幣硬體錢包 Coldcard 官方 X 帳號週日出現釣魚連結,該帳號自 2017 年起就使用離線雙重驗證且極度限制存取許可權,公司正調查入侵途徑並提醒使用者勿點選該連結。
(前情提要:Coldcard 新韌體強化種子生成,官方急籲更換現有種子)
(背景補充:災情擴大!Coldcard 錢包漏洞遭駭 1719 枚比特幣,損失估破 1.3 億美元)
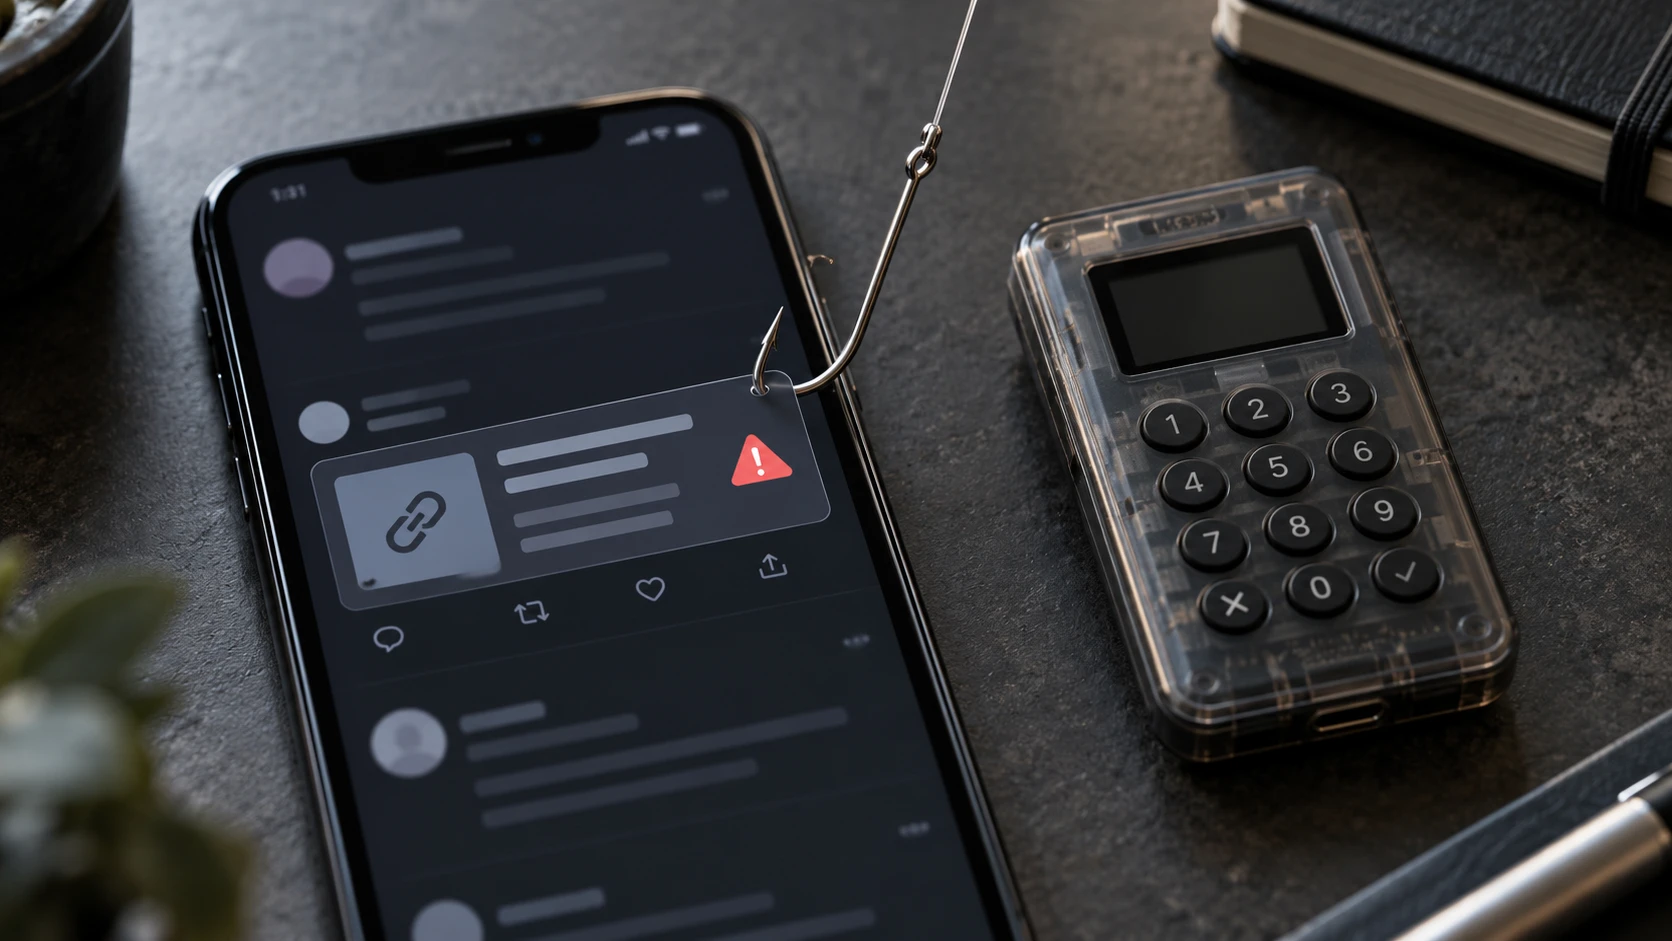
比特幣專屬硬體錢包品牌 Coldcard 週日(10/11)在其官方 X 帳號上出現一則釣魚連結推文,公司已在事後刪除該貼文並啟動內部調查。Coldcard 表示,該帳號自 2017 年起便使用離線雙重驗證,並嚴格限制存取許可權,但仍無法完全排除遭入侵的可能。公司提醒使用者不要造訪或與該連結互動,並強調唯一官方網站為coldcard.com。
這則可疑推文來自 Coldcard 官方帳號 @coldcardwallet,但目前已刪除。公司表示已聯絡 X 平台並全面檢視帳號存取許可權,後續若有查明的調查結果再行公布。
7 月遭竊逾 1 億美元,Coldcard 今年已連續兩次資安危機
這起釣魚事件發生在 Coldcard 7 月爆發大規模資安漏洞僅數週後。根據資安研究機構 Galaxy Digital 的調查,該漏洞在 7 月造成至少 7,300 個錢包遭入侵,3 波確認攻擊竊走超過 100 萬美元比特幣,另有一波疑似第 4 波攻擊將總損失推升至約 1.3 億美元。
鏈上資料追蹤平台DefiLlama的資料顯示,7 月全產業遭竊金額達 2.474 億美元,是今年繼 4 月(6.44 億美元)之後第二慘重的一個月,而 Coldcard 漏洞是該月單筆損失最大的資安事件。
冷錢包信任危機:從 Ledger 供應鏈改機到 Coldcard 漏洞與釣魚
近半年冷錢包生態連續爆發資安事件,硬體錢包的安全假設正被挑戰。9 月底,Ledger 冷錢包因東南亞經銷商的供應鏈改機問題,遭竊金額超過 8,600 萬美元,官方緊急要求 90 天內購買的使用者遷出資產。Coldcard 雖採用不同的安全架構(離線種子、無電池設計),但此次官方帳號出現釣魚連結,顯示攻擊者已將目標從錢包本身的技術漏洞擴充套件到社交工程層面。
社交平台的官方帳號一旦遭入侵,對硬體錢包品牌的破壞力尤為致命。使用者習慣相信官方帳號發布的連結與公告,攻擊者若成功將釣魚連結嵌入官方帳號,可直接對大量高淨值使用者進行精準誘導。
後續觀察:官方帳號安全與硬體錢包品牌信任
Coldcard 這次事件的重點在於調查「如何被入侵」。即使帳號有離線雙重驗證與極度限制存取,攻擊者仍可能透過社會工程(誘騙內部人員輸入驗證碼)、供應鏈攻擊(感染用於操作帳號的工作站)、或 X 平台自身的 API 漏洞等途徑得手。
如果 Coldcard 後續公布的調查結果顯示是內部人員或被授權的合作夥伴帳號遭入侵,這將是整個加密產業社交工程風險的又一記警鐘。
對於持有硬體錢包的使用者而言,這起事件提醒一個基本原則:官方社群帳號的連結不能全盤信任。任何涉及錢包軟體下載、韌體更新或「緊急操作指引」的公告,都應該直接到品牌官方網站確認,而非透過社群平台上的連結進行操作。
📍相關報導📍
災情擴大!Coldcard 錢包漏洞遭駭 1719 枚比特幣,損失估破 1.3 億美元