
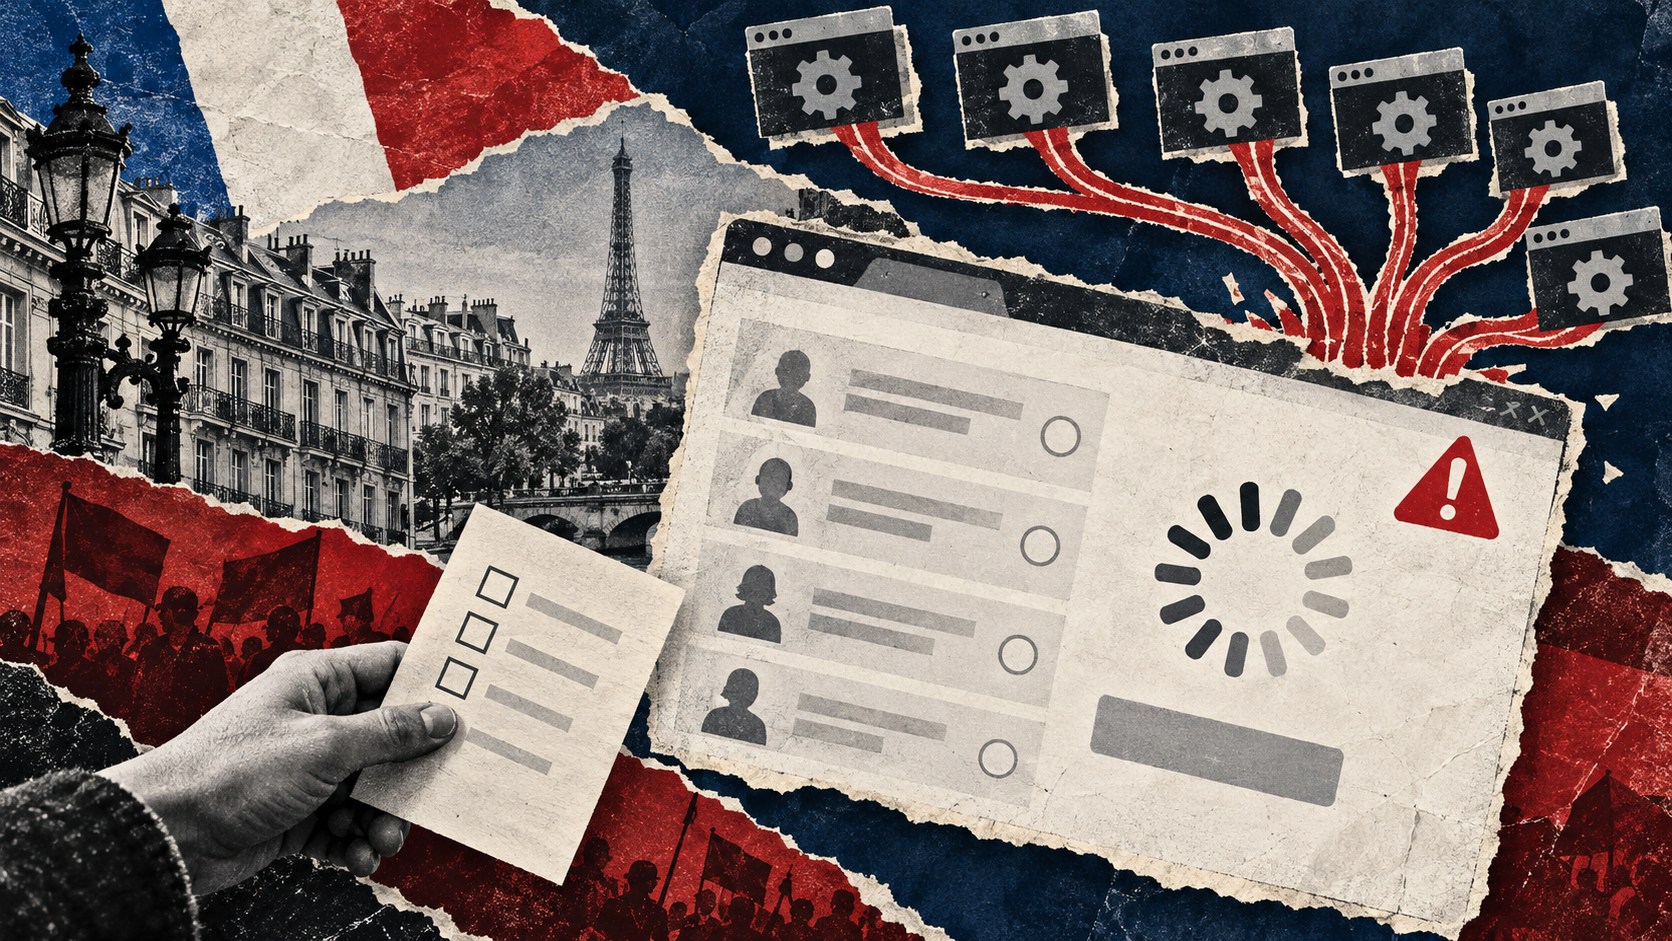
法國社會黨等三黨合辦的左派總統初選,10 月 9 日開放線上投票,平台 e-votez 當天遭機器人程式大量連線,部分選民投不了票。主辦方說,週五晚間 7 時只有 2 萬人投票,登記選民約 14 萬人,第一輪延長到法國時間週日晚間 6 時。
(前情提要:密碼學殿堂的年度大爆笑:「多簽私鑰搞丟」打敗了全球最安全選舉)
(背景補充:Cloudflare 當機後 24 小時:網路為何「一倒就癱」?中心化風險到 Web3 與 RWA 未來)
重點摘要
- 法國左派初選平台 10 月 9 日遭機器人大量連線攻擊
- 週五晚間 7 時僅 2 萬人投票,週六上午 8 時逾 7 萬
- 第一輪延長到法國時間 11 日晚間 6 時,巴黎檢方已立案
法國左派總統初選的線上投票平台 e-votez,10 月 9 日(週五)第一輪開放當天遭到攻擊。這場初選由社會黨(PS)、Place Publique 與 GRS 三黨合辦,全程線上投票。初選組織委員會(COP)在聲明中表示,平台從上午 8 時開放起就遭攻擊。攻擊手法是用機器人程式(bots)把連線數灌爆了,部分選民因此投不了票。
組委會週五晚間再發聲明,宣布經各主辦政黨與 5 名參選人同意,延長第一輪投票。截止時間從 10 日(週六)晚間 8 時,延到 11 日(週日)晚間 6 時。
組委會主席 Patrick Mennucci 對法新社表示,週五晚間 7 時只有 2 萬人完成投票。登記選民約 14 萬人,開放 11 個小時後,投票的人只占一成四。他說投票在晚間 6 時 45 分「恢復正常」。
組委會稱已登錄選票
組委會強調平台從未中斷,「已登錄選票的完整性沒有受損」。週五晚間的聲明說,技術專家介入後確認投票公正性沒有被改變,選票也都正確登錄。
《巴黎人報》引述組委會成員說法,平台平常最多可承受 1 萬個同時連線。這次機器人把連線數推到 2 萬,投票因此變慢。組委會對選民說,這「只是流量管理問題,不是資安漏洞」。
法國科技媒體 Numerama 把這次事件歸類為分散式阻斷服務(DDoS)攻擊。這類攻擊從大量機器送出超過伺服器負荷的請求,不需要入侵系統。Numerama 說,這次的機器人模仿選民登入,佔住伺服器資源,也很難和真選民區分。它指出 DDoS 針對的是服務能不能用,組委會因此能說已登錄的選票沒有被改動。
巴黎檢方立案偵查
Patrick Mennucci 告訴 franceinfo,組委會週五中午已經報案。巴黎檢察署網路犯罪科也向法新社證實已立案偵查。
法國國家資訊系統安全局(ANSSI)也已介入。《世界報》報導,總理 Sébastien Lecornu 要求 ANSSI 協助主辦方。內容包括查明攻擊性質與來源,並引介經認證的服務商協助平台恢復運作。
常見問題
法國左派初選的投票平台遭到什麼攻擊?
主辦方說,這次攻擊用機器人程式把 e-votez 的同時連線數推到最高,部分選民投不了票。據《巴黎人報》,平台平常可承受 1 萬個連線,攻擊時被推到 2 萬。
法國左派初選第一輪投票延長到什麼時候?
主辦方因平台遭攻擊延長第一輪,截止時間從法國時間 10 日晚間 8 時延到 11 日晚間 6 時,即台灣時間 12 日凌晨 0 時。若需第二輪,將在 16 日至 17 日舉行。
📍相關報導📍
密碼學殿堂的年度大爆笑:「多簽私鑰搞丟」打敗了全球最安全選舉