替北韓駭客洗錢逾 10 億美元的中國地下集團,被鏈上偵探 ZachXBT 假扮客戶從內部摸透。他自掏腰包近 35 萬美元、每單認賠 5% 換取情報,協助凍結贓款。
(前情提要:Bitget 駭客洗錢卡單求救「弄丟我就完了」,客服貼金正恩照片狂酸:你選錯工作了)
(背景補充:15 億美元有望追回?Bybit 起訴北韓與駭客組織 Lazarus Group,成功凍結部分贓款)
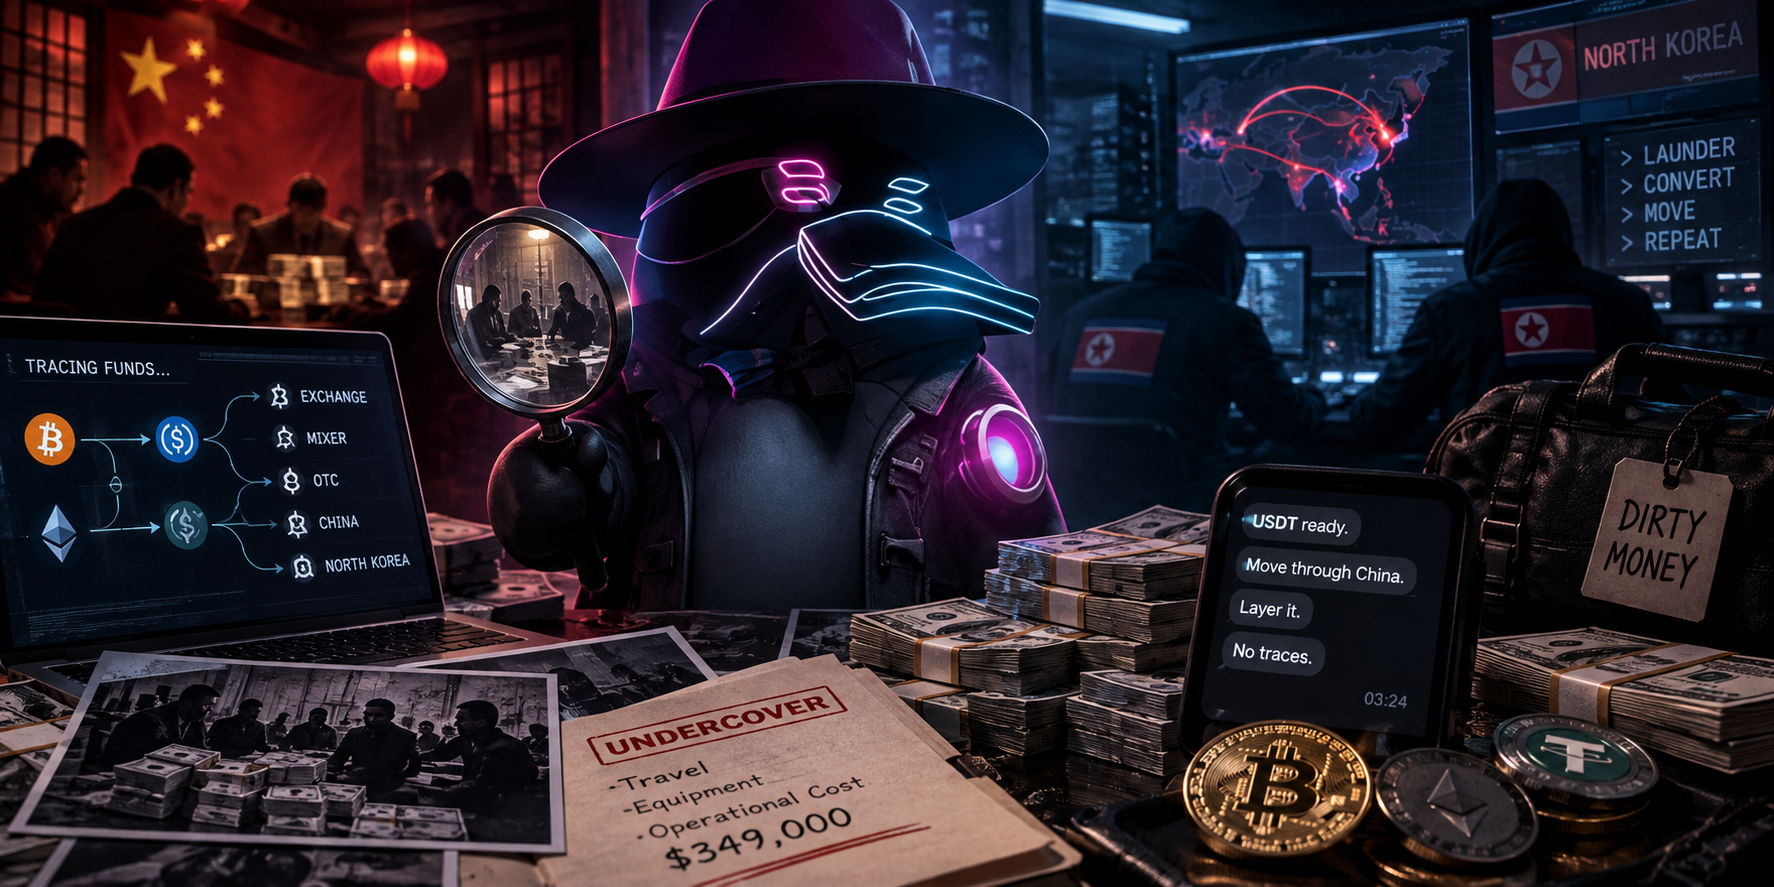
鏈上偵探 ZachXBT 昨晚在 X 上發文揭露:他此前自掏 34.97 萬美元,假扮客戶打進一個替北韓駭客洗錢、累計經手逾 10 億美元的中國洗錢集團,蒐集到的情報後來促成資金凍結,也協助鏈上歸因。這場臥底從 2025 年 3 月展開,直到 2026 年 10 月才公開,相隔約 19 個月。
1/ How I infiltrated a Chinese organized crime syndicate that has laundered $1B+ across multiple exploits for Lazarus Group.
Posing as a client, I gathered intel that helped action freezes for the Feb 2025 Bybit exploit and attribute illicit activity onchain. pic.twitter.com/jauRRt8875
— ZachXBT (@zachxbt) October 5, 2026
他在串文中寫道,2025 年 2 月 Bybit 遭駭 15 億美元、被歸因於與北韓有關的「TraderTraitor」後不久,他就注意到 Telegram 與 Discord 的公開群組裡,有 15 個以上的帳號在求助處理與贓款直接相關的訂單。洗錢者竟然在公開場合開客服單,這成了他的切入點。
公開群組釣出「Jimmy Green」,先砸錢換信任
ZachXBT 開始聯繫幾個抱怨 Bybit 贓款訂單的帳號,其中一人在 Telegram 上自稱「Jimmy Green」。從串文附圖來看,這個帳號 2024 年 6 月註冊,個人簡介直接用中文打廣告,宣稱協助處理被標記的 BTC、ETH、SOL、TRX,還主打混幣隔斷服務。ZachXBT 在對話中化名「kj」。

2025 年 3 月 6 日,他把 34.97 萬枚 USDC 注入一個新的以太坊地址(0x073256b50d66a7eb005f2a504d0a4fb6ea62a276),準備與 Jimmy 交易。
Jimmy 要他把 USDC 匯到指定地址,換取 Tron 上的 USDT。ZachXBT 指出,收款地址的 gas 費由另一個地址墊付,而後者可直接追溯到 Bybit 贓款,還被列在公開的 Bybit 駭案黑名單網站上,相關地址他都在串文中公布了。

接著他又陸續完成好幾筆交易,專門拿來建立信任。Jimmy 的戒心降低後,開始主動聊起替北韓搬移 Bybit 資金的事。ZachXBT 舉例,Jimmy 前一天說資金會轉到 Solana,隔天就真的轉了。他也順帶透露香港與中國大陸的營運輪廓,並在對話裡說:「過去北韓的 BTC 有三條線,其中一條代理線在香港。」
Jimmy 還自稱團隊洗掉了 Bybit 那 15 億美元的大部分。ZachXBT 的說法比較保守:這與他觀察到的洗錢模式相符。至於業務細節,Jimmy 的話術很像在賣服務:「我們專做隔斷、防凍結。」「我們有不同的分工。」他還保證:「我給你的 U 不會被凍結,萬一被凍結,我可以賠償你。」
用鏈上紀錄逐筆對帳,把自述變成證據
ZachXBT 沒有照單全收。2025 年 3 月 12 日,Jimmy 貼出自己跨鏈橋轉帳的截圖,他拿金額與時間到 THORChain 瀏覽器比對,對上了一筆在訊息送出幾分鐘內建立的訂單。
Jimmy 另外提供了三個 Solana 地址,ZachXBT 順藤摸瓜,挖出一個逾 1,200 萬美元的 Bybit 贓款集群,資金正以 BTC、ETH、SOL、Tron 的順序即時換手。與這個集群有關的 44.2 萬 USDT 後來被 Tether 凍結。他還發現,集群用流動性很低的代幣在 Uniswap 建立 LP 來洗錢,是少見的新手法。
兩個旁證也對得上:Jimmy 說某個團隊 2024 年約有 30 萬美元被凍,ZachXBT 在鏈上找到那筆凍結,實際是 33.2 萬枚 USDC,源自 2023 年 11 月的 Poloniex 駭案,2024 年 5 月遭凍結。Jimmy 又說曾替另一位客戶洗 300 萬美元詐騙贓款,ZachXBT 追到匯旺擔保(Huione Guarantee)的熱錢包,該機構之後遭到制裁,前董事長也已被逮捕。
談洗錢之外,兩人閒聊不斷。Jimmy 聊打麻將、獵野兔、減脂餐、家庭生活和去迪士尼度假,甚至傳了砂鍋菜照片,說是用槍打來的野兔和野鳥。ZachXBT 解釋,他文法生硬是因為用了翻譯軟體。
集群贓款只凍到 3.7%,19 個月後才能說
但儘管成功打入內部,成果卻有限。那個逾 1,200 萬美元的集群,串文具體提到遭 Tether 凍結的是 44.2 萬 USDT,約佔 3.7%;放到 Bybit 的 15 億美元面前,更是不到 0.03%。Jimmy 自稱團隊洗了其中大部分(ZachXBT 僅表示與觀察到的模式吻合,並非獨立查證的總額)
時間差也是問題。ZachXBT 說,調查結果當時就已分享給私部門的可信調查員,以及負責該案的執法單位,但案情敏感,他無法更早公開。
2026 年 9 月 Bitget 被駭 3.87 億美元後,同樣的場面再度上演:ZachXBT 上週的貼文指出,洗錢者在所用服務的公開頻道直接開客服單;其中被他稱為「Alias 4」的帳號,今年稍早還洗過 Kelp DAO 2.92 億美元被駭案的贓款,資金經跨鏈橋跳鏈後存入 Wasabi 等混幣服務。同一套打法一年半後依然在跑。
這次打入洗錢團隊內部的代價也全由他個人承擔。他坦言,這次自己墊了 34.97 萬美元,每筆訂單都虧 5%,既不保證 Jimmy 不會捲款消失,也無從估計與集團打交道的人身風險。
他自 2022 年以來協助凍結的北韓相關資金逾 7,500 萬美元,仍希望繼續獲得基金會補助與個人捐款,才有餘裕接下別人不敢碰的案件;他還說,手上其他案件另有重大發現尚未公開。
動區觀察:洗錢成了標價服務,最脆弱的是人
ZachXBT 這項調查最值得玩味的,是北韓駭客的洗錢環節已被切成標準化的外包服務。有分工、有保證、有賠償承諾,連每單約 5% 的成本,看來也是這門生意的行情。換句話說,駭客偷得再大,最後還是要靠這群服務業者變現,產業鏈一旦成形,單靠封殺幾個地址很難根治。
但這條鏈的弱點很人性。洗錢者跑到公開群組找客服、對陌生客戶講出尚未發生的資金搬移,還聊麻將與野兔,這些疏漏讓一位民間調查員僅靠耐心與資金就能打進去。反過來說,鏈上資金再會跳,人的習慣還是跳不掉。
最實際的攔截點,目前仍是穩定幣發行商的凍結權。Jimmy 自己都在對話中警告:「USDC 和 USDT 會被凍結和追蹤!」這次 Tether 凍結 44.2 萬 USDT、Poloniex 案凍結 33.2 萬枚 USDC,都是例證。只是凍結快不快,取決於情報能否趕在資金換成其他資產之前送到發行商手上。
後續值得觀察的方向:ZachXBT 是否會將這份調查提交美國司法部或 OFAC 作為制裁依據;Tether 與各大交易所是否會擴大凍結與限制措施;以及中國本地執法部門會否對涉案的「香港+大陸」雙軌洗錢結構採取行動,這才是真正能切斷這筆十億美元洗錢鏈的關鍵。
📍相關報導📍
北韓駭客遭反殺!ZachXBT 扒出內部支付伺服器資料:假工程師月賺百萬鎂、密碼竟是 123456
Bitget 遭駭 3.56 億鎂「1 億枚 XRP 遭竊」!CEO:高度懷疑北韓駭客,絕非下個 FTX
北韓工程師滲透幣圈七年、40 個 DeFi 協議受害:Lazarus 外包給非朝籍人員,防禦策略已過期